


Gambaran Umum
Bagi setiap administrator sistem, utilitas sudo merupakan instrumen mendasar dalam mengendalikan hak istimewa di lingkungan Linux. Tulisan ini mengupas tuntas mekanisme kerja esensial sudo, ragam parameter yang sangat bermanfaat untuk kebutuhan operasional harian, teknik menangani jebakan umum seperti kegagalan pengalihan stream (redirection), hingga prosedur validasi konfigurasi via visudo guna menjaga integritas sistem.
Menyelami Mekanisme Kerja sudo dan Verifikasi Hak Akses
Untuk membaca User Identifier (UID) dari sesi akun aktif, sistem menyediakan perintah id -u.
Angka 0 pada keluaran terminal mengonfirmasi bahwa eksekusi berlangsung di bawah konteks akun superuser (root).
Tujuan utama utilitas sudo adalah memberikan delegasi kontrol administratif agar instruksi tertentu dapat diproses dengan hak setara root tanpa harus berpindah sesi secara permanen.
Menjalankan sudo id -u membuktikan bahwa proses didelegasikan ke level root, sehingga nilai UID yang dikembalikan adalah 0.
⚙️ [Parameter Kunci]
-l : Menampilkan ringkasan hak akses yang didelegasikan ke akun saat ini beserta aturan keamanan yang aktif.-i : Membuka lingkungan login shell interaktif milik root secara penuh lengkap dengan variabel jalurnya.-s : Memulai shell administratif baru tanpa mengganti variabel lingkungan sesi saat ini.-u : Menjalankan instruksi menggunakan identitas akun alternatif selain root.-k : Mereset sesi autentikasi secara seketika agar eksekusi berikutnya mewajibkan masukan kata sandi kembali.
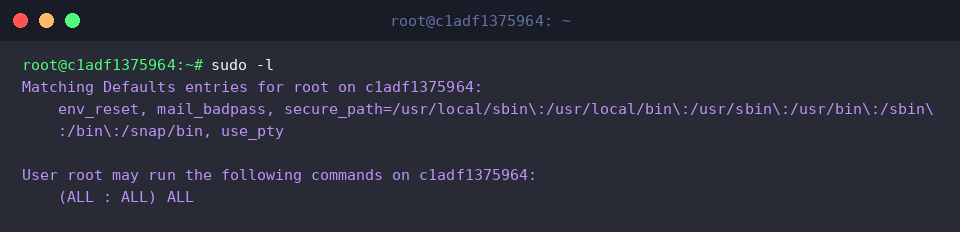
Pemeriksaan konfigurasi hak administratif dan klausul Defaults yang dibebankan pada pengguna dapat dievaluasi menggunakan sudo -l.
Keluaran berikut memperlihatkan entri (ALL : ALL) ALL, yang menandakan bahwa pengguna memiliki wewenang menyeluruh untuk memanggil setiap program di dalam sistem.
Eksplorasi Parameter Esensial: Retensi Variabel Lingkungan dan Delegasi Pengguna Khusus
Instruksi sudo -i whoami mengarahkan sistem untuk mengeksekusi pemeriksaan identitas di dalam sesi login shell root.
Teks root yang muncul membuktikan bahwa flag -i mengadopsi seluruh profil login superuser, termasuk direktori beranda serta konfigurasi variabel bawaannya.
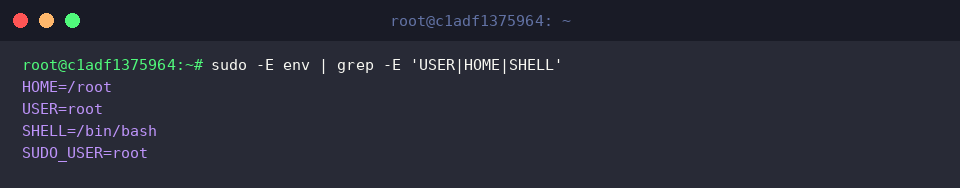
Apabila Anda membutuhkan eksekusi administratif tanpa menimpa environment variable dari akun pengguna asli, gunakan opsi -E seperti pada sudo -E env | grep -E 'USER|HOME|SHELL'.
Hasil penyaringan memperlihatkan bagaimana parameter lingkungan milik sesi pemanggil tetap dipertahankan kendati proses berada di bawah kewenangan root.
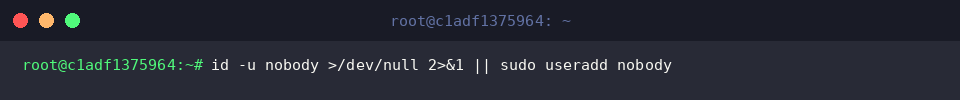
Guna menguji pendelegasian wewenang ke akun non-root, kita memastikan keberadaan akun nobody atau menambahkannya ke sistem bila belum tersedia melalui baris perintah id -u nobody >/dev/null 2>&1 || sudo useradd nobody.
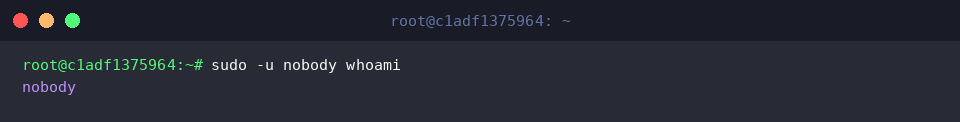
Alih-alih beralih ke superuser, opsi -u memungkinkan peralihan identitas ke akun target lain, contohnya melalui sintaks sudo -u nobody whoami.
Keluaran nobody menandakan bahwa instruksi berhasil diproses di bawah batasan wewenang pengguna target tersebut.
Jebakan Operator Redirection dan Solusi Penulisan Berkas Berproteksi
Untuk mensimulasikan skenario kegagalan izin tulis saat pengalihan berkas, siapkan folder pengujian menggunakan mkdir -p /tmp/sudo_test.
Selanjutnya, buat sebuah berkas kosong berizin administratif lewat instruksi sudo touch /tmp/sudo_test/secure.txt.
Batasi izin baca dan tulis hanya untuk superuser menggunakan sudo chmod 600 /tmp/sudo_test/secure.txt, sehingga akun standar tidak dapat mengaksesnya secara langsung.
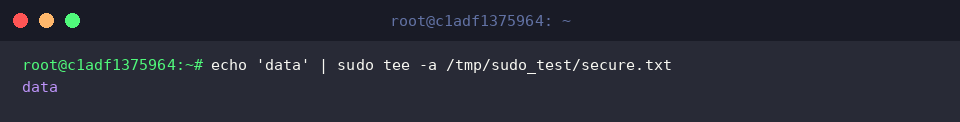
Operator pengalihan shell biasa (>) diproses sebelum sudo dieksekusi, memicu galat “Permission denied”. Untuk mengatasinya, gunakan teknik pipeline yang dikombinasikan dengan sudo tee -a seperti pada echo 'data' | sudo tee -a /tmp/sudo_test/secure.txt.
String data akan diteruskan ke terminal sekaligus disisipkan ke dalam berkas terlindungi tersebut secara aman.
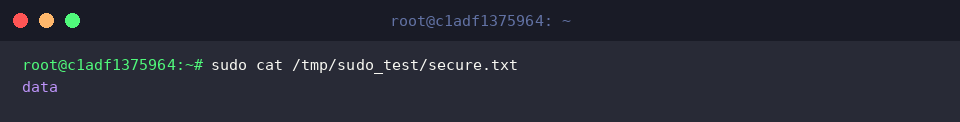
Guna memastikan isi teks telah tersimpan dengan sempurna di dalam dokumen berproteksi, baca kontennya melalui sudo cat /tmp/sudo_test/secure.txt.
Terminal menampilkan rekaman teks data, mengonfirmasi bahwa operasi tulis administratif berhasil.
Setelah seluruh rangkaian pengujian selesai, bersihkan seluruh artefak dan folder sementara dengan mengeksekusi rm -rf /tmp/sudo_test.
Pengelolaan Kedaluwarsa Kredensial dan Audit Sintaks via visudo
Perintah sudo -v dipakai untuk memvalidasi tiket autentikasi aktif atau memperpanjang masa tenggang sesi (timeout) tanpa menjalankan aplikasi tertentu.
Jika sesi masih sah, perintah ini segera memperbarui penghitung waktu tanpa menghasilkan keluaran teks tambahan.
Untuk alasan proteksi—misalnya saat hendak meninggalkan workstation—kredensial yang tersimpan di cache dapat segera dianulir menggunakan sudo -k.
Langkah ini memaksa sistem meminta kata sandi kembali pada panggilan administratif berikutnya tanpa menunggu batas waktu default berakhir.
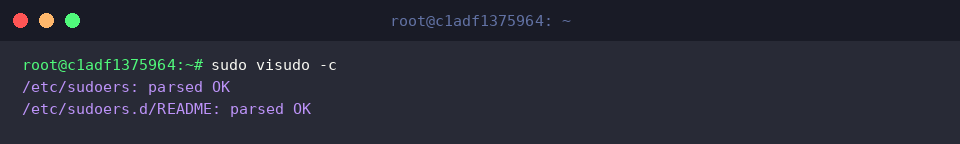
Modifikasi berkas /etc/sudoers sangat sensitif; kesalahan satu karakter saja dapat mengunci akses administratif sistem. Perintah sudo visudo -c berfungsi memeriksa keabsahan struktur sintaks konfigurasi secara menyeluruh.
Status parsed OK memastikan seluruh berkas konfigurasi berada dalam kondisi valid tanpa anomali struktural.
Pembahasan di atas telah mengupas fungsi-fungsi esensial pada utilitas sudo serta tata cara mitigasi risiko operasional yang lazim ditemui.
Penerapan opsi-opsi ini secara tepat akan meningkatkan efisiensi kerja sekaligus memperkuat postur keamanan server Linux Anda.