


Gambaran Umum
Bagi seorang administrator sistem maupun teknisi DevOps, kemampuan mendeteksi program yang sedang berjalan merupakan fondasi utama dalam menjaga stabilitas serta memecahkan kendala (troubleshooting) server Linux. Artikel teknis ini mengupas tuntas utilitas bawaan ps, mulai dari mekanisme kerjanya hingga parameter-parameter esensial yang kerap dipakai di lingkungan produksi. Anda akan mempelajari perbandingan antara konvensi ps aux dan ps -ef, trik filtrasi tanpa false positive, serta teknik mengurutkan proses berdasarkan konsumsi sumber daya melalui simulasi langsung di terminal.
1. Meninjau Sesi Shell Aktif dan Sintaksis Dasar Perintah ps
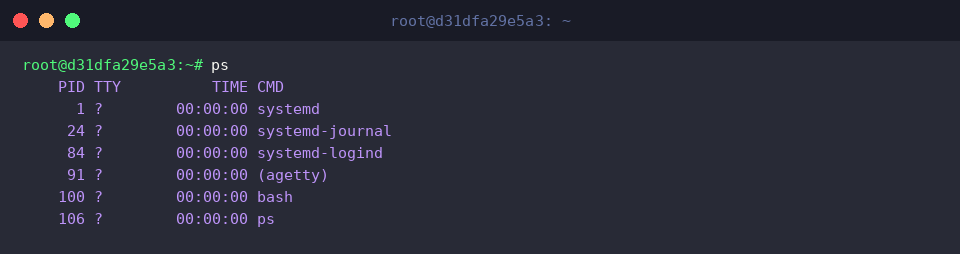
Sebagai perangkat bawaan lingkungan Linux, perintah ps (akronim dari Process Status) berfungsi menangkap cuplikan status proses yang tengah dieksekusi oleh kernel pada detik tersebut.
Saat dijalankan tanpa tambahan argumen apa pun, keluaran hanya akan mencakup program yang terikat langsung ke terminal yang sedang Anda gunakan saat itu.
Struktur output dasarnya memuat empat metrik utama: PID yang merupakan tanda pengenal unik proses, TTY sebagai label konsol/terminal terkait, TIME yang mengukur durasi akumulatif kerja CPU, serta CMD yang memperlihatkan nama biner yang dieksekusi.
⚙️ [Parameter Kunci]
-e, -A : Menginstruksikan sistem untuk menampilkan seluruh proses yang aktif secara menyeluruh.-f : Mengaktifkan tata letak komprehensif (full-format listing) yang membeberkan atribut seperti UID, PID, serta hierarki PPID.-u : Menyaring proses milik akun pengguna tertentu atau menyajikan format berbasis utilisasi sumber daya.-ef : Kombinasi baku bergaya UNIX standar yang menyuguhkan gambaran global semua proses secara mendalam.aux : Notasi gaya BSD untuk memeriksa seluruh proses sistem lengkap dengan persentase alokasi CPU dan memori RAM.-p : Membatasi keluaran hanya pada nomor ID proses (PID) tertentu yang ditargetkan secara spesifik.
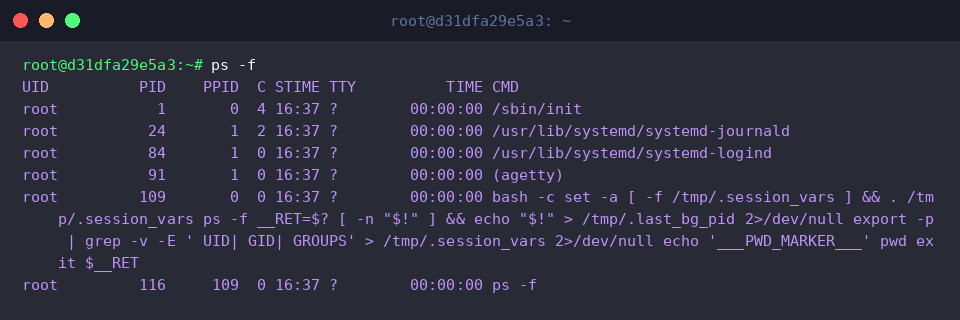
Menambahkan parameter -f ke dalam perintah ps akan memperluas cakupan informasi ke bentuk full-format listing.
Langkah ini memperkaya data standar dengan menyertakan akun pemilik proses (UID), pengenal proses induk (PPID), waktu pertama kali program diinisiasi (STIME), hingga path absolut beserta argumen baris perintah yang disematkan saat pemanggilan.
Parameter PPID di sini memegang peranan krusial, terutama ketika seorang sysadmin perlu melacak relasi silsilah antara induk (parent) dan anak (child process) guna mencari pemicu memory leak atau zombie process.
2. Standar Gaya BSD: Membedah Seluruh Proses Sistem dengan ps aux
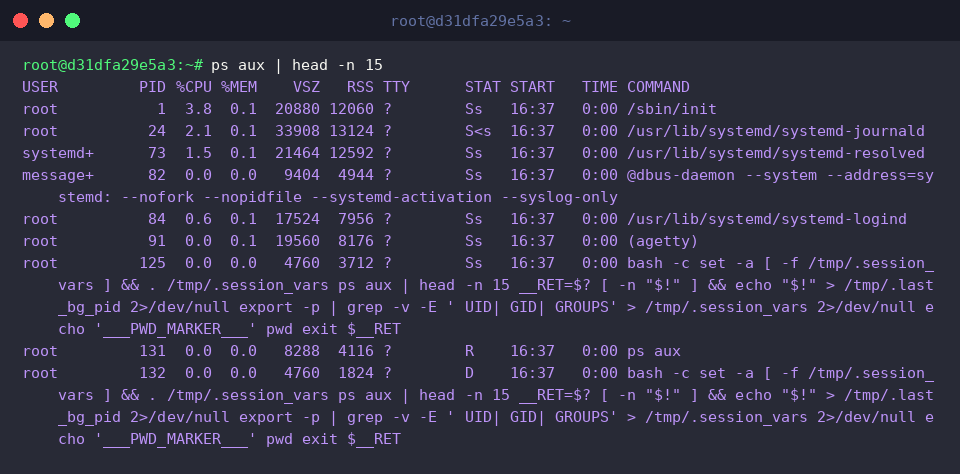
Pendekatan sintaksis BSD ditandai dengan penulisan opsi tanpa tanda minus (-), di mana ps aux bertindak sebagai standar industri untuk menyajikan lanskap komprehensif seluruh aktivitas sistem dari setiap akun pengguna.
Karena kuantitas data yang dihasilkan bisa sangat masif, penyambungan keluaran melalui pipa ke head -n 15 mempermudah tinjauan awal dengan membatasi output pada 15 baris pertama.
Kolom USER memaparkan identitas akun yang menjalankan tugas tersebut, sedangkan %CPU bersama %MEM merefleksikan persentase beban yang ditanggung masing-masing oleh prosesor dan memori utama.
Bagi alokasi memori, metrik VSZ menunjukkan kuota memori virtual dalam satuan kilobita (KB), berbanding RSS yang mencerminkan volume memori fisik nyata yang terpakai di RAM.
Kondisi internal proses diwakili oleh kode pada kolom STAT (misalnya penanda R untuk status aktif/berjalan, S untuk kondisi sleep yang dapat disela, atau s untuk pemimpin sesi).
Sisa kolom mencakup START sebagai penanda jam inisiasi, TIME sebagai kalkulasi waktu komputasi CPU, serta COMMAND yang merinci pemanggilan biner secara utuh.
3. Gaya UNIX/POSIX: Melacak Pohon Kekerabatan Proses Melalui ps -ef
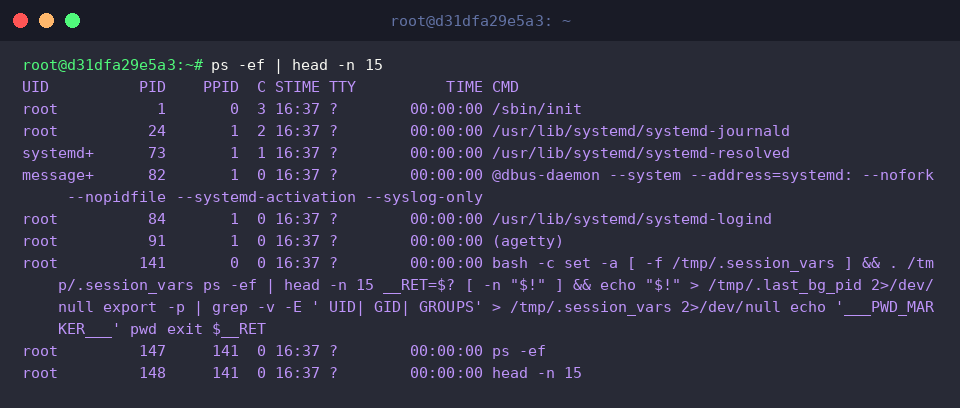
Jika Anda mengutamakan kepatuhan terhadap standar POSIX/UNIX, pemanggilan ps -ef merupakan instrumen utama untuk menghasilkan inventarisasi menyeluruh dari setiap daemon dan thread di mesin Linux Anda.
Kombinasi dengan utilitas pembatas baris head -n 15 menjaga tampilan terminal tetap rapi dan terfokus pada sampel data paling atas.
Dalam format ini, kolom UID mengindikasikan kredensial pemilik, PID menandai identitas tugas itu sendiri, dan PPID secara eksplisit menunjukkan siapa parent process yang melahirkannya.
Atribut tambahan mencakup metrik pemakaian prosesor C, penanda waktu mulai STIME, jalur konsol kendali TTY, durasi konsumsi siklus kerja prosesor TIME, hingga teks perintah riil pada CMD.
Korelasi langsung antara PID dan PPID memudahkan kita menganalisis alur eksekusi aplikasi berskala besar yang menggunakan arsitektur multi-process.
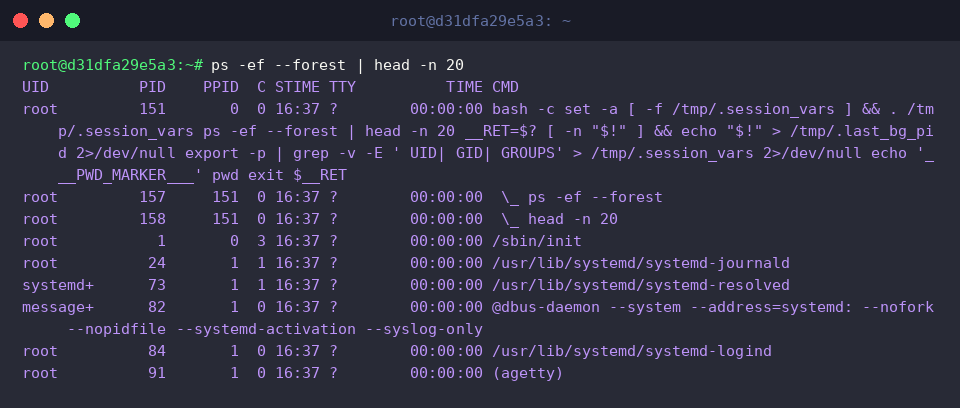
Penyelidikan relasi dependensi menjadi jauh lebih intuitif saat kita menyisipkan opsi --forest ke dalam perintah ps -ef.
Dengan memanfaatkan filter head -n 20, hierarki proses tingkat atas tersaji dalam bagan visual yang terstruktur rapi.
Representasi grafik menggunakan simbol lekukan \_ dan indentasi ruang pada kolom CMD secara otomatis mengelompokkan proses anak tepat di bawah naungan induk semangnya.
Metode representasi pohon ini sangat berharga untuk mendeteksi jalur forking pada layanan latar belakang (daemon), skrip otomasi yang bertingkat, maupun mendeteksi proses liar yang kehilangan induknya.
4. Pola Kerja Esensial: Teknik Penyaringan dan Pengurutan Beban Sumber Daya
Untuk mempraktikkan skenario penelusuran proses nyata, mari kita ciptakan sebuah beban kerja latar belakang non-destruktif berdurasi 300 detik menggunakan perintah sleep 300 &.
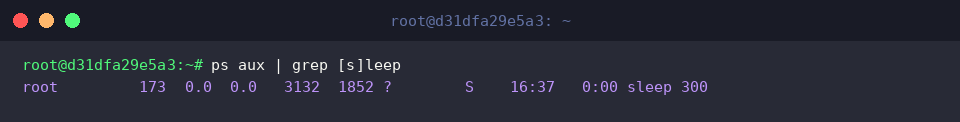
Masalah umum saat memfilter proses dengan grep adalah perintah pencari itu sendiri ikut terdaftar dalam hasil keluaran. Solusi cerdas untuk menghindari noise ini adalah mengeksekusi ps aux | grep [s]leep.
Trik penggunaan ekspresi kurung siku [s] mencegah string reguler cocok dengan perintah pencarian aktif, sehingga hanya proses sleep murni yang akan tertangkap di layar.
Keluaran terminal memperlihatkan rincian bersih mengenai tugas sleep 300 yang baru saja dibuat, termasuk nomor PID (173), indikator status tidak aktif sementara (S), dan waktu peluncurannya.
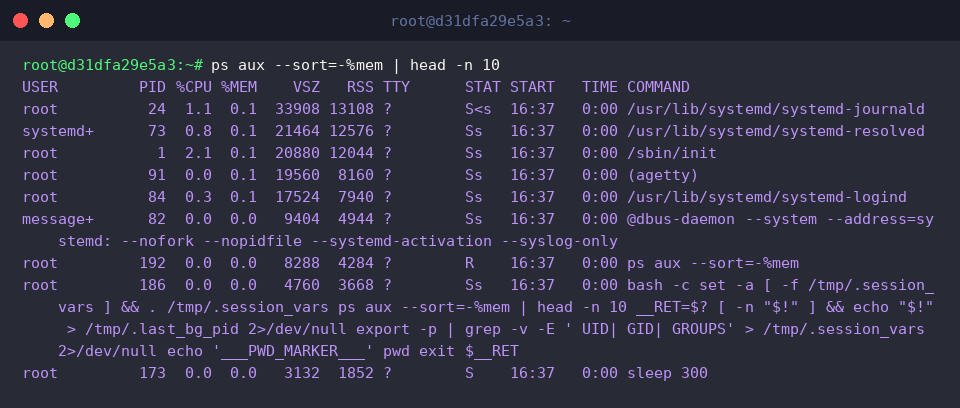
Ketika server mengalami degradasi performa akibat lonjakan konsumsi memori, instruksi ps aux --sort=-%mem dapat diandalkan untuk menyusun daftar proses secara menurun (descending) berdasarkan alokasi %MEM.
Penyambungan instruksi ini dengan head -n 10 langsung mengisolasi 10 proses teratas yang paling rakus memori, mempercepat proses investigasi kebocoran sumber daya di server.
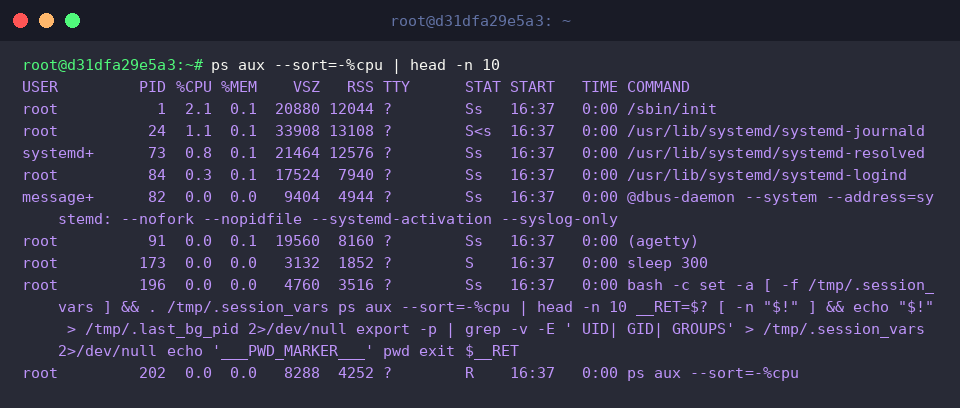
Sebaliknya, bila lonjakan beban kerja terpusat pada prosesor, terapkan perintah ps aux --sort=-%cpu guna mengurutkan aktivitas sistem dari konsumsi daya komputasi (%CPU) tertinggi ke terendah.
Membatasi tampilan pada 10 baris teratas via head -n 10 memungkinkan tim operasional mengidentifikasi biang keladi high CPU load atau proses komputasi yang mengalami infinite loop dalam hitungan detik.
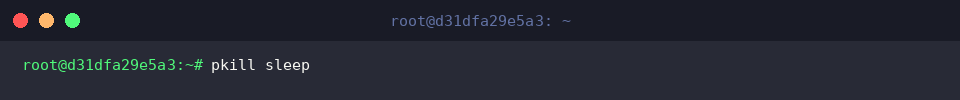
Setelah seluruh simulasi dan verifikasi diagnostik selesai, bersihkan kembali lingkungan pengujian dengan mematikan tugas latar belakang menggunakan utilitas pkill sleep.
Melalui panduan ini, Anda telah mendalami seluk-beluk penggunaan perintah ps di lingkungan Linux, mulai dari opsi fundamental, perbedaan filosofi BSD versus POSIX, visualisasi pohon proses, hingga integrasi pipeline untuk analisis performa sistem.
Terapkan ragam kombinasi perintah ini dalam prosedur pemeliharaan rutin maupun investigasi insiden produksi untuk operasional server yang lebih terukur dan responsif.