


Gambaran Umum
Pada ekosistem distribusi Linux modern seperti Ubuntu, utilitas klasik net-tools telah resmi digantikan oleh paket utilitas modern ip. Artikel ini mengupas tuntas teknik pengoperasian perintah ip untuk kebutuhan sehari-hari sysadmin—mulai dari audit konfigurasi antarmuka, inspeksi alamat IP, penelusuran tabel rute (routing table), hingga evaluasi kesehatan tautan fisik serta pembedahan output terminal secara praktis.
Verifikasi Dependensi dan Menu Bantuan Dasar
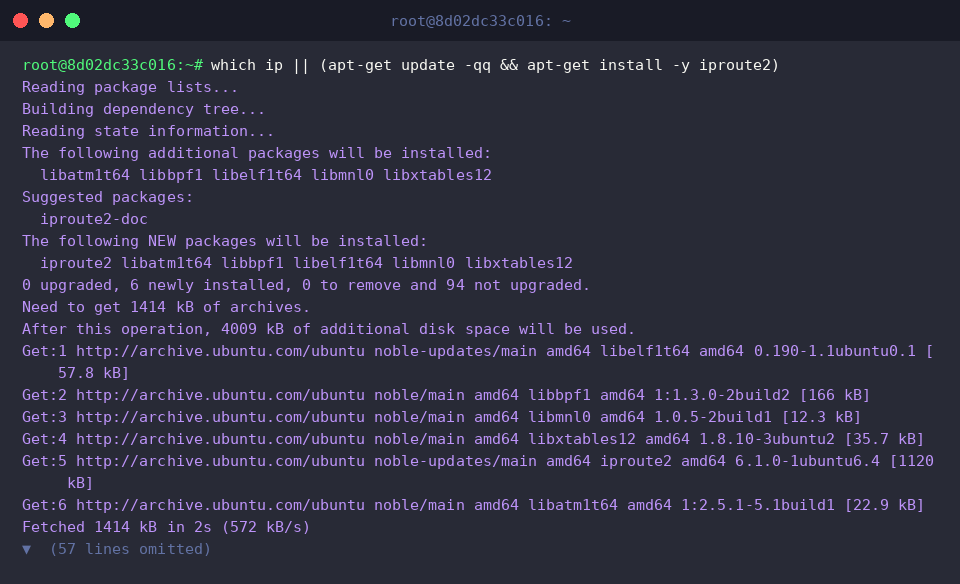
Sebelum mengeksekusi berbagai instruksi lanjutan, pastikan paket iproute2 sudah tersedia di sistem operasi Ubuntu Anda. Baris perintah which ip || (apt-get update -qq && apt-get install -y iproute2) bertugas mendeteksi keberadaan biner tersebut sekaligus memasangnya secara otomatis apabila belum terinstal.
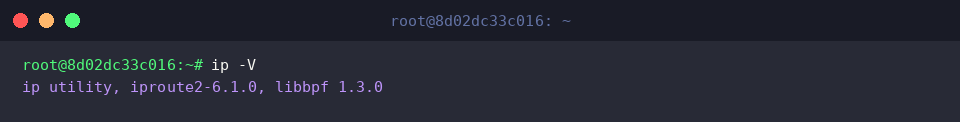
Untuk mengetahui build release dari iproute2 yang sedang berjalan pada mesin Anda, manfaatkan parameter ip -V.
⚙️ [Parameter Kunci yang Perlu Diketahui]
-V (-Version) : Menampilkan rincian versi rilis utilitas ip.-c (-color) : Mengaktifkan visualisasi warna pada terminal agar pembacaan output lebih nyaman.-br (-brief) : Menyajikan ringkasan status antarmuka serta alamat IP dalam format satu baris yang ringkas.-s (-stats, -statistics) : Menyuguhkan metrik kuantitatif seperti akumulasi bita dan jumlah paket data yang melintasi antarmuka.-4 : Menyaring tampilan sehingga hanya menyajikan informasi protokol IPv4.-6 : Menyaring tampilan agar hanya mengekspos catatan protokol IPv6.
Bila Anda membutuhkan daftar lengkap objek manipulasi jaringan (link, addr, route, dan lainnya) beserta parameter global pendukungnya, jalankan instruksi ip help.
Audit Antarmuka Jaringan dan Alokasi Alamat IP (ip addr)
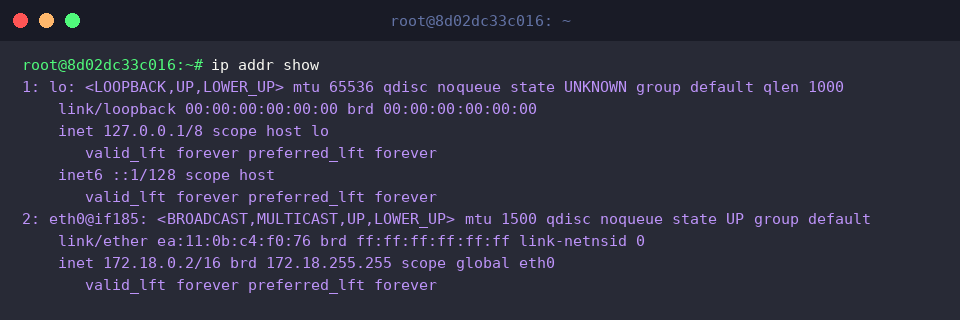
Perintah ip addr show menyajikan rincian menyeluruh terhadap seluruh antarmuka jaringan yang aktif maupun nonaktif beserta alamat IP terkait.
Melalui laporan ini, status kesiapan antarmuka loopback (lo) dan Ethernet fisik (eth0) berstatus UP, identitas perangkat keras MAC address (link/ether), alokasi IPv4 (inet), alokasi IPv6 (inet6) dengan notasi prefiks CIDR, hingga alamat siaran (brd) dapat dipantau secara gamblang.
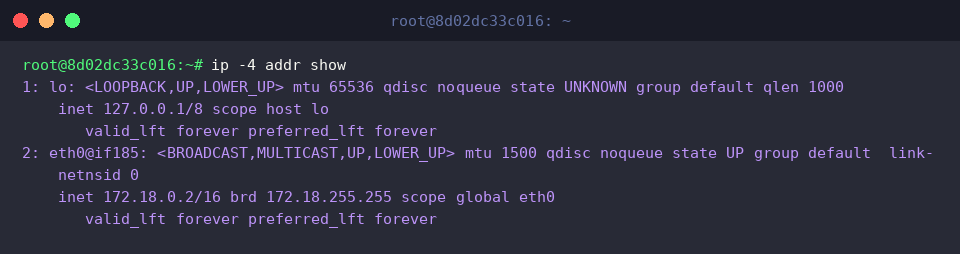
Jika Anda ingin memangkas baris informasi IPv6 yang panjang dan hanya fokus pada konfigurasi IPv4, eksekusi ip -4 addr show.
Opsi ini sangat praktis untuk memverifikasi segmen IPv4 lokal (127.0.0.1/8, 172.18.0.2/16) beserta target broadcast tanpa terdistraksi baris entri lainnya.
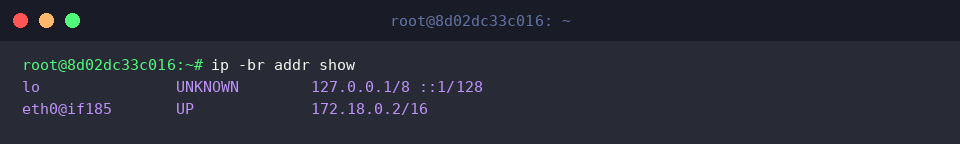
Untuk kebutuhan inspeksi cepat tanpa detail atribut yang berbelit-belit, perintah ip -br addr show adalah pilihan paling efektif.
Sintaks ini memadatkan output ke dalam tabel ringkas berisi nama antarmuka, status operasionalnya (UP, UNKNOWN), serta daftar alamat IP yang dipetakan padanya.
Evaluasi Kondisi Tautan Fisik dan Alamat MAC (ip link)
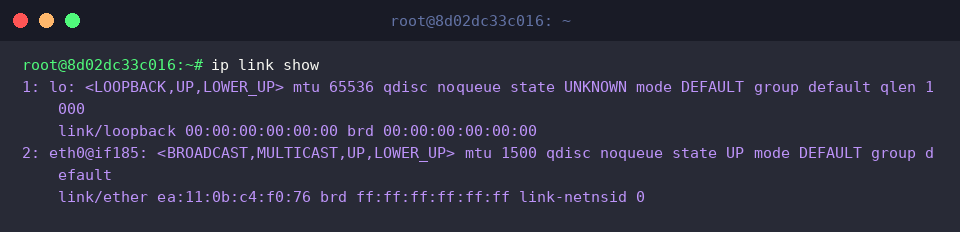
Perintah ip link show difokuskan untuk mengamati lapisan fisik serta data link (OSI Layer 2) tanpa memuat konfigurasi alamat logis IP.
Dari luaran ini, Anda dapat memvalidasi apakah antarmuka berada dalam kondisi operasional (UP), batas ukuran transmisi paket (mtu 1500), serta alamat MAC fisik perangkat (link/ether ea:11:0b:c4:f0:76).
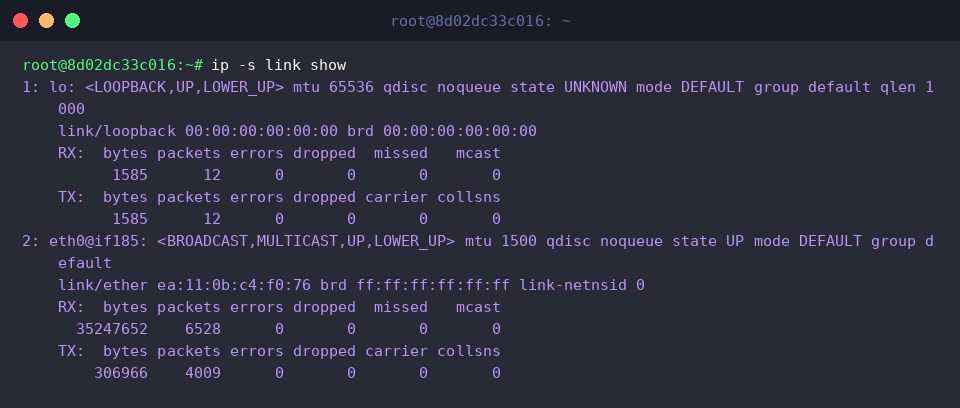
Ketika menghadapi kendala performa transfer data, tambahkan flag statistik melalui ip -s link show.
Keluaran perintah ini memaparkan rincian traffic masuk (RX) dan keluar (TX) berdasarkan jumlah bita maupun paket, serta metrik krusial seperti kegagalan transmisi (errors) atau paket yang terbuang (dropped) yang sangat esensial untuk diagnosa masalah jaringan.
Analisis Gerbang Utama (Default Gateway) dan Tabel Rute (ip route)
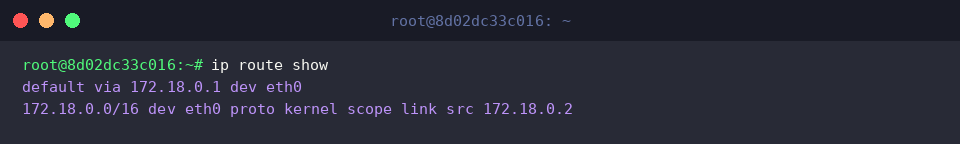
Tabel rute kernel Linux dapat diinspeksi secara langsung menggunakan perintah ip route show guna memastikan ke mana alur paket data diarahkan.
Output ini menunjukkan jalur gerbang utama (default via 172.18.0.1 dev eth0) yang menangani lalu lintas ke internet luas, sekaligus aturan perutean untuk blok subnet lokal (172.18.0.0/16).
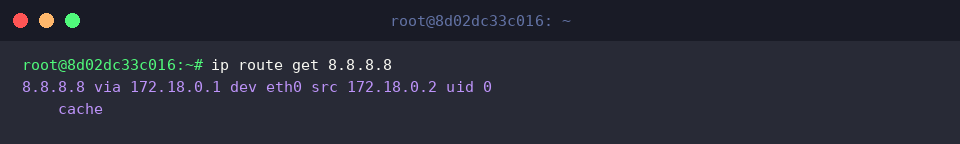
Untuk memastikan rute spesifik yang diambil sistem menuju target luar tertentu, manfaatkan fitur simulasi rute dengan perintah ip route get 8.8.8.8.
Sistem akan membeberkan secara presisi gerbang transit (via 172.18.0.1), adapter jaringan keluar (dev eth0), serta alamat IP asal (src 172.18.0.2) yang dipakai oleh kernel saat membangun koneksi ke alamat IP tujuan (8.8.8.8).
Manajemen Cache ARP dan Deteksi Host Tetangga (ip neigh)
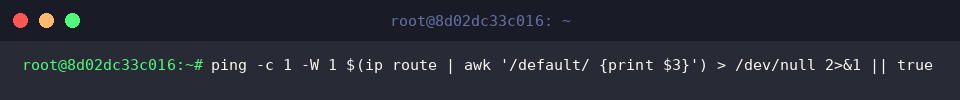
Guna memastikan tabel tetangga (neighbor cache) terisi entri gateway terbaru sebelum dilakukan audit, jalankan pemicu paket ICMP satu kali melalui ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true.
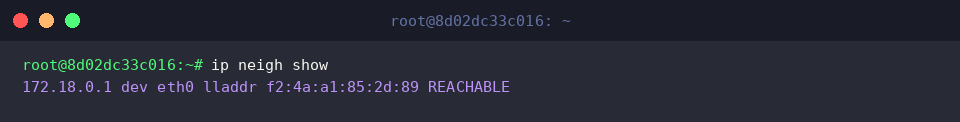
Perintah ip neigh show berfungsi memeriksa tabel pemetaan Address Resolution Protocol (ARP) yang mencatat asosiasi antara alamat IP dan MAC address milik node tetangga di jaringan lokal.
Informasi ini memperlihatkan IP gerbang utama (172.18.0.1), antarmuka yang terhubung (eth0), identitas MAC perangkat kerasnya (lladdr f2:4a:a1:85:2d:89), serta status konektivitas aktif (REACHABLE) yang menandakan komunikasi dua arah berjalan normal.
Demikian pembahasan komprehensif mengenai transisi dari ifconfig ke perintah standar modern ip di lingkungan Ubuntu Linux.
Dengan menguasai ekosistem iproute2, Anda memiliki kendali yang jauh lebih fleksibel, cepat, dan akurat dalam mendiagnosis maupun mengelola arsitektur jaringan server Linux Anda.