


Pengantar Singkat
Fondasi keamanan berkas maupun direktori pada lingkungan Linux bertumpu pada kontrol izin yang tepat melalui utilitas chmod. Pembahasan ini mengupas tuntas arsitektur hak akses file di Linux, mencakup kalkulasi representasi numerik (seperti 755 dan 644) hingga notasi simbolik (rwx). Melalui skenario pengujian terminal langsung, Anda akan memahami mekanisme proteksi data ini secara menyeluruh dan siap menerapkannya pada server produksi.
1. Struktur Hak Akses Berkas Linux dan Cara Memeriksanya Menggunakan ls -l
Langkah awal dimulai dengan mengisolasi lingkungan pengujian. Siapkan folder khusus bernama ~/chmod_demo lalu masuk ke dalamnya melalui perintah berikut: mkdir -p ~/chmod_demo && cd ~/chmod_demo.
Selanjutnya, buatlah sebuah berkas kosong berformat teks yang nantinya akan kita modifikasi tingkat izinnya: jalankan touch sample.txt.
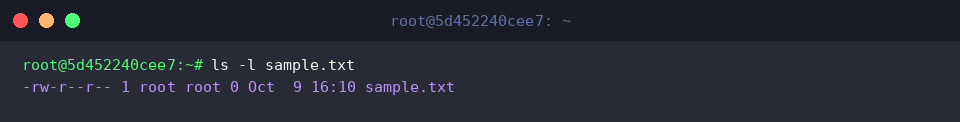
Untuk menginspeksi konfigurasi izin bawaan dari file tersebut, eksekusi perintah ls -l sample.txt.
Pada baris keluaran terminal, deretan 10 karakter pertama (misalnya -rw-r--r--) menyajikan informasi tipe berkas beserta relasi izin bagi tiga entitas: pemilik berkas (akses baca dan tulis), grup pemilik (akses baca saja), serta pengguna lainnya di sistem (akses baca saja).
⚙️ [Opsi Penting Perintah ls]
-l : Menampilkan atribut berkas secara terperinci (format panjang), meliputi perizinan, nama pemilik, grup, kapasitas data, hingga stempel waktu terakhir diubah.-a : Memperlihatkan seluruh isi direktori tanpa kecuali, termasuk berkas tersembunyi berawalan tanda titik (.).-h : Mengonversi ukuran file ke format yang mudah dibaca manusia (seperti K, M, G), biasanya dipadukan bersama opsi -l.-d : Menyajikan atribut direktori itu sendiri alih-alih menampilkan daftar konten di dalamnya.-R : Menelusuri seluruh hierarki subdirektori beserta berkas di dalamnya secara rekursif.
2. Mengubah Izin Akses Berkas Melalui Skema Angka Oktal (chmod 644 dan 755)
Pastikan terminal berada pada folder kerja simulasi kita dengan mengeksekusi cd ~/chmod_demo.
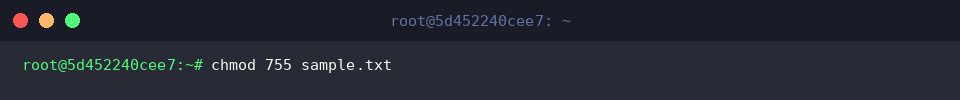
Bila Anda bermaksud memberikan kendali penuh kepada pemilik berkas (Baca 4 + Tulis 2 + Eksekusi 1 = 7), sementara anggota grup serta pihak luar hanya diizinkan membaca sekaligus mengeksekusi (Baca 4 + Eksekusi 1 = 5), gunakan kombinasi: chmod 755 sample.txt.
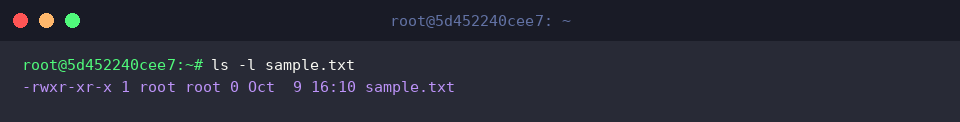
Jalankan ls -l sample.txt guna memastikan perombakan izin berhasil diaplikasikan.
Di terminal akan tampak string izin berubah menjadi -rwxr-xr-x. Bagian pemilik kini berstatus rwx, sedangkan grup dan public masing-masing menyandang r-x, menandakan bit eksekusi (x) telah aktif.
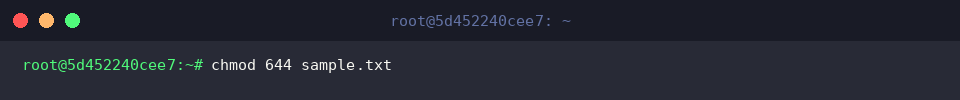
Kini kembalikan berkas ke profil perizinan standar dokumen biasa, di mana pemilik berhak membaca dan menulis (6), sementara pengguna lain dibatasi hanya membaca (4): ketik chmod 644 sample.txt.
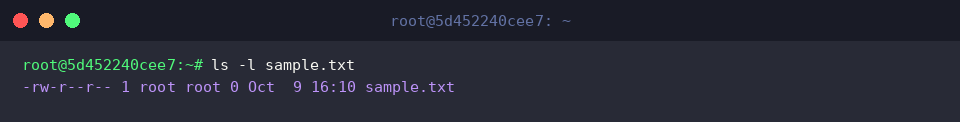
Lakukan pengecekan ulang dengan mengetikkan ls -l sample.txt.
Atribut file kini kembali ke pola -rw-r--r--, yang menegaskan bahwa hak eksekusi telah dicabut sehingga menyisakan akses baca dan tulis sesuai kalkulasi oktal 644.
3. Mengontrol Hak Akses Secara Spesifik Menggunakan Notasi Simbolik
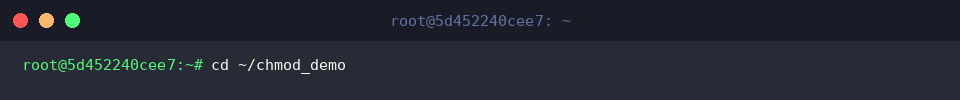
Sebelum bereksperimen dengan notasi karakter, arahkan sesi terminal Anda ke direktori pengujian lewat instruksi cd ~/chmod_demo.
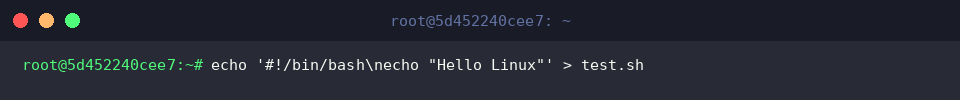
Buatlah berkas skrip shell sederhana untuk menguji pemberian izin eksekusi secara langsung: jalankan echo '#!/bin/bash\necho "Hello Linux"' > test.sh.
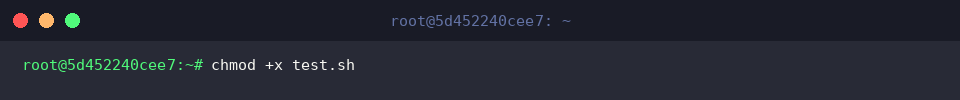
Agar skrip tersebut dapat dieksekusi oleh siapa pun di sistem (pemilik, grup, maupun entitas luar), tambahkan hak eksekusi dengan mengeksekusi chmod +x test.sh.
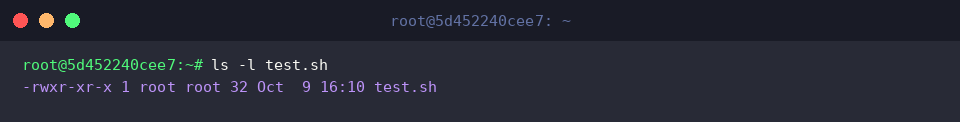
Periksalah hasilnya via perintah ls -l test.sh.
Deretan izin kini bertransformasi menjadi -rwxr-xr-x, memperlihatkan bahwa atribut eksekusi (x) telah disematkan secara menyeluruh.
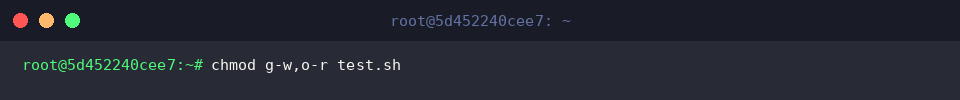
Jika Anda ingin mengatur beberapa hak sekaligus dalam satu baris, pisahkan aturannya menggunakan tanda koma (,). Misalnya, cabut akses tulis dari grup dan hilangkan izin baca dari pihak luar dengan perintah chmod g-w,o-r test.sh.
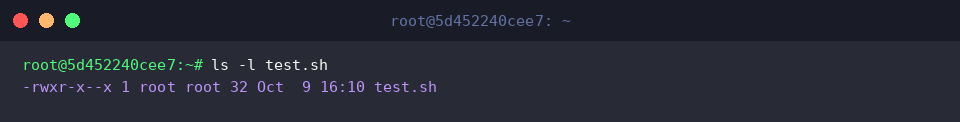
Tinjau kembali struktur izin terbarunya lewat ls -l test.sh.
Keluaran akan berubah menjadi -rwxr-x--x, membuktikan bahwa akses modifikasi pada grup ditiadakan dan hak baca (r) untuk kategori others telah lenyap.
4. Manajemen Izin Direktori Secara Masal dan Rekursif (Opsi -R)
Untuk menguji perubahan izin hierarkis, buat struktur folder bertingkat yang mencakup direktori proyek dan folder pencatatan log dengan mengeksekusi mkdir -p ~/chmod_demo/project/logs.
Isi folder tersebut dengan berkas simulasi berupa skrip Python dan file log melalui perintah touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log.
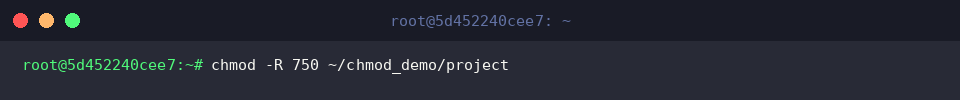
Guna memperbarui izin seluruh isi direktori project beserta anak foldernya secara serempak menjadi 750, terapkan opsi rekursif melalui perintah chmod -R 750 ~/chmod_demo/project.
Kombinasi ini mengunci folder sehingga pemilik memperoleh kendali penuh (7), grup hanya dapat membaca dan mengeksekusi/menjelajah (5), sedangkan kategori pengguna lain diblokir total tanpa hak akses sama sekali (0).
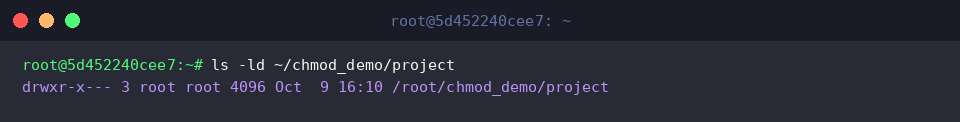
Periksa kondisi folder induk project secara langsung menggunakan perintah ls -ld ~/chmod_demo/project.
Keluaran drwxr-x--- mengonfirmasi bahwa folder utama kini memegang hak rwx bagi pemilik, r-x bagi grup, dan blokade penuh --- untuk pengguna luar.
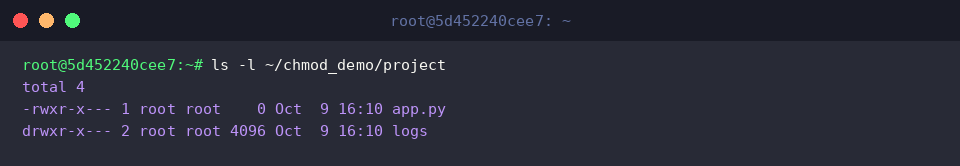
Lanjutkan verifikasi pada berkas dan subfolder di dalamnya dengan mengeksekusi ls -l ~/chmod_demo/project.
Tampak bahwa skrip app.py maupun direktori logs masing-masing telah mengadopsi pola -rwxr-x--- dan drwxr-x---, membuktikan opsi -R sukses menyinkronkan izin ke seluruh tingkatan pohon berkas.
Demikian ringkasan mendalam seputar tata cara manipulasi hak akses berkas di Linux via chmod, mulai dari perbandingan mendasar antara angka 755 dan 644 hingga otomatisasi rekursif di lingkungan kerja.
Penerapan hak akses yang disiplin dan presisi merupakan langkah krusial dalam memperkuat postur keamanan sistem serta menjaga integritas server Linux Anda.