


Pengantar
Di lingkungan Linux maupun Ubuntu, penataan kepemilikan file dan direktori memegang peranan krusial dalam memperkokoh keamanan sistem sekaligus mengontrol akses pengguna. Pembahasan kali ini mengupas tuntas penerapan utilitas chown—mulai dari sintaks fundamental, sinkronisasi perubahan user beserta grup, penanganan hierarki folder secara rekursif via argumen -R, hingga teknik replikasi kepemilikan berbasis berkas referensi yang sangat efisien untuk kebutuhan operasional sehari-hari.
1. Mengubah User Pemilik pada Sebuah File
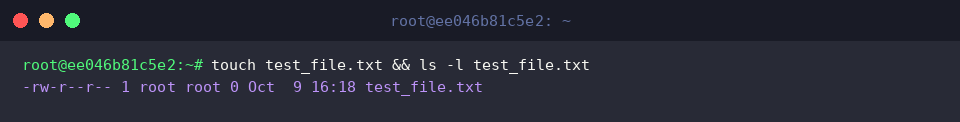
Sebagai langkah awal simulasi, kita siapkan file uji coba kosong sekaligus memeriksa identitas kepemilikan bawaannya (root) lewat eksekusi perintah touch test_file.txt && ls -l test_file.txt.
Utilitas chown (kependekan dari change owner) dirancang khusus untuk memperbarui pemilik maupun grup dari suatu objek pada filesystem.
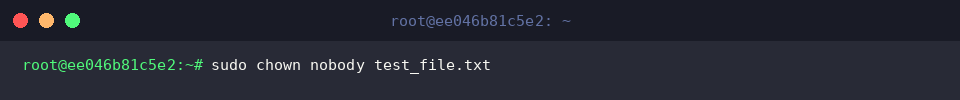
Untuk mengalihkan kepemilikan file tunggal ini ke pengguna lain, jalankan perintah berhak akses superuser: sudo chown nobody test_file.txt.
⚙️ [Parameter Pendukung yang Sering Dipakai]
-R : Menjalankan modifikasi kepemilikan ke seluruh berkas serta subfolder di dalam direktori secara bertingkat (rekursif).-v : Menampilkan laporan terperinci mengenai setiap objek yang sedang diproses.-c : Hanya mencetak log informasi jika terjadi perubahan nyata pada file terkait.-f : Meredam sebagian besar notifikasi pesan kegagalan atau error.--reference : Menyalin konfigurasi user dan grup dari dokumen acuan ke dokumen target secara otomatis.
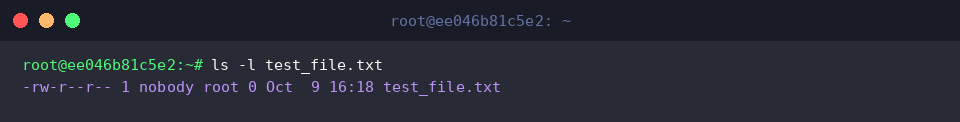
Guna memverifikasi perubahannya, tinjau kembali rincian metadata berkas via ls -l test_file.txt. Terlihat bahwa atribut pemilik berhasil beralih dari root menjadi nobody.
2. Memperbarui Kepemilikan Pengguna dan Grup Sekaligus
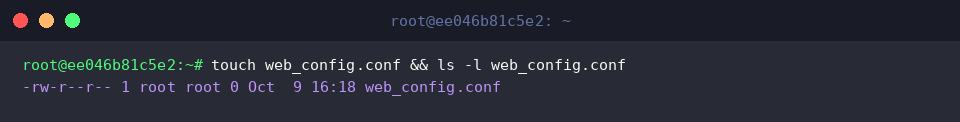
Pada skenario berikutnya, buatlah file konfigurasi sampel dan periksa kembali atribu root aslinya dengan mengeksekusi touch web_config.conf && ls -l web_config.conf.
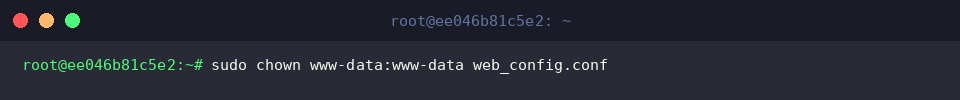
Pembaruan ganda yang mencakup user sekaligus grup dapat diselesaikan langsung melalui satu perintah tunggal: sudo chown www-data:www-data web_config.conf.
Pemisahan nama pengguna dan nama grup menggunakan tanda titik dua (:) menjadi pola praktis yang sangat umum dimanfaatkan ketika mengonfigurasi hak akses layanan web server.
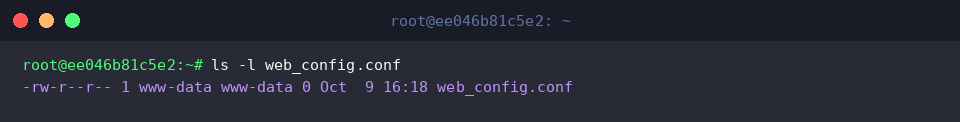
Jalankan perintah ls -l web_config.conf guna menginspeksi hasil akhir modifikasi tersebut.
Kini atribut kepemilikan berkas telah berganti sepenuhnya dari akun root menuju akun layanan www-data beserta grupnya.
3. Penerapan Rekursif ke Seluruh Subdirektori dan File (-R)
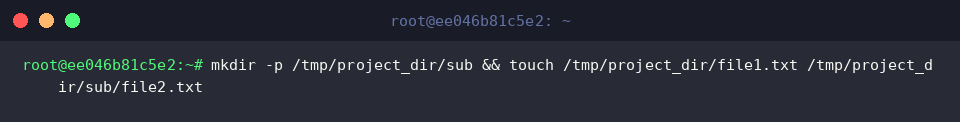
Untuk menguji perubahan massal pada struktur folder bersarang, susun direktori pengujian bertingkat beserta file di dalamnya memakai instruksi mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt.
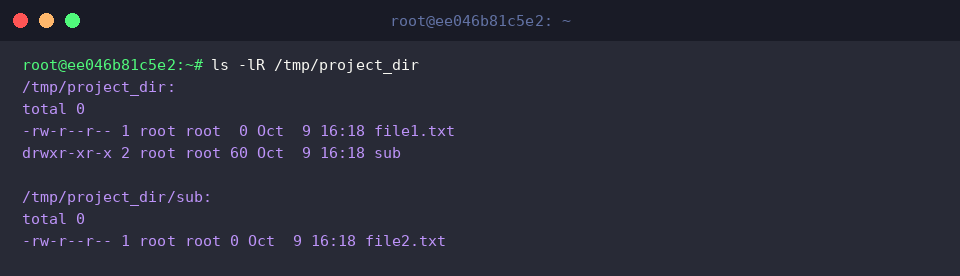
Sebelum mengaplikasikan pengaturan baru, inspeksi kepemilikan pohon folder tersebut secara menyeluruh dengan memanggil ls -lR /tmp/project_dir.
Dari output terminal, tampak bahwa folder induk hingga berkas di tingkat terdalam masih dikuasai oleh akun root.
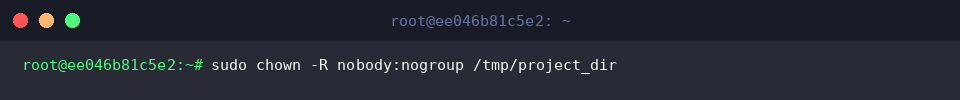
Agar pergantian hak milik mencakup seluruh isi direktori tanpa perlu ditangani satu per satu, manfaatkan flag rekursif melalui perintah sudo chown -R nobody:nogroup /tmp/project_dir.
Penambahan opsi -R memerintahkan sistem menelusuri setiap cabang hierarki folder dan menyeragamkan hak kepemilikannya ke target yang ditentukan.
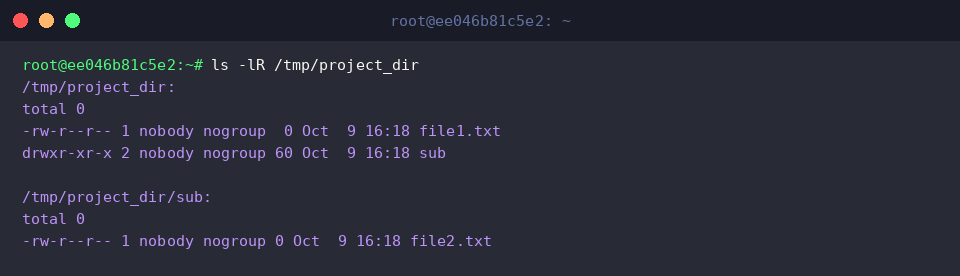
Lakukan pengecekan ulang terhadap hierarki direktori dengan perintah ls -lR /tmp/project_dir.
Hasil daftar menunjukkan berkas file1.txt, folder sub, maupun dokumen di dalamnya (file2.txt) kini serentak berpindah tangan ke nobody:nogroup.
4. Menduplikasi Hak Kepemilikan Berdasarkan Berkas Acuan (–reference)
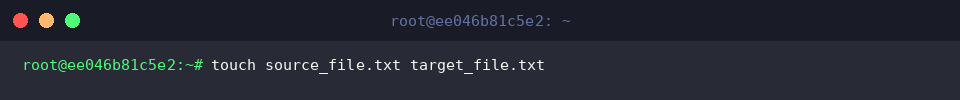
Metode praktis lainnya adalah menyalin atribut kepemilikan dari berkas yang sudah ada. Siapkan dua buah file contoh dengan mengetikkan touch source_file.txt target_file.txt.
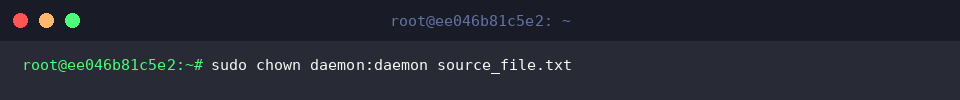
Atur terlebih dahulu kepemilikan berkas sumber agar dapat dijadikan model referensi melalui instruksi sudo chown daemon:daemon source_file.txt.
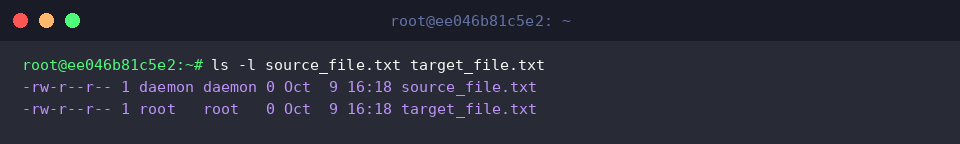
Bandingkan status awal kedua berkas tersebut menggunakan perintah ls -l source_file.txt target_file.txt.
Terlihat jelas perbedaan hak milik: source_file.txt berstatus daemon:daemon, sementara target_file.txt masih berstatus root:root.
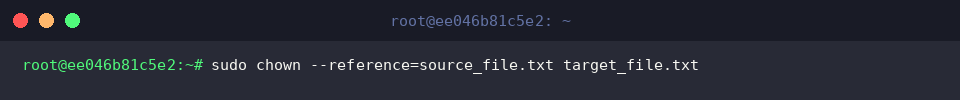
Agar berkas target memperoleh hak kepemilikan yang persis sama tanpa perlu mengetikkan nama user dan grup secara manual, gunakan opsi referensi: sudo chown --reference=source_file.txt target_file.txt.
Parameter --reference mempermudah proses standarisasi izin berkas dengan membaca langsung profil keamanan dari file rujukan.
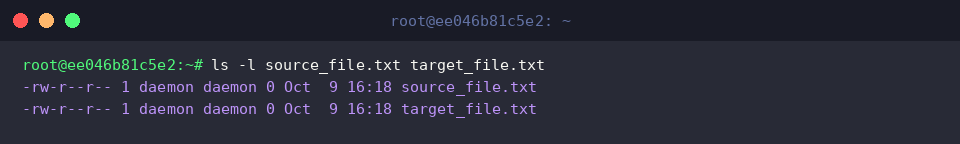
Pastikan proses kloning hak akses berjalan sempurna dengan mengecek ulang daftar berkas lewat ls -l source_file.txt target_file.txt.
Kini target_file.txt telah mengadopsi struktur kepemilikan yang identik dengan file referensi, yakni daemon:daemon.
Demikian rangkuman komprehensif mengenai kontrol kepemilikan berkas dan ragam teknik implementasi perintah chown di ekosistem Linux.
Penerapan user dan grup yang presisi akan menjaga integritas infrastruktur server Anda tetap terisolasi dan terlindungi secara optimal.