


Pengantar
Ketika mengelola infrastruktur Linux, seorang administrator sistem kerap dihadapkan pada skenario reposisi penyimpanan kunci kriptografi dan konfigurasi GnuPG ke lokasi direktori standar baru. Utilitas sistem addgnupghome hadir sebagai solusi andal untuk menangani kebutuhan tersebut tanpa mengorbankan integritas data. Pembahasan kali ini mengulas mekanisme kerja utilitas tersebut disertai tutorial praktis langkah demi langkah guna memindahkan, mereorganisasi, serta memverifikasi direktori kerja GPG secara akurat.
1. Instalasi Toolkit GnuPG dan Verifikasi Eksekutabel addgnupghome
Langkah awal diawali dengan memasang paket inti gnupg beserta pustaka verifikasi gpgv melalui repositori resmi distribusi sistem Anda.
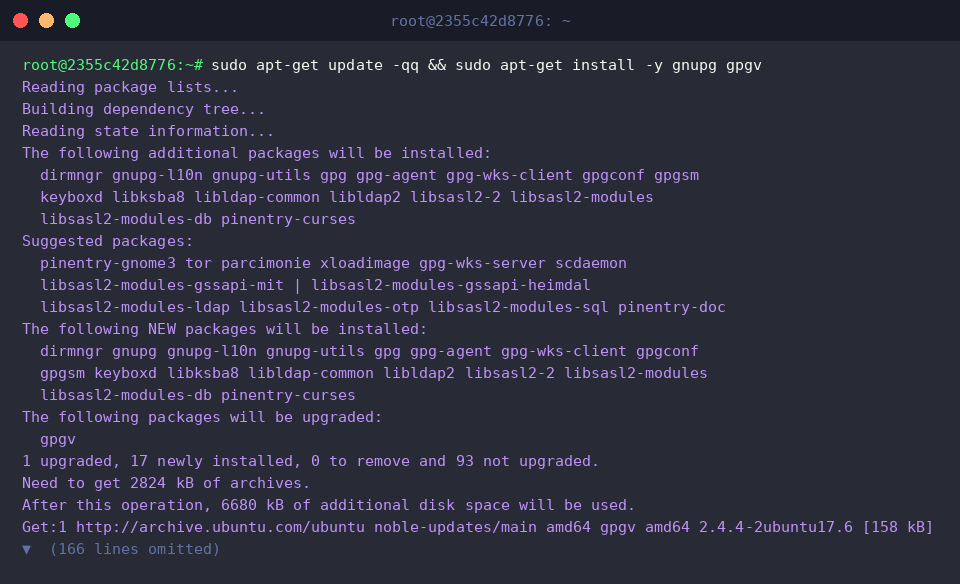
Pastikan biner addgnupghome telah terdaftar dalam sistem berkas administratif pada lokasi /usr/sbin/addgnupghome menggunakan perintah pencarian biner which.
Fungsi esensial dari perkakas addgnupghome berfokus pada inisialisasi skema direktori ~/.gnupg baru maupun migrasi arsip data kriptografi bagi akun pengguna tertentu di Linux.
⚙️ [Parameter Kunci]
account : Mendefinisikan nama pengguna target yang struktur direktori GnuPG-nya hendak diinisiasi atau dipindahkan.
Untuk meninjau dokumentasi bawaan atau sintaks operasionalnya, eksekusi pemanggilan manual utilitas tersebut di konsol.
Perlu dicatat bahwa instalasi Ubuntu versi minimal (minimal cloud image) menonaktifkan basis data manual secara default, sehingga konsol akan menyajikan instruksi alternatif.
2. Menyiapkan Repositori Kunci GPG Lawas dan Pasangan Kunci Sampel
Buat sebuah direktori sementara yang bertindak sebagai sumber data lawas, lalu batasi hak aksesnya secara ketat ke mode 700 agar hanya pemilik proses yang dapat membacanya.
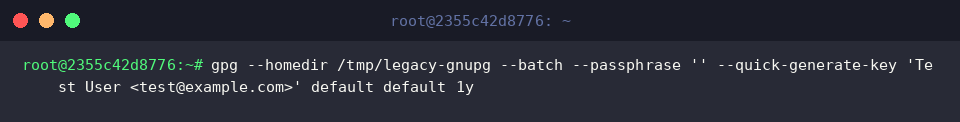
Selanjutnya, buat pasangan kunci asimetris uji coba dengan memanfaatkan perintah instan gpg --quick-generate-key.
Perintah ini akan menyusun kunci standar berdurasi aktif satu tahun tanpa proteksi kata sandi untuk identitas pengujian pada target path --homedir /tmp/legacy-gnupg.
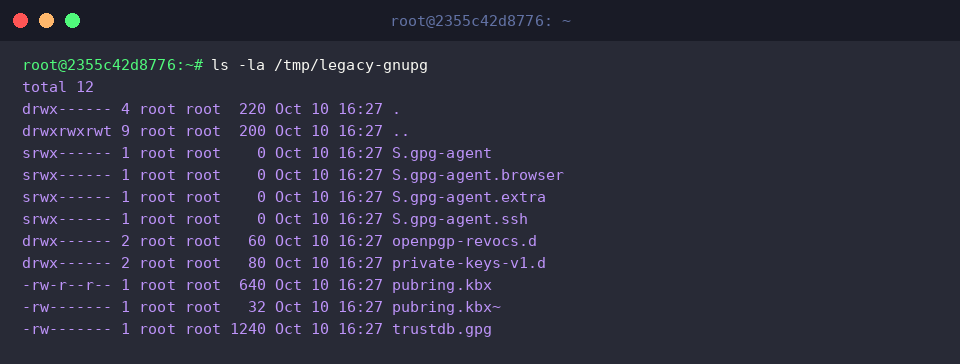
Cermati isi direktori sumber memakai instruksi ls -la guna memastikan berkas ring kunci publik (pubring.kbx), pangkalan data reputasi (trustdb.gpg), beserta folder penyimpanan privat telah terpasang rapi.
3. Menjalankan Proses Migrasi Menggunakan addgnupghome
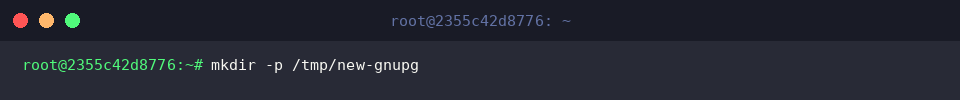
Siapkan folder tujuan bersih /tmp/new-gnupg yang nantinya menampung seluruh artefak kriptografi hasil transfer melalui perintah mkdir -p.
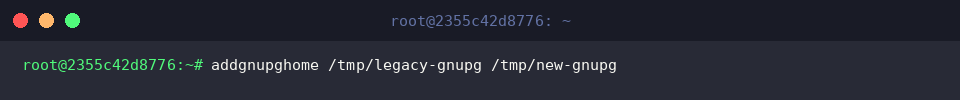
Eksekusi utilitas addgnupghome dengan mengarahkan direktori sumber /tmp/legacy-gnupg ke target tujuan /tmp/new-gnupg.
Proses replikasi struktur dan sinkronisasi berkas GPG berlangsung cepat di latar belakang tanpa memicu pesan galat pada lingkungan shell.
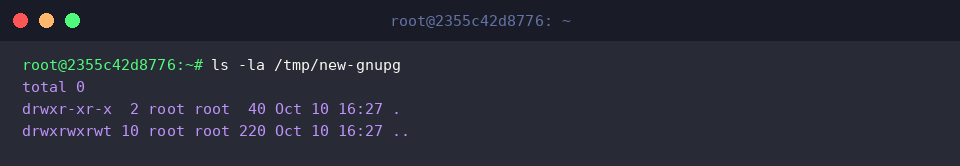
Gunakan perintah ls -la /tmp/new-gnupg untuk mengaudit susunan berkas yang telah berpindah ke direktori baru.
Langkah ini penting guna mengonfirmasi kelengkapan metadata dan pohon berkas yang berhasil ditata ulang oleh sistem.
4. Validasi Kunci Pasca-Transfer dan Pengerasan Izin Akses Sistem Berkas
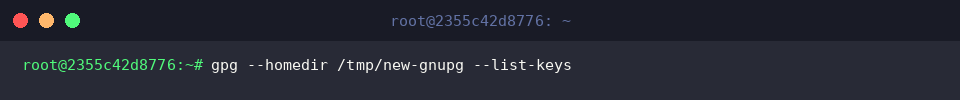
Lakukan uji pembacaan data kunci pada lokasi baru dengan menyematkan argumen homedir spesifik: gpg --homedir /tmp/new-gnupg --list-keys.
Langkah validasi ini membuktikan bahwa basis data kunci publik dan atribut identitas pengguna tetap terbaca sempurna pasca-pemindahan.
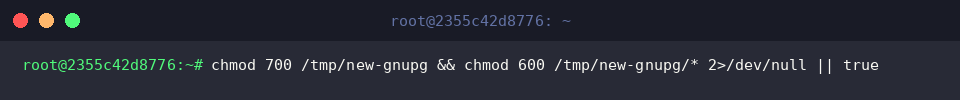
Guna mematuhi standar kepatuhan keamanan GnuPG, terapkan izin oktal 700 pada folder utama dan 600 untuk seluruh berkas di dalamnya guna mencegah risiko kebocoran data sensitif.
Kebijakan restriksi ini membatasi kewenangan akses sehingga pembacaan maupun manipulasi hanya diizinkan untuk pemilik akun yang sah.
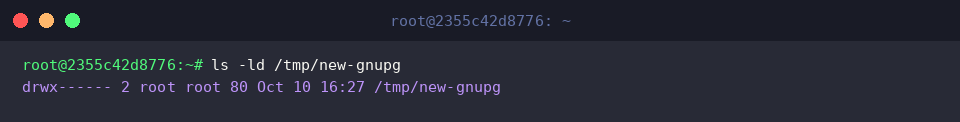
Periksa kepatuhan izin direktori lewat perintah ls -ld untuk memastikan atribut izin menampilkan pola drwx------ secara presisi.
Konfirmasi visual ini menjamin folder telah terkunci sesuai parameter keamanan sistem produksi.
Setelah seluruh siklus pengujian berhasil diverifikasi, bersihkan lingkungan kerja dengan melenyapkan folder eksperimen memakai rm -rf /tmp/legacy-gnupg /tmp/new-gnupg.
Langkah sanitasi ini mengembalikan kondisi sistem ke keadaan semula tanpa meninggalkan residu data sementara.
Demikian alur lengkap memindahkan direktori kerja GnuPG secara aman memanfaatkan addgnupghome di lingkungan distribusi Linux.
Implementasikan panduan teknis ini pada server Anda untuk menghindari potensi korupsi basis data kunci serta anomali perizinan berkas di kemudian hari.