


Pengantar
Pemisahan hak akses antar-pengguna serta kolaborasi tim dalam lingkungan Linux bertumpu pada pengelolaan grup yang solid. Melalui panduan praktis berbasis terminal ini, kita akan mengupas tuntas cara membuat dan mengonfigurasi grup di Ubuntu menggunakan utilitas addgroup, sekaligus membedah bagaimana perubahan tersebut disinkronkan secara internal pada berkas sistem /etc/group.
Dasar Penggunaan addgroup dan Pembuatan Grup Standar
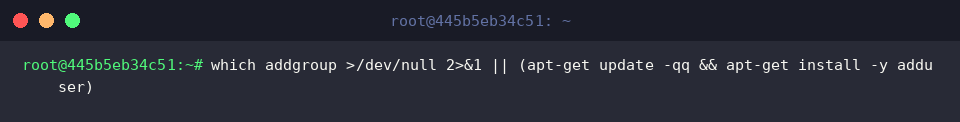
Sebelum melangkah lebih jauh, pastikan paket adduser (penyedia utilitas addgroup) sudah terpasang pada sistem Anda. Jika belum tersedia, perintah berikut akan memperbarui indeks repositori dan menginstalnya secara otomatis.
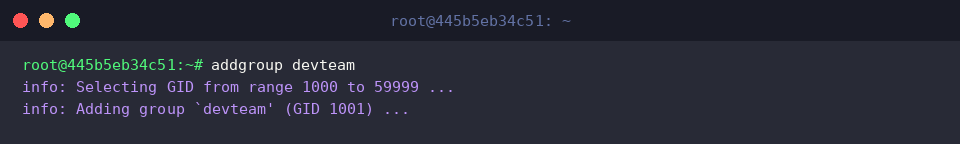
Perintah addgroup berfungsi mendaftarkan entitas grup baru ke dalam basis data akun Linux.
Tanpa argumen tambahan, sistem secara otomatis menentukan identifikasi numerik (GID) kosong dari rentang alokasi akun standar.
⚙️ [Opsi Penting yang Sering Digunakan]
--gid GID : Menetapkan angka GID tertentu secara manual saat pembuatan grup.--system : Menginstruksikan sistem untuk membuat grup administratif/layanan (biasanya dialokasikan pada GID di bawah 1000).--quiet : Menjalankan proses di latar belakang tanpa mencetak teks status ke layar (mode senyap).--debug : Menampilkan log penelusuran terperinci selama proses registrasi grup berlangsung.--force-badname : Mengabaikan batasan penamaan standar jika Anda perlu menggunakan format nama grup khusus.
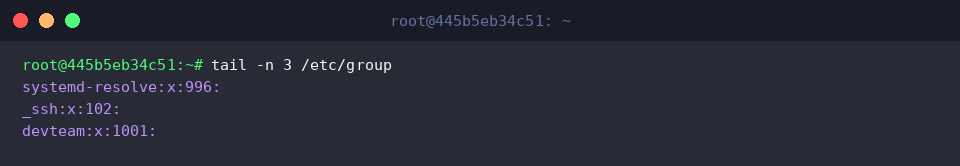
Gunakan utilitas tail -n 3 /etc/group untuk meninjau tiga entri paling akhir pada berkas konfigurasi /etc/group.
Langkah verifikasi ini memastikan bahwa grup devteam berhasil tercatat beserta nomor GID yang baru saja dialokasikan.
Menentukan Nomor GID Khusus dan Mengonfigurasi Grup Sistem (–system)
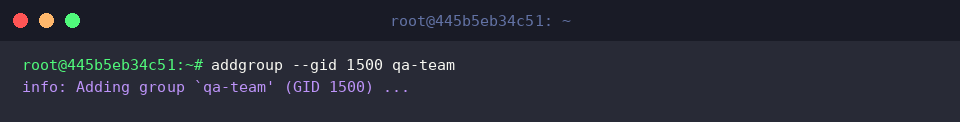
Jika infrastruktur Anda memerlukan standarisasi ID tertentu, parameter --gid memungkinkan pengalokasian GID kustom secara eksplisit—seperti pembuatan grup qa-team berikut.
Sistem akan memprioritaskan nilai manual 1500 alih-alih mengambil nomor urut berikutnya dari pool default.
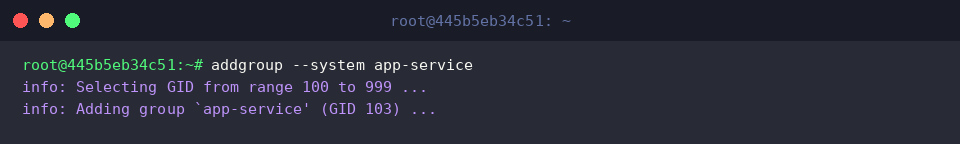
Untuk keperluan isolasi proses latar belakang atau akun daemon, gunakan argumen --system guna menginisiasi grup sistem bernama app-service.
Sistem operasi akan mencari GID yang masih belum terpakai khusus pada rentang proteksi sistem (100–999), di mana dalam sesi ini angka 103 langsung ditugaskan.
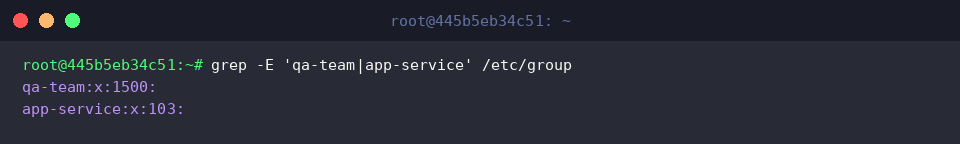
Pengecekan entri dapat dilakukan cepat dengan memanfaatkan pola pencarian regex melalui perintah grep.
Hasil kueri memperlihatkan bahwa qa-team terdaftar dengan GID pengguna reguler (1500), sedangkan app-service berada pada kategori sistem (103).
Mendaftarkan Pengguna ke dalam Grup dan Meninjau Keanggotaan
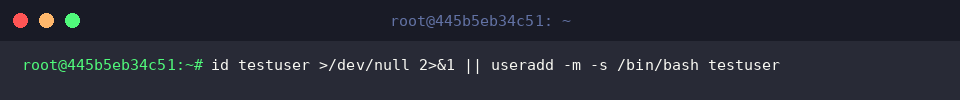
Sebelum menguji skenario penambahan anggota, verifikasi ketersediaan akun testuser. Apabila belum ada, buat pengguna baru lengkap beserta direktori beranda (home) dan lingkungan shell bash.
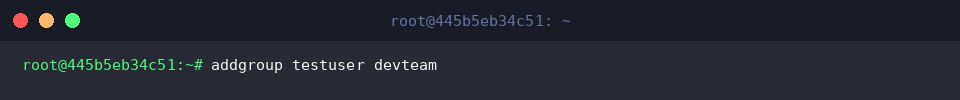
Perintah addgroup juga menyediakan metode praktis untuk memasukkan akun ke dalam grup sekunder (supplementary group).
Cukup cantumkan nama pengguna disusul nama grup target, dan relasi keanggotaan devteam akan langsung aktif untuk akun testuser.
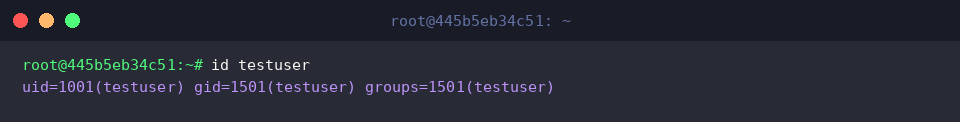
Jalankan perintah id untuk menginspeksi identitas testuser, mencakup UID personal, GID utama, serta daftar grup tambahan yang menaunginya.
Output ini memberikan visibilitas penuh terhadap seluruh hak asosiasi yang dimiliki oleh pengguna terkait.
Struktur Internal dan Analisis Berkas Konfigurasi addgroup
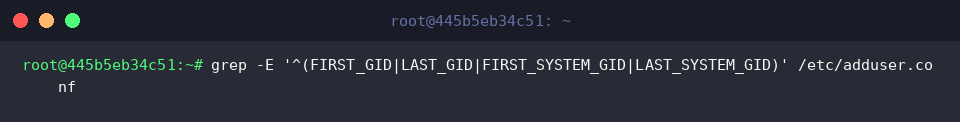
Eksekusi perintah grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf untuk membaca batasan interval GID yang diberlakukan di Ubuntu.
Konfigurasi inilah yang menjadi acuan logika addgroup ketika memutuskan batas bawah dan batas atas pembagian ID untuk kategori grup reguler maupun grup sistem.
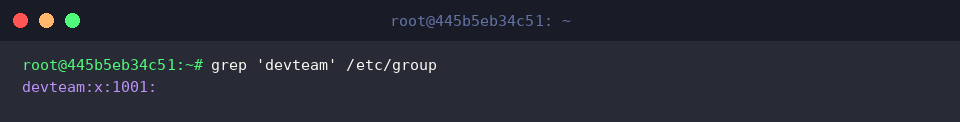
Untuk memahami tata letak penyimpanan data, periksa baris grup devteam di /etc/group dengan perintah grep.
Format baris tersebut terbagi rapi oleh tanda titik dua (:), yang memuat urutan: nama grup, penanda kata sandi terproteksi (x), nilai GID (1001), dan daftar anggota aktif.
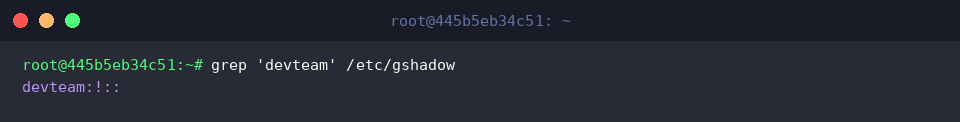
Terakhir, amati berkas proteksi keamanan /etc/gshadow menggunakan perintah grep untuk entri devteam.
Berkas ini bertugas mengamankan atribut sensitif, seperti hash kata sandi grup (ditandai ! saat terkunci) serta daftar administrator yang berhak mengelola keanggotaan grup tersebut.
Itulah ulasan menyeluruh mengenai mekanisme internal serta penerapan nyata utilitas addgroup dalam administrasi server Ubuntu.
Penerapan struktur grup yang disiplin merupakan fondasi utama dalam membangun sistem Linux yang aman, rapi, dan mudah dikelola.