


Pengantar
Ketika program mendadak terhenti akibat Segmentation Fault ataupun meninggalkan jejak core dump, deretan alamat memori heksadesimal di terminal sering kali membingungkan dan sulit dipahami secara langsung. Melalui artikel ini, kita akan mengulas tuntas kapabilitas perintah addr2line—perkakas esensial di Linux yang mampu memetakan alamat memori biner kembali ke nama berkas dan baris kode sumber secara instan. Pembahasan disusun secara sistematis mulai dari konfigurasi build dengan simbol debug (-g), restorasi nama fungsi (demangling via -C), hingga rekonstruksi hierarki panggilan fungsi inline (-i) pada alur kerja nyata.
1. Persiapan Lingkungan: Instalasi binutils dan gcc Beserta Pemeriksaan Versi
Langkah awal dimulai dengan menyediakan paket binutils serta kompilator gcc yang bertindak sebagai fondasi eksekusi addr2line dan pembangun program uji. Jalankan perintah berikut untuk menyegarkan basis data paket dan memasang dependensi terkait:
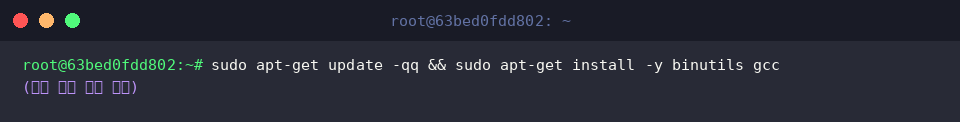
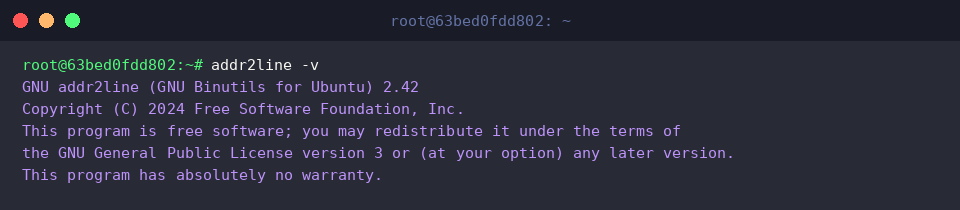
Pastikan perkakas telah terpasang dengan baik sekaligus periksa rilis versinya lewat instruksi addr2line -v.
Peran utama addr2line adalah mengonversi alamat virtual yang tertangkap saat terjadi crash atau segfault menjadi penunjuk baris kode yang dapat langsung ditelusuri pengembang.
⚙️ [Parameter Kunci]
-e : Menentukan lokasi berkas biner/eksekutabel yang akan dianalisis.-f : Menampilkan nama fungsi terkait bersamaan dengan nomor baris kode sumber.-C : Mengembalikan format simbol C++ yang mengalami mangling ke representasi teks yang mudah dibaca (demangle).-p : Menggabungkan berkas sumber, baris kode, dan nama fungsi ke dalam tata letak satu baris yang rapi.-a : Menampilkan kembali alamat heksadesimal masukan sebelum hasil terjemahan.-i : Menelusuri rantai pemanggilan hingga ke titik asal fungsi yang di-inline.
2. Pembuatan Program Sampel dengan Simbol Debug (-g) untuk Simulasi Kerusakan
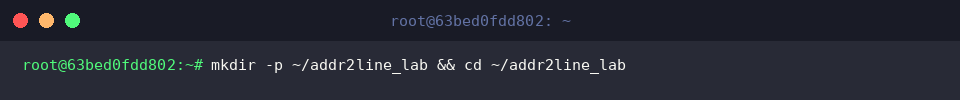
Untuk menjaga kerapian ruang kerja selama pengujian, buat folder kerja baru dan masuk ke direktori tersebut menggunakan perintah berikut:
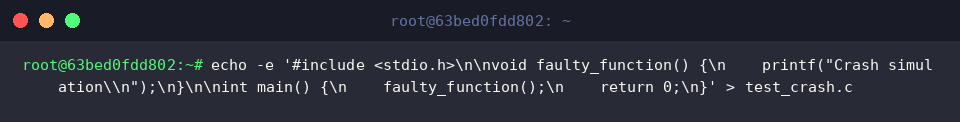
Selanjutnya, siapkan berkas C bernama test_crash.c yang memuat fungsi faulty_function untuk dijadikan bahan simulasi investigasi:
Lakukan kompilasi terhadap kode sumber tersebut. Pastikan menyertakan flag -g untuk membenamkan metadata debug DWARF serta mematikan optimasi kompilator lewat -O0 agar struktur instruksi tetap utuh:
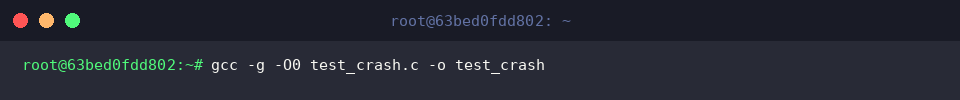
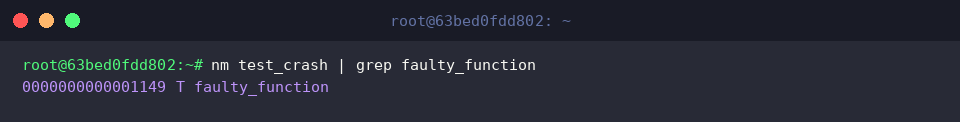
Guna mengetahui letak awal fungsi faulty_function di dalam ruang memori virtual biner, manfaatkan utilitas nm yang disaring menggunakan grep:
Hasil inspeksi menunjukkan bahwa rutin tersebut terpetakan pada alamat 0000000000001149.
3. Investigasi Lokasi Berkas dan Baris Error Berdasarkan Alamat Memori (-e, -f)
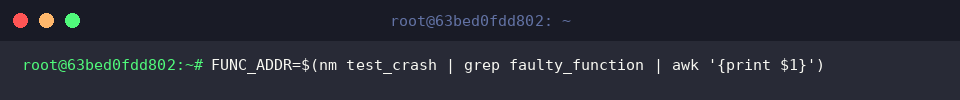
Simpan alamat heksadesimal fungsi faulty_function ke dalam sebuah variabel shell FUNC_ADDR agar proses pengujian lanjutan dapat dilakukan lebih dinamis:
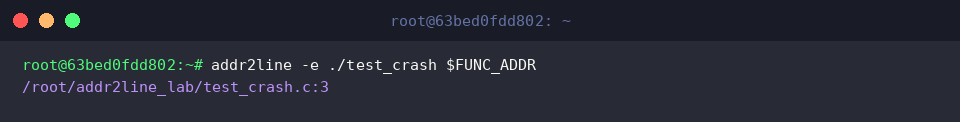
Panggil addr2line dengan argumen -e untuk mengarahkan ke target biner, lalu masukkan variabel alamat tadi guna memunculkan berkas serta baris kode asal (test_crash.c:3):
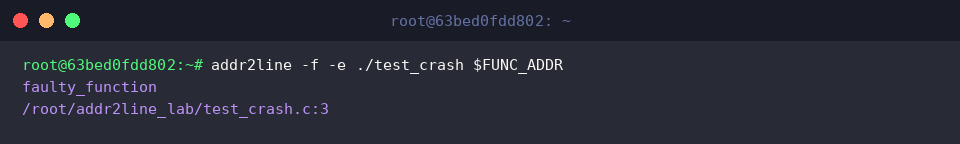
Untuk memperjelas konteks pemanggilan, tambahkan flag -f agar utilitas ikut menyajikan nama fungsi (faulty_function) yang mendiami blok memori tersebut:
4. Rekonstruksi Simbol C++ (-C) dan Pelacakan Eksekusi Fungsi Inline (-i, -p)
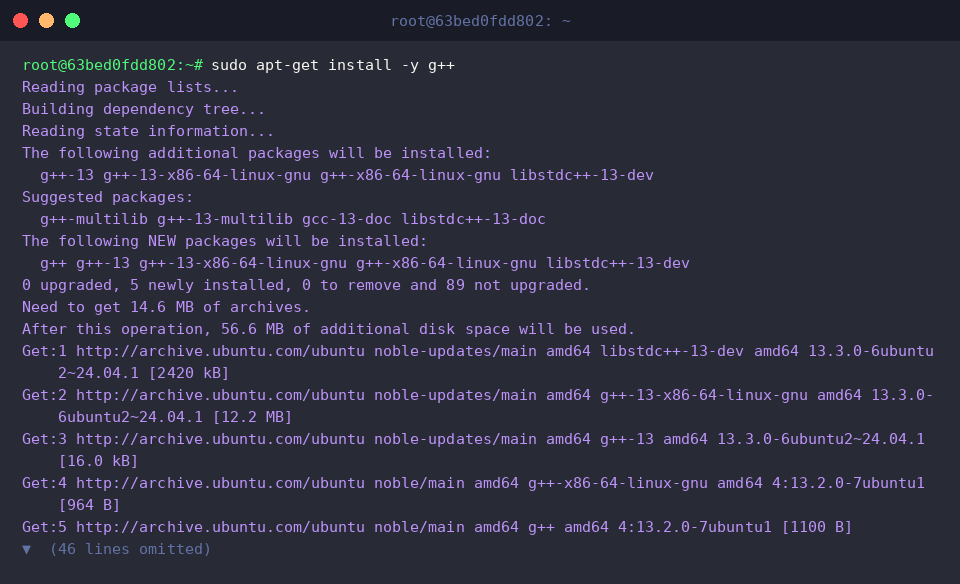
Pada kode C++, penamaan fungsi internal sering kali diubah oleh sistem (name mangling). Pasang kompilator g++ terlebih dahulu guna mempersiapkan skenario uji berbasis C++:
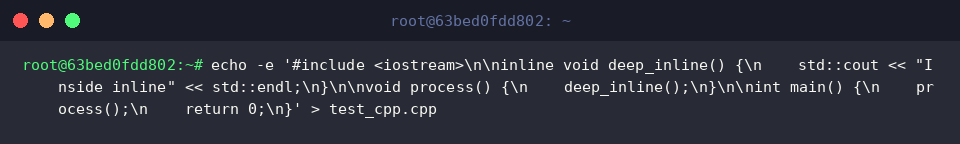
Buat program C++ sederhana bertajuk test_cpp.cpp yang menerapkan pemanggilan fungsi bertingkat dengan kata kunci inline:
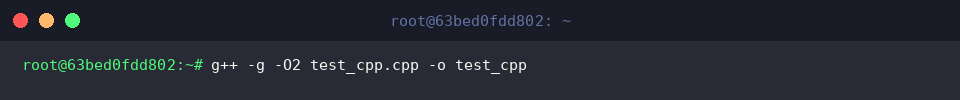
Bangun biner dengan menyertakan opsi -g serta mengaktifkan level optimasi -O2 agar kompilator mengekspansi pemanggilan inline secara riil ke dalam aliran kode:
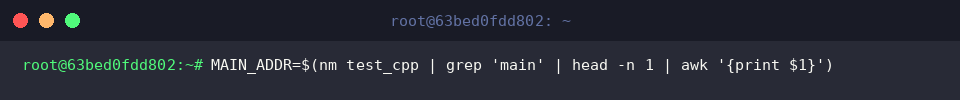
Ambil alamat virtual fungsi main dari tabel simbol biner yang baru saja dihasilkan, lalu simpan ke variabel MAIN_ADDR:
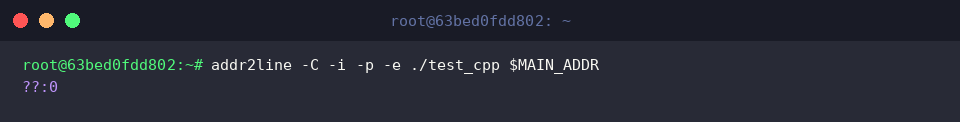
Gabungkan opsi -C untuk membaca simbol C++ secara natural, disertai -i dan -p untuk menelusuri rantai ekspansi fungsi inline dalam format ringkas satu baris.
Jika terminal mengembalikan respons ??:0, keluaran ini menandakan bahwa titik alamat tersebut tidak dapat dipetakan secara presisi ke baris tertentu—kondisi yang umum terjadi akibat pergeseran kode saat proses optimasi kompilator atau pengaruh tata letak acak pada biner Position Independent Executable (PIE).
Demikian rangkaian strategi mendiagnosis kegagalan eksekusi program di lingkungan Linux dengan memanfaatkan addr2line.
Saat menghadapi galat tak terduga dan tumpukan alamat memori di masa mendatang, Anda tidak perlu lagi menebak-nebak penyebabnya secara manual—manfaatkan addr2line untuk memangkas waktu investigasi bug secara signifikan.