


Pengantar
Fondasi utama dalam menjaga integritas dan keamanan server Linux berakar pada pemisahan hak akses serta standardisasi pembuatan akun pengguna. Melalui panduan praktis ini, administrator sistem dapat mempelajari langkah demi langkah pemanfaatan utilitas adduser di lingkungan Ubuntu secara presisi dan bebas galat. Pembahasan ini juga mengupas tuntas komparasi krusialnya dengan perintah level rendah useradd, konfigurasi izin direktori home, hingga skenario otomatisasi yang relevan untuk kebutuhan produksi.
Panduan Esensial adduser: Otomatisasi Skrip dan Pembuatan Akun Non-Interaktif
Langkah persiapan diawali dengan memastikan paket pendukung otentikasi serta manajemen kredensial berada dalam kondisi mutakhir di repositori sistem.
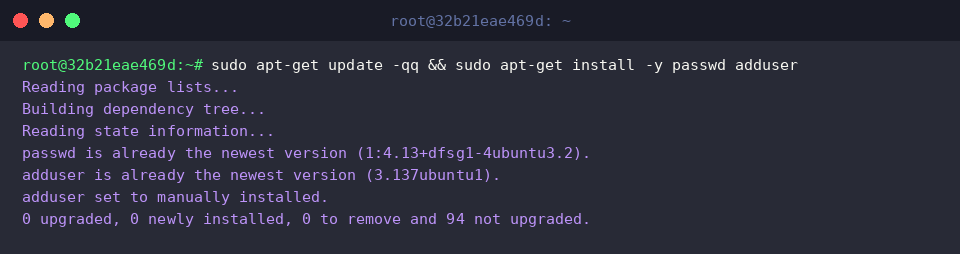
Berbeda dengan utilitas primitif, adduser merupakan skrip Perl tingkat tinggi yang secara otomatis merancang direktori home, menyalin konfigurasi profil, dan menentukan shell bawaan tanpa konfigurasi manual yang rumit.
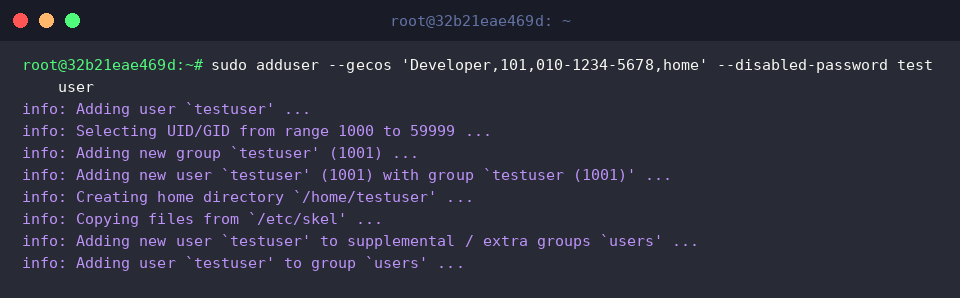
Kombinasi parameter --disabled-password bersama --gecos memungkinkan proses pembuatan akun berjalan langsung dalam skrip tanpa terhenti oleh dialog interaktif terminal.
⚙️ [Opsi dan Parameter Utama]
--home DIR : Mengarahkan lokasi direktori kerja (home) pengguna ke jalur khusus alih-alih lokasi default /home.--shell SHELL : Menentukan shell login tertentu bagi pengguna sebagai pengganti shell standar sistem.--gecos GECOS : Memasukkan metadata profil seperti nama lengkap, ruangan kerja, dan kontak telepon sekaligus tanpa memicu formulir interaktif.--disabled-password : Menginisialisasi akun tanpa kata sandi awal sehingga otentikasi kata sandi terkunci sementara hingga dikonfigurasi lebih lanjut.--disabled-login : Menciptakan pengguna dengan akses shell yang diblokir total sembari menunggu mekanisme otentikasi lain (seperti SSH key).--ingroup GROUP : Menetapkan grup primer pengguna ke sebuah grup kerja yang sudah terdaftar di sistem.--system : Membentuk akun sistem khusus alokasi daemon atau proses latar belakang, bukan untuk sesi pengguna interaktif biasa.
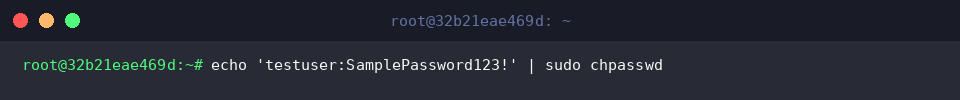
Utilitas chpasswd membaca data pasangan nama pengguna dan kredensial langsung melalui standar input (stdin), menyederhanakan penetapan kata sandi dalam alur otomatisasi server.
Perintah berikut mengamankan akun testuser yang baru saja disiapkan dengan menyuntikkan kata sandi operasional baru.
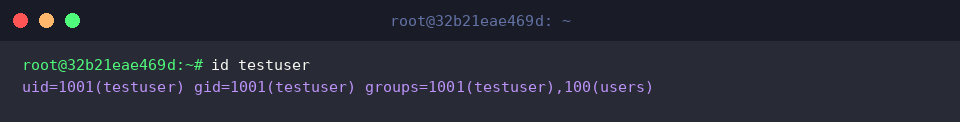
Untuk memvalidasi registrasi akun pada basis data sistem, perintah id digunakan guna menampilkan User ID (UID), Group ID primer (GID), serta asosiasi grup tambahan.
Inspeksi terminal ini memastikan atribut kepemilikan testuser telah dialokasikan dengan parameter yang tepat.
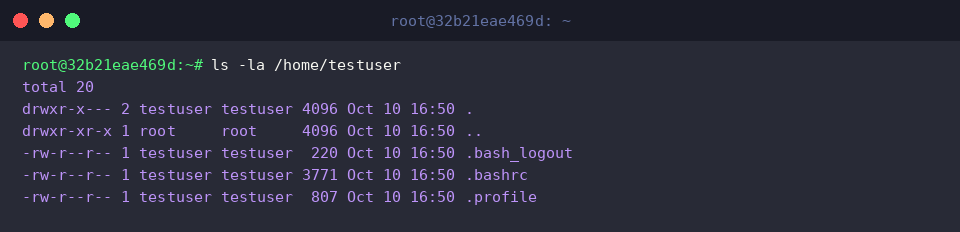
Pengecekan isi direktori /home/testuser via ls -la menjamin berkas profil lingkungan pengguna telah disiapkan dengan izin kepemilikan yang sah.
Saat akun dibuat, sistem menyalin templat bawaan dari skema /etc/skel—termasuk berkas .bashrc dan .profile—lengkap dengan restrukturisasi hak milik atas nama pengguna terkait.
Pengelolaan Hak Akses: Integrasi Grup Tambahan dan Wewenang Administrator (sudo)
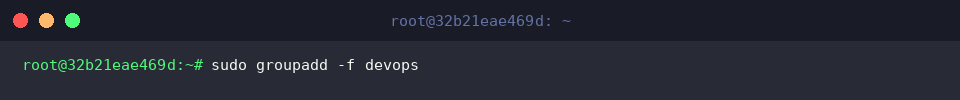
Sebelum menautkan pengguna ke lingkungan kerja tertentu, grup sekunder disiapkan terlebih dahulu melalui sudo groupadd -f devops.
Sematkan bendera -f agar proses pembuatan grup berjalan mulus tanpa memicu error meskipun entitas grup sudah terdaftar sebelumnya.
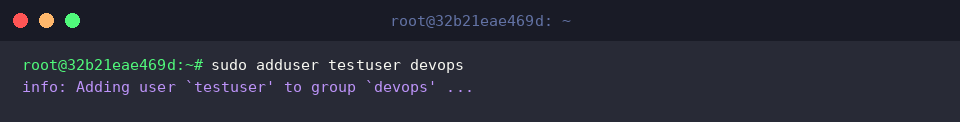
Penyematan akun ke dalam kelompok kerja sekunder berlangsung sangat praktis di Ubuntu hanya dengan memasukkan nama pengguna diikuti nama target grup pada perintah adduser.
Sintaksis deklaratif ini meniadakan kebutuhan flag rumit yang biasa ditemukan pada utilitas sistem lainnya.
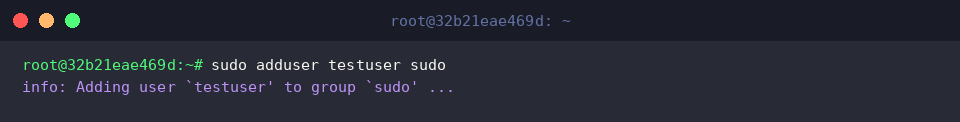
Eskalasi wewenang administratif diberikan dengan mendaftarkan testuser ke dalam grup sudo.
Setiap akun yang terasosiasi dengan grup sudo mengantongi privilese untuk mengeksekusi instruksi pemeliharaan sistem tingkat tinggi dengan izin root.
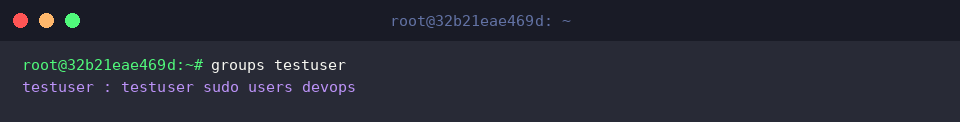
Perintah groups mengevaluasi keseluruhan keanggotaan grup yang saat ini melekat pada identitas testuser.
Keluaran konsol mengonfirmasi bahwa selain grup bawaannya sendiri, akun ini telah sukses tergabung ke dalam grup devops maupun kelompok administratif sudo.
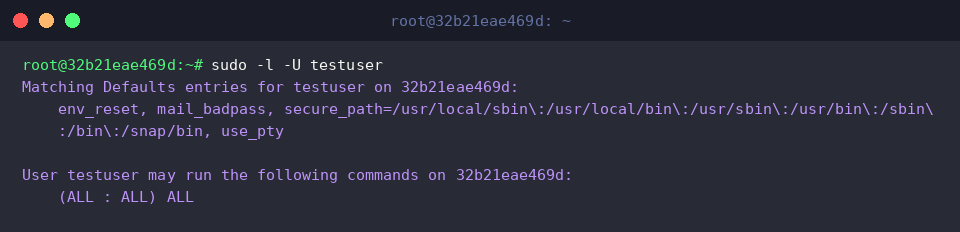
Audit kepatuhan hak istimewa dijalankan melalui perintah sudo -l -U untuk menginspeksi direktif eksekusi yang berlaku bagi testuser.
Klausa (ALL : ALL) ALL pada hasil evaluasi memastikan pengguna memiliki akses komprehensif dalam menjalankan perintah berskala sistem.
Standardisasi Akun Layanan dan Daemon Sistem Berbasis Parameter –system
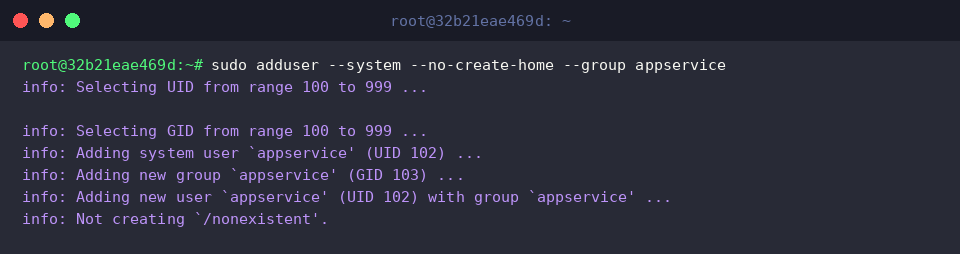
Instruksi sudo adduser --system --no-create-home --group appservice mengonfigurasi akun proses beserta grup khususnya untuk keperluan isolasi aplikasi latar belakang.
Flag --system secara otomatis mengambil rentang UID/GID rendah (100–999), sementara argumen --no-create-home menekan alokasi direktori penyimpanan guna mempersempit permukaan serangan dan memperkuat sandbox proses.
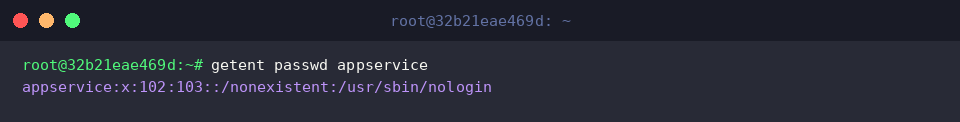
Detail konfigurasi akun pada basis data /etc/passwd dapat diverifikasi menggunakan perintah getent passwd appservice.
Sistem secara otomatis menetapkan direktori kerja maya /nonexistent serta mengarahkan shell ke /usr/sbin/nologin, sehingga sesi login interaktif berhasil diisolasi secara permanen.
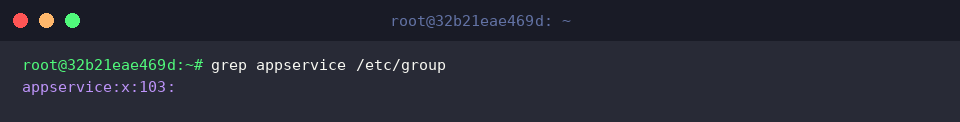
Pendaftaran entitas grup sistem diverifikasi secara langsung terhadap basis data grup menggunakan perintah grep appservice /etc/group.
Penyertaan opsi --group terbukti membentuk grup sistem khusus dengan penomoran GID 103 yang setara dengan nama layanannya.
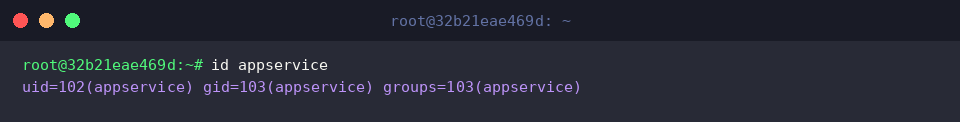
Perintah id appservice memvalidasi relasi identitas UID dan GID akun layanan tersebut secara menyeluruh.
Hasil keluaran memperlihatkan alokasi UID 102 dan GID 103, menandakan akun berada tepat di dalam zonasi identitas sistem dan terpisah penuh dari jangkauan pengguna standar (UID >= 1000).
Analisis Komparasi useradd vs adduser dan Prosedur Decommissioning Akun (deluser)
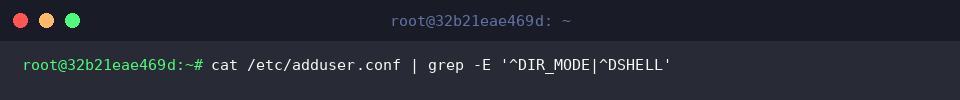
Karakteristik protektif adduser bersumber dari berkas konfigurasi default /etc/adduser.conf, yang mengontrol izin direktori (DIR_MODE) serta shell bawaan (DSHELL).
Tidak seperti useradd yang membutuhkan serangkaian parameter manual agar aman, adduser langsung mengadopsi standar restriksi ketat (misalnya hak akses folder 0750 atau 0700 serta shell /bin/bash).
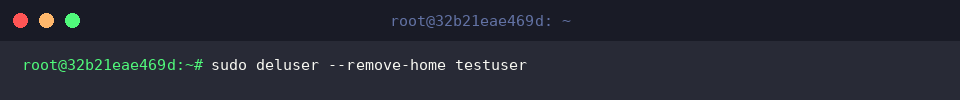
Pembersihan menyeluruh akun pengguna lama dilakukan melalui perintah sudo deluser --remove-home testuser.
Menghapus user tanpa membuang direktori home berisiko meninggalkan file tanpa pemilik (orphan files) yang rentan disalahgunakan, sehingga opsi --remove-home mutlak diperlukan demi sanitasi data.
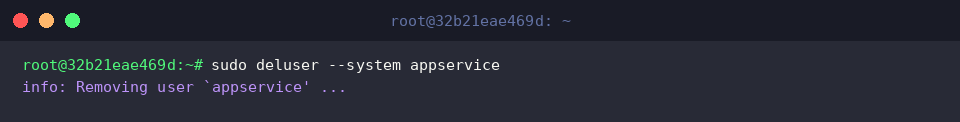
Penghapusan akun layanan latar belakang dilakukan melalui instruksi terarah sudo deluser --system appservice.
Parameter --system memvalidasi bahwa target yang dihapus murni akun daemon, meminimalkan potensi kelalaian sistem yang dapat berakibat pada terhapusnya akun pengguna manusia aktif.
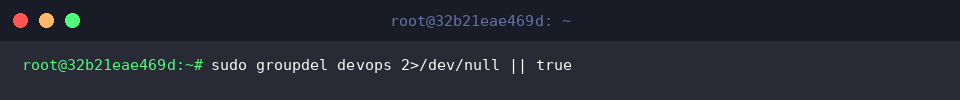
Grup sekunder sementara yang sudah usang dapat dimusnahkan menggunakan perintah sudo groupdel devops 2>/dev/null || true.
Langkah ini memelihara kebersihan konfigurasi sistem operasi agar terbebas dari artefak grup kerja yang tidak lagi digunakan.
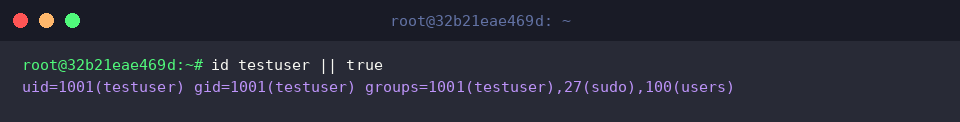
Pengecekan akhir rekam jejak pengguna dilakukan via id testuser || true pada baris perintah sistem.
Bila identitas pengguna masih terpampang dalam output, administrator perlu meninjau kembali apakah masih terdapat proses background yang menggantung atau jika sinkronisasi database pengguna belum rampung.
Demikian rangkuman komprehensif mengenai strategi pengelolaan pengguna dengan adduser di Ubuntu beserta poin-poin krusial yang wajib diperhatikan.
Terapkan pola administrasi dan pengamanan akun ini secara konsisten demi mewujudkan arsitektur server Linux yang tangguh, tertib, dan berstandar industri.