


Pengantar Singkat
Dalam pengelolaan server multi-pengguna berbasis Ubuntu, menjaga keseragaman kebijakan kriptografi merupakan tantangan tersendiri bagi administrator sistem. Utilitas applygnupgdefaults hadir sebagai solusi praktis untuk mendistribusikan konfigurasi baku GnuPG tingkat sistem secara serentak ke profil masing-masing pengguna. Artikel teknis ini membahas alur kerja menyeluruh—mulai dari penyiapan paket dasar, perancangan templat konfigurasi global, eksekusi sinkronisasi, hingga validasi integritas parameter kunci di lingkungan produksi.
1. Menyiapkan Dependensi Paket dan Memeriksa Ketersediaan Utilitas
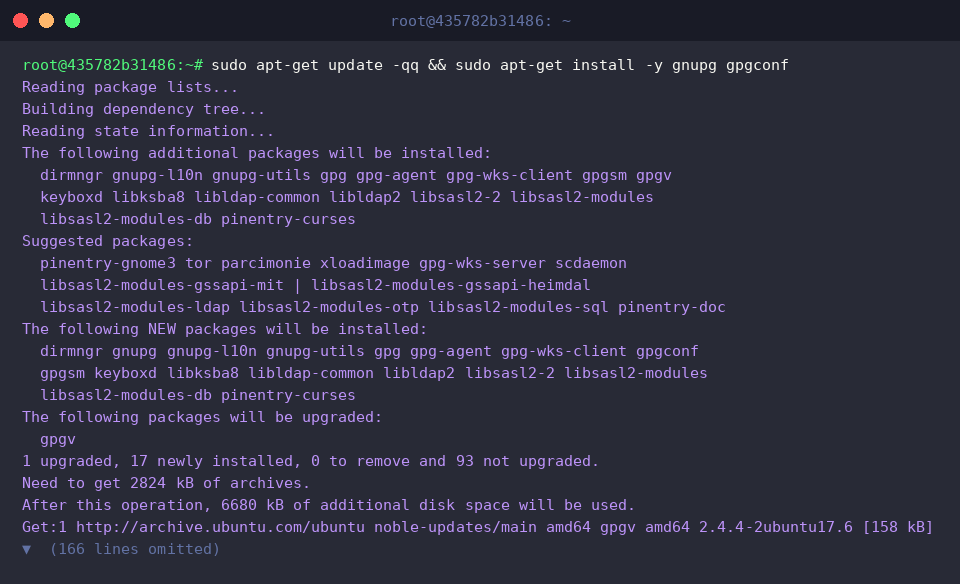
Sebelum mengimplementasikan otomatisasi konfigurasi, pastikan dependensi utama OpenPGP dan perkakas manajemen gpgconf telah terpasang dengan memperbarui repositori sistem terlebih dahulu.
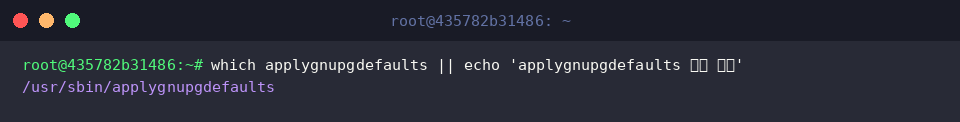
Alat bantu applygnupgdefaults bertindak sebagai jembatan yang membaca berkas pedoman global (umumnya berlokasi di /etc/gnupg/gpgconf.conf) lalu menyelaraskannya ke direktori kerja pengguna lokal.
Pastikan berkas biner tersebut telah terdaftar di dalam variabel path sistem menggunakan perintah pencarian which.
⚙️ [Parameter Kunci]
-v, --verbose : Menampilkan laporan terperinci mengenai setiap tindakan penulisan konfigurasi yang sedang diproses.-n, --dry-run : Menguji skenario eksekusi tanpa mengubah berkas riil pada sistem penyimpanan.-r, --replace : Mengabaikan pengaturan lama milik pengguna dan menimpanya secara paksa dengan nilai baku sistem.-f, --file FILE : Mengalihkan pembacaan berkas sumber dari default /etc/gnupg/gpgconf.conf ke berkas alternatif pilihan Anda.
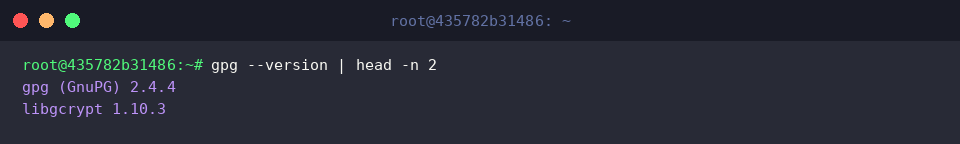
Langkah awal diakhiri dengan meninjau rilis GnuPG beserta pustaka inti libgcrypt guna memastikan dukungan terhadap protokol enkripsi termutakhir.
2. Merancang Berkas Kebijakan Default GnuPG di Tingkat Global
Langkah berikutnya adalah membangun repositori konfigurasi global dengan menyediakan direktori khusus di bawah hierarki /etc.
Inisialisasi berkas templat sistem /etc/gnupg/gpg.conf-default dengan menyematkan catatan header administratif.
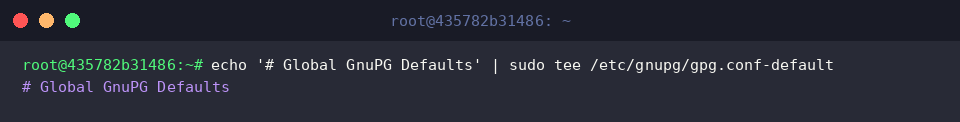
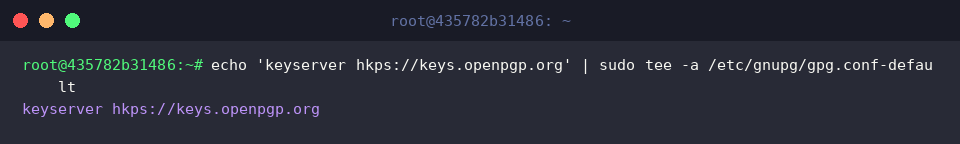
Tentukan server kunci OpenPGP standar yang wajib dirujuk oleh seluruh akun di sistem dengan menambahkan entri keyserver ke berkas templat tersebut.
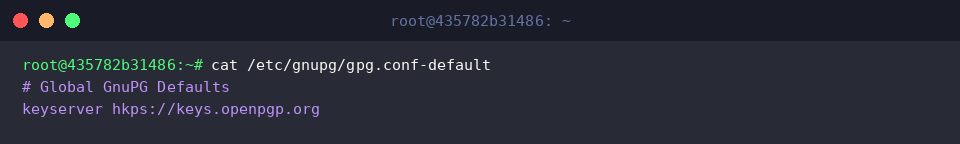
Pastikan seluruh arahan konfigurasi global telah tercatat secara akurat dan siap didistribusikan.
3. Menyiapkan Lingkungan Akun dan Mengeksekusi Distribusi Konfigurasi
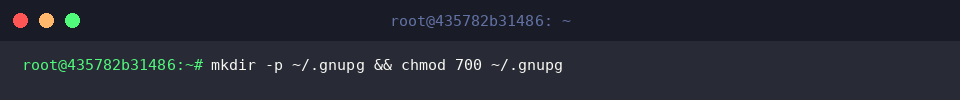
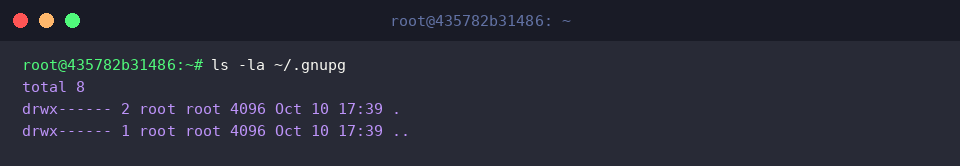
Sebelum menerima parameter sistem, direktori kerja GnuPG pada profil pengguna perlu disiapkan dengan pembatasan hak akses yang ketat (izin 700) demi melindungi berkas kunci dari pembacaan pihak lain.
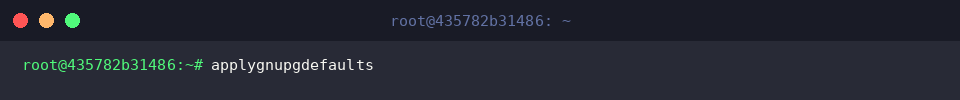
Jalankan perintah applygnupgdefaults untuk menarik aturan global dan mengintegrasikannya ke ruang kerja akun aktif saat ini.
Lakukan verifikasi struktur direktori serta atribut keamanan berkas yang baru saja dibuat di dalam direktori ~/.gnupg.
4. Memverifikasi Sintaks dan Hasil Penyeragaman Pengaturan
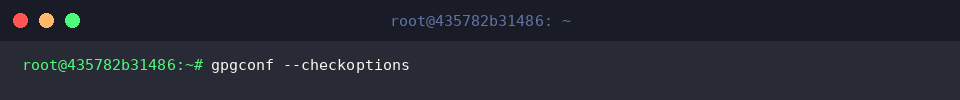
Gunakan diagnostik bawaan gpgconf --checkoptions untuk mengaudit sintaksis konfigurasi secara menyeluruh. Ketiadaan pesan peringatan atau galat pada keluaran terminal menandakan bahwa seluruh parameter telah lolos validasi.
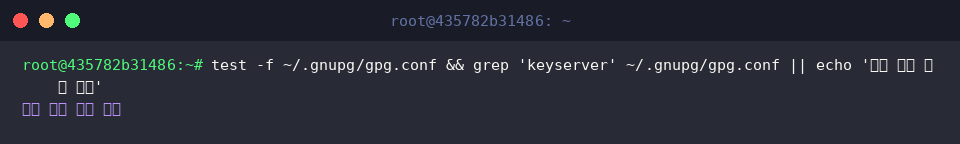
Terakhir, pastikan arahan keyserver telah tertanam sempurna di dalam berkas konfigurasi lokal ~/.gnupg/gpg.conf.
Melalui pemanfaatan utilitas applygnupgdefaults, administrator Ubuntu dapat menegakkan kepatuhan standar keamanan data di seluruh akun tanpa perlu menyunting berkas konfigurasi secara manual satu per satu. Pendekatan ini meminimalkan risiko kesalahan konfigurasi manusiawi sekaligus menjamin konsistensi infrastruktur kriptografi server Anda.