


Pengantar
Artikel ini mengulas tuntas pemanfaatan GNU Assembler lewat perintah as, mulai dari prinsip dasar penerjemahan sintaks bahasa rakitan hingga pembentukan berkas objek mesin. Anda akan mempelajari alur kerja rekayasa perangkat lunak tingkat rendah di Ubuntu—meliputi konfigurasi dependensi toolchain, eksplorasi parameter krusial, hingga tahap penautan tautan biner menggunakan ld serta verifikasi kode keluar proses secara komprehensif.
1. Persiapan Toolchain binutils dan Pemeriksaan Lingkungan Assembler
Langkah awal sebelum merakit instruksi mesin adalah memastikan paket penunjang binutils dan kompiler pendamping gcc telah terpasang rapi pada distribusi Ubuntu.
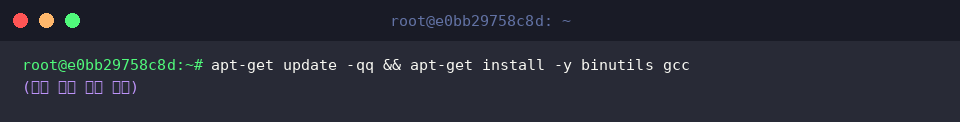
Peralatan as bertindak sebagai GNU Assembler (GAS) resmi yang bertugas menerjemahkan baris instruksi assembly menjadi modul berkas objek biner portabel.
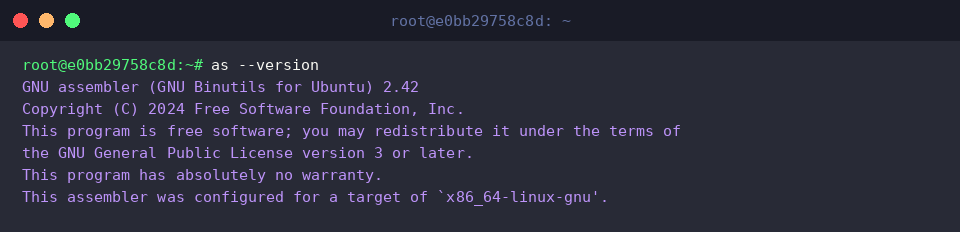
Jalankan opsi --version guna memverifikasi arsitektur target default dan edisi rilis perangkat lunak yang sedang aktif pada sistem operasi Anda.
⚙️ [Parameter Kunci]
-o : Menentukan nama berkas objek biner keluaran yang dihasilkan.-g : Menyisipkan simbol debug terstruktur untuk keperluan analisis via debugger (seperti GDB).-a : Menghasilkan daftar (listing) komparasi visual antara baris kode sumber dan representasi heksadesimal mesinnya.--32 : Menginstruksikan assembler agar memproduksi format biner berbasis arsitektur 32-bit.--64 : Memaksa pembuatan berkas objek yang disesuaikan khusus untuk arsitektur 64-bit.-v atau --version : Menyajikan identitas rilis serta rincian lisensi assembler.
2. Penyusunan Kode Sumber Assembly dan Kompilasi Berkas Objek Dasar
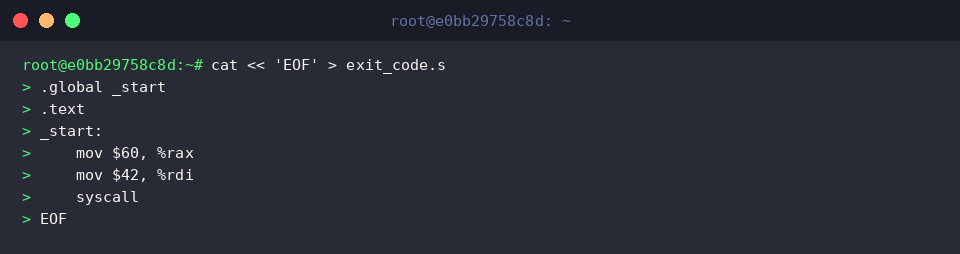
Sebagai bahan eksperimen, buatlah sebuah berkas program x86-64 sederhana bernama exit_code.s yang memanggil panggilan sistem (syscall) keluar dengan kode status pengembalian spesifik bernilai 42.
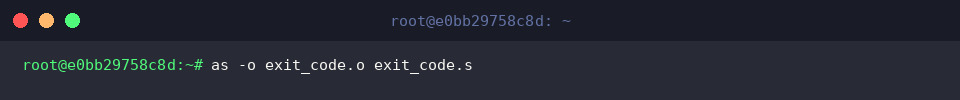
Gunakan utilitas as dengan menyematkan flag -o untuk mengompilasi kode sumber exit_code.s menjadi berkas objek biner mandiri bernama exit_code.o.
Sesuai filosofi Unix, ketiadaan galat pada sintaks ditandai dengan proses yang berjalan hening tanpa mencetak peringatan apa pun di layar.
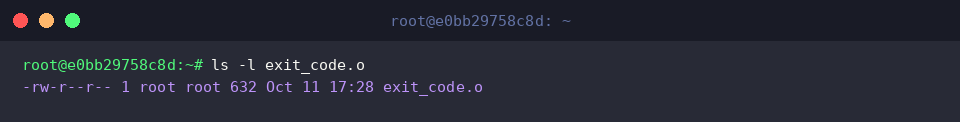
Guna memastikan modul objek telah berhasil ditulis ke ruang penyimpanan, eksekusi perintah ls -l exit_code.o guna memeriksa atribut perizinan beserta ukuran byte berkas.
3. Penambahan Informasi Simbol Debug (-g) dan Ekstraksi Berkas Listing (-a)
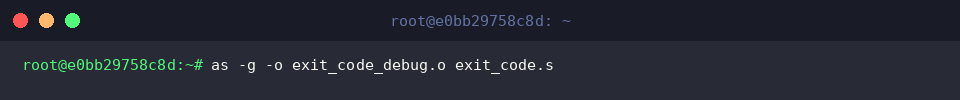
Bila Anda berniat menganalisis eksekusi instruksi per baris lewat debugger interaktif, sertakan flag -g. Langkah ini menyuntikkan metadata debugging langsung ke dalam berkas exit_code_debug.o.
Jika perakitan berhasil sempurna, konsol tidak menampilkan teks diagnostik apa pun.
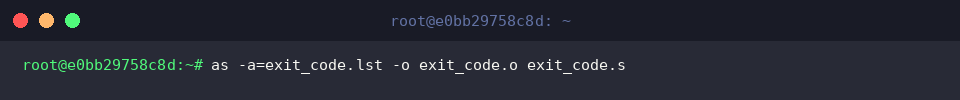
Untuk menelaah bagaimana setiap baris instruksi diterjemahkan ke dalam byte mesin nyata, manfaatkan flag -a=exit_code.lst.
Instruksi ini akan serentak memvalidasi struktur kode, membentuk modul biner exit_code.o, sekaligus menghasilkan catatan rincian berkas daftar bernama exit_code.lst.
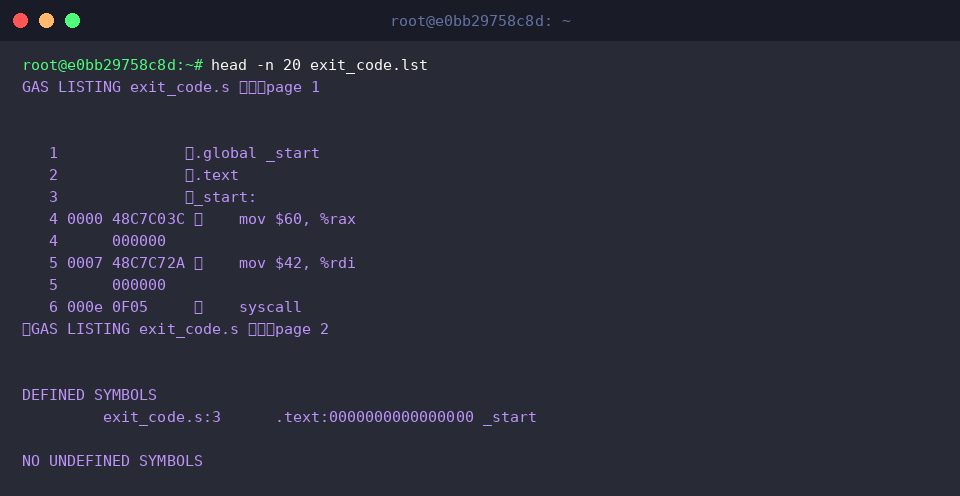
Telusuri baris awal catatan tersebut dengan memanggil head -n 20 exit_code.lst untuk meninjau dua puluh baris pertama dokumen.
Keluaran terminal memperlihatkan korelasi presisi antara nomor baris naskah, nilai displacement memori (offset), dan padanan biner heksadesimal mentah yang dipahami oleh prosesor.
4. Penautan Simbol Menggunakan ld dan Validasi Eksekusi Biner
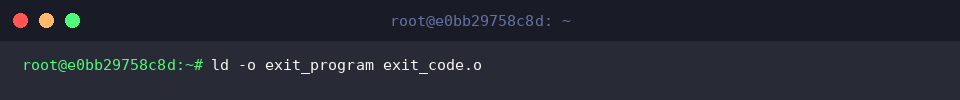
Modul exit_code.o yang telah terhimpun belum dapat dijalankan langsung oleh kernel sistem operasi. Anda perlu memprosesnya melalui linker GNU via ld -o exit_program exit_code.o guna menyatukan tabel simbol menjadi biner executable final bernama exit_program.
Apabila konfigurasi entri titik awal (_start) tepat, proses linking selesai seketika tanpa peringatan visual.
Jalankan program yang baru saja dikompilasi secara langsung dengan memasukkan perintah ./exit_program.
Karena fungsi program ini murni memicu syscall keluar tanpa melibatkan pemanggilan I/O standar, jendela terminal tidak mencetak luaran teks sama sekali.
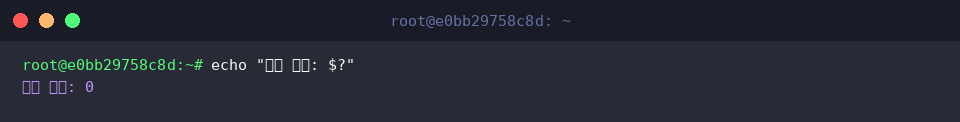
Guna membuktikan integritas alur proses yang tuntas, periksa nilai registri pengembalian sistem melalui instruksi shell echo "종료 코드: $?".
Angka status pengembalian yang muncul di layar membuktikan bahwa proses biner tersebut telah dieksekusi secara mulus oleh sistem operasi.
Demikian rangkuman praktis seputar tata cara pengoperasian assembler GNU as di atas platform Ubuntu modern.
Melalui perakitan manual dan pengujian biner aras rendah ini, diharapkan pemahaman Anda mengenai arsitektur internal eksekusi instruksi di lingkungan Linux semakin kokoh dan aplikatif.