


Gambaran Umum
Mengelola kapasitas penyimpanan pada server Linux umumnya dilakukan dengan mengompresi arsip log berukuran masif menggunakan algoritma bzip2. Kendati demikian, mengekstrak seluruh arsip hanya untuk memeriksa anomali tertentu sangat memboroskan ruang disk dan waktu pemrosesan CPU. Utilitas bzgrep hadir sebagai solusi efisien yang memungkinkan administrator menelusuri pola teks secara langsung di dalam arsip .bz2 tanpa dekompresi manual. Ulasan teknis ini memandu Anda mulai dari penyiapan berkas uji, pengabaian variasi huruf, pelacakan posisi baris, hingga pemindaian regex pada beberapa berkas sekaligus via terminal.
1. Menyiapkan Lingkungan Uji dan Membuat Berkas Kompresi bzip2
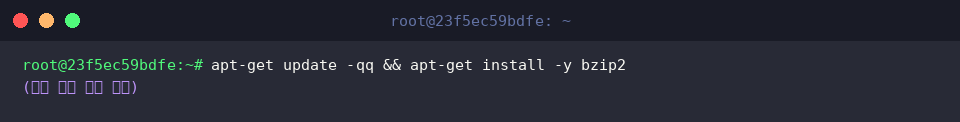
Langkah awal diawali dengan memastikan paket bzip2 telah terpasang pada distribusi Ubuntu menggunakan perintah apt-get update -qq && apt-get install -y bzip2.
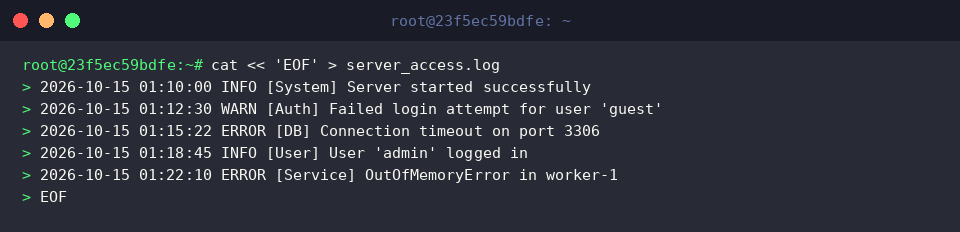
Selanjutnya, buat simulasi catatan aktivitas server bernama server_access.log memanfaatkan perintah cat dan heredoc untuk dijadikan materi analisis.
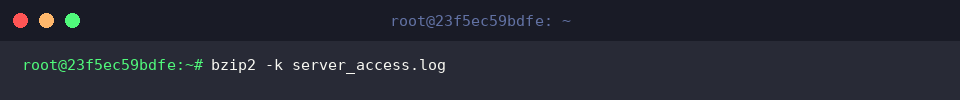
Guna mempertahankan berkas teks mentah sembari menghasilkan berkas terkompresi, jalankan perintah bzip2 -k server_access.log dengan opsi -k (keep).
Pastikan berkas biner .bz2 berhasil terbentuk dengan memeriksa atribut serta ukurannya melalui perintah ls -lh server_access.log.bz2.
2. Pencarian Dasar bzgrep dan Opsi Case-Insensitive (-i)
Untuk menyaring pesan kesalahan di dalam arsip tanpa mengekstraknya terlebih dahulu, eksekusi perintah bzgrep "ERROR" server_access.log.bz2.
Secara default, proses pencarian bersifat peka huruf besar-kecil (case-sensitive), sehingga hanya baris dengan kata ERROR dalam format huruf kapital yang dimunculkan ke layar terminal.
Apabila Anda ingin menangkap semua variasi penulisan tanpa terhalang perbedaan kapitalisasi huruf, sematkan parameter -i melalui perintah bzgrep -i "error" server_access.log.bz2.
Mekanisme ini menyaring setiap baris yang memuat kata tersebut secara fleksibel, menyajikan seluruh rekaman terkait secara menyeluruh.
3. Menampilkan Nomor Baris (-n), Menghitung Kecocokan (-c), dan Filter Inversi (-v)
Saat mengidentifikasi letak kegagalan sistem pada tumpukan rekaman log yang panjang, tambahkan parameter -n lewat perintah bzgrep -n "ERROR" server_access.log.bz2.
Terminal akan menyertakan indeks nomor baris di awal setiap hasil temuan, mempercepat proses audit dan investigasi akar masalah.
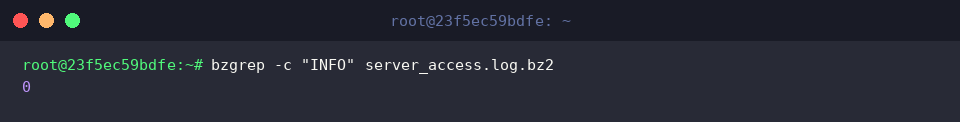
Jika tujuan utama Anda sekadar mengetahui seberapa sering suatu insiden terjadi tanpa perlu mencetak seluruh barisnya, manfaatkan flag agregasi -c melalui perintah bzgrep -c "INFO" server_access.log.bz2.
Instruksi ini langsung mengembalikan total frekuensi baris yang cocok dalam bentuk angka kuantitatif.
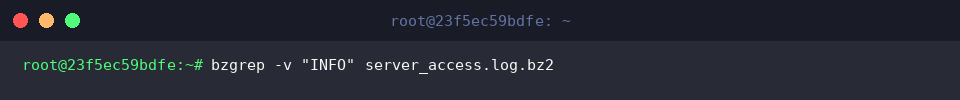
Untuk mengecualikan baris yang tidak relevan dan menyaring sisa catatan penting lainnya, gunakan filter inversi -v via perintah bzgrep -v "INFO" server_access.log.bz2.
Pendekatan ini sangat efektif memangkas keluaran informasi rutin agar pandangan analis terfokus penuh pada kejadian kritis atau peringatan peringatan sistem.
4. Pencarian Massal Banyak Berkas .bz2 dan Penerapan Regex
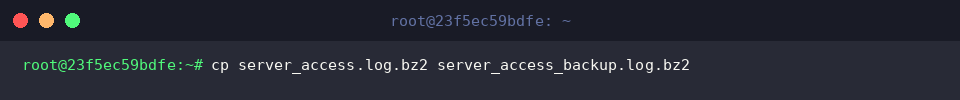
Sebagai persiapan pengujian pemindaian lintas berkas, gandakan arsip log yang ada menjadi server_access_backup.log.bz2 memakai instruksi cp server_access.log.bz2 server_access_backup.log.bz2.
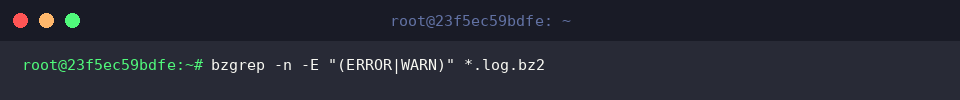
Integrasikan pola wildcard (*.log.bz2) dan dukungan regex tingkat lanjut melalui opsi -E dengan mengeksekusi perintah bzgrep -n -E "(ERROR|WARN)" *.log.bz2.
Sintaks ini menyisir seluruh arsip bzip2 di direktori kerja secara serentak untuk menemukan baris yang memuat kriteria ERROR maupun WARN.
Keluaran terminal menampilkan label nama berkas beserta koordinat nomor barisnya (-n), mempermudah pelacakan anomali yang tersebar di beragam berkas cadangan sekaligus.
Pemanfaatan perintah bzgrep terbukti menjadi strategi krusial dalam mengoptimalkan alur kerja investigasi log terkompresi di lingkungan Linux.
Dengan meniadakan tahap dekompresi berkas, Anda dapat memangkas konsumsi kapasitas disk sekaligus mempersingkat waktu pemecahan masalah operasional server secara signifikan.