


Pengantar
Saat memelihara infrastruktur server Linux, mengekstrak arsip bzip2 (.bz2) berukuran masif hanya demi memeriksa baris log tertentu sangat memboroskan ruang penyimpanan serta membuang waktu eksekusi I/O. Perkakas bzmore hadir sebagai solusi praktis yang memungkinkan administrator memeriksa dokumen teks terkompresi layar per layar langsung dari antarmuka CLI tanpa perlu membongkar arsipnya terlebih dahulu. Ulasan teknis ini membedah mekanisme kerja bzmore, mulai dari persiapan lingkungan kerja hingga strategi navigasi berkas terkompresi secara efisien di lingkungan produksi.
Mempersiapkan Paket bzip2 dan Sampel Berkas Log
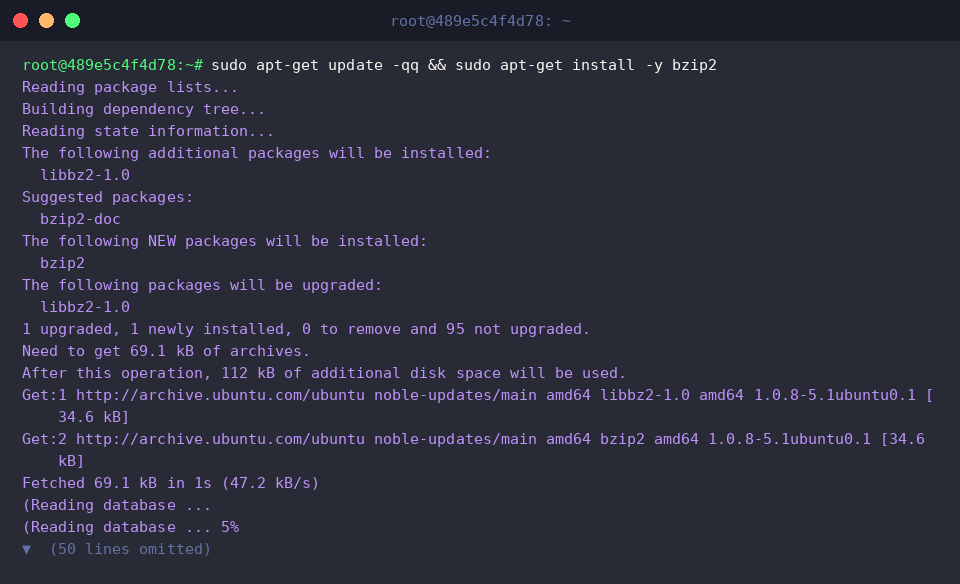
Sebelum mengeksekusi instruksi bzmore, pastikan dependensi terkait telah tersedia di sistem operasi dengan memperbarui repositori paket dan memasang utilitas bzip2.
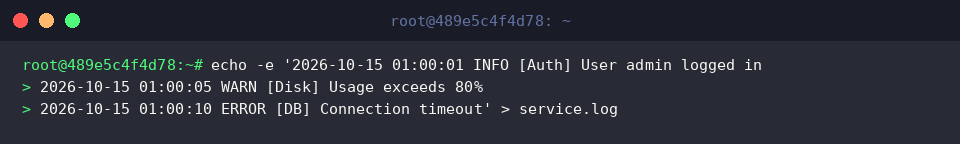
Sebagai bahan simulasi pemeriksaan data, buatlah berkas service.log yang berisi beberapa baris catatan peristiwa autentikasi dan status sistem melalui perintah echo.
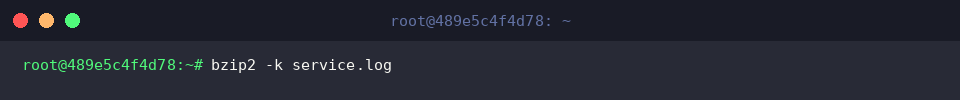
Secara default, proses kompresi akan melenyapkan berkas asli; terapkan opsi -k pada perintah bzip2 -k service.log agar arsip .bz2 terbentuk tanpa menghapus dokumen mentah service.log.
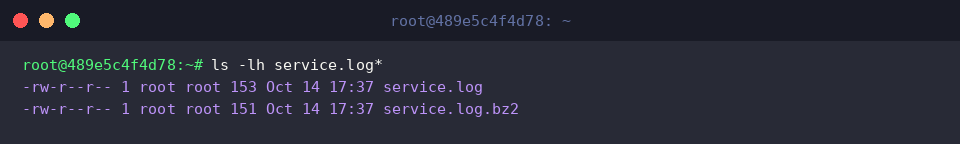
Jalankan ls -lh service.log* untuk memverifikasi kapasitas penyimpanan serta atribut berkas antara versi teks biasa dan versi kompresi bzip2.
Menampilkan Isi Arsip bz2 Secara Langsung
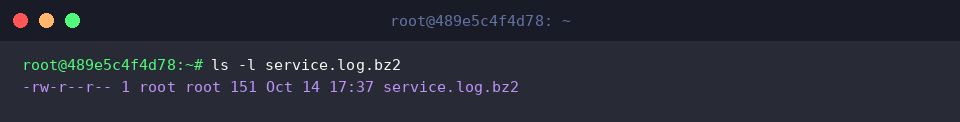
Awali inspeksi dengan memeriksa keberadaan serta dimensi arsip target melalui perintah ls -l service.log.bz2.
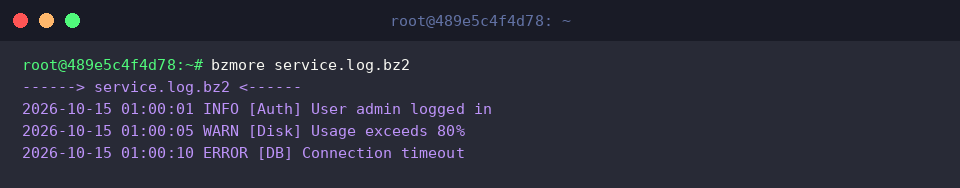
Fungsi esensial bzmore terletak pada kemampuannya mengalirkan data teks terkompresi secara transparan ke layar konsol.
Saat mengeksekusi bzmore service.log.bz2, sistem secara otomatis membedah struktur kompresi di memori sementara, menampilkan label nama file, dan menyajikan seluruh rekaman log secara jernih tanpa meninggalkan jejak ekstraksi di disk.
Navigasi Paginasi pada Dokumen Kompresi Berukuran Besar
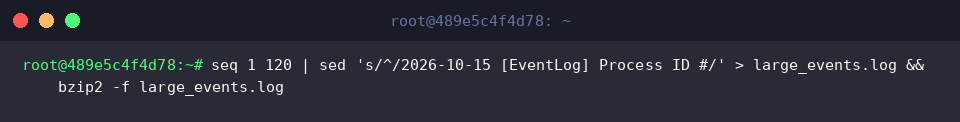
Untuk menguji mekanisme paginasi terminal ketika menghadapi berkas log yang melampaui resolusi satu layar penuh, bangkitkan 120 baris catatan kejadian terstruktur lalu kompresi langsung berkas tersebut dengan perintah seq 1 120 | sed 's/^/2026-10-15 [EventLog] Process ID #/' > large_events.log && bzip2 -f large_events.log.
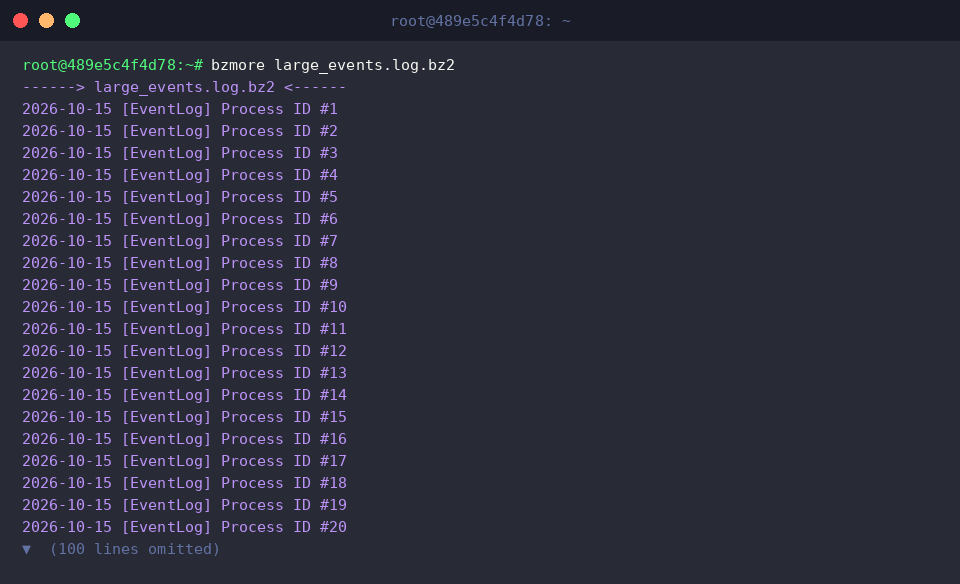
Ketika bzmore large_events.log.bz2 dipanggil, utilitas ini mengontrol aliran output dengan membagi teks panjang ke dalam beberapa segmen layar (buffer paginasi).
Pengguna dapat menekan tombol Spasi untuk melompat satu layar penuh ke depan atau tombol Enter untuk menelusuri baris per baris secara bertahap. Jika ingin mengakhiri sesi peninjauan seketika, cukup tekan tombol q untuk kembali ke shell prompt.
Meninjau Banyak File Sekaligus dan Komparasi dengan bzless
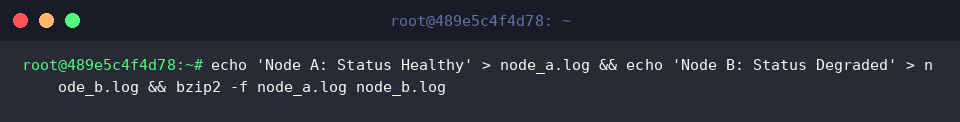
Skenario pemantauan kluster sering kali membutuhkan pemeriksaan beberapa berkas arsip secara berturut-turut; siapkan dua artefak log simulasi melalui instruksi echo 'Node A: Status Healthy' > node_a.log && echo 'Node B: Status Degraded' > node_b.log && bzip2 -f node_a.log node_b.log.
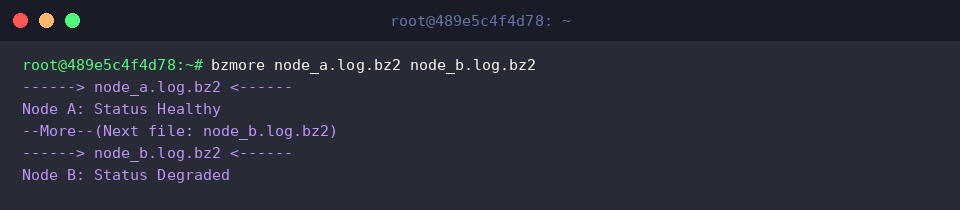
Sematkan beberapa nama berkas sekaligus pada perintah bzmore node_a.log.bz2 node_b.log.bz2 guna meninjau kumpulan arsip tanpa henti.
Segera setelah konten arsip pertama selesai dibaca, prompt interaktif --More--(Next file: node_b.log.bz2) muncul di sudut bawah layar, menandakan bahwa penekanan tombol Spasi akan segera membuka arsip berikutnya.
Perlu digarisbawahi bahwa bzmore mengadopsi karakteristik dasar more yang hanya bergerak maju (forward scrolling); apabila tugas investigasi membutuhkan pengguliran mundur (backward scroll) atau pencarian ekspresi reguler yang kompleks, pemanfaatan utilitas bzless jauh lebih direkomendasikan.
Itulah panduan komprehensif pengoperasian perintah bzmore untuk membedah data berformat bzip2 secara instan tanpa membebani disk sistem.
Terapkan teknik pemantauan ini ke dalam alur kerja administrasi Linux Anda agar proses troubleshooting dan audit log terkompresi berjalan lebih gesit dan efisien.