


Ringkasan Konsep
Dalam ekosistem OpenSSL, utilitas c_rehash memegang peranan krusial untuk memindai berkas sertifikat di dalam sebuah direktori dan membentuk tautan simbolis (symbolic link) berbasis nilai hash secara otomatis. Mekanisme ini memangkas kerumitan konfigurasi manual sekaligus mempercepat proses pencarian jalur sertifikat oleh server web maupun aplikasi keamanan. Panduan ini mengupas tuntas cara kerja beserta langkah praktis implementasi c_rehash di lingkungan Linux.
Memahami Utilitas c_rehash dan Penyiapan Paket Sistem
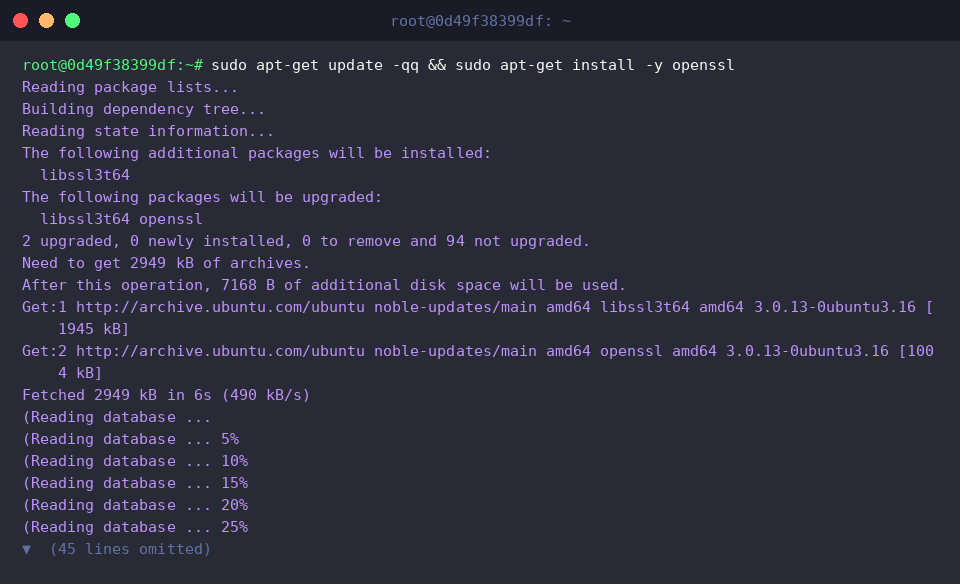
Sebelum melangkah ke simulasi teknis, pastikan repositori sistem telah diperbarui dan paket openssl terpasang sempurna pada mesin Anda.
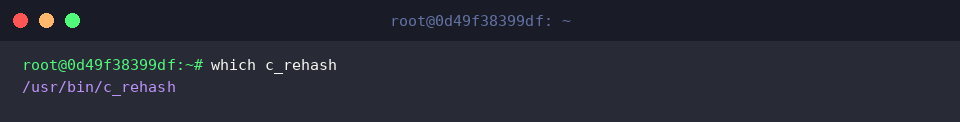
Untuk memastikan biner eksekusi c_rehash sudah berada pada direktori path standar, jalankan perintah pengecekan berikut.
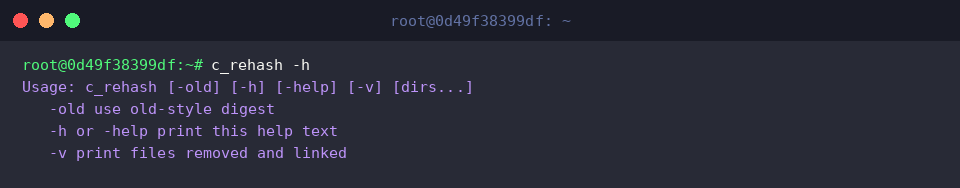
Fungsi utama utilitas c_rehash berpusat pada penelusuran berkas sertifikat di direktori target untuk kemudian menghasilkan tautan simbolis berdasarkan kalkulasi hash. Opsi -h dapat dimanfaatkan guna meninjau petunjuk sintaks dan parameter bawaan yang tersedia.
⚙️ [Parameter Utama]
-h : Menampilkan ringkasan panduan dan opsi penggunaan pada terminal.-v : Mengaktifkan mode verbose untuk memantau detail penambahan atau penghapusan tautan simbolis.-old : Membentuk tautan menggunakan algoritma hash warisan demi kompatibilitas rilis OpenSSL versi lama.-n : Mempertahankan tautan simbolis yang sudah ada sebelumnya tanpa menimpanya.
Eksperimen Praktis: Pembuatan Sertifikat dan Tautan Simbolis Hash
Buat direktori kerja terisolasi melalui perintah mkdir -p ~/ssl-test sebagai wadah penyimpanan berkas uji coba.
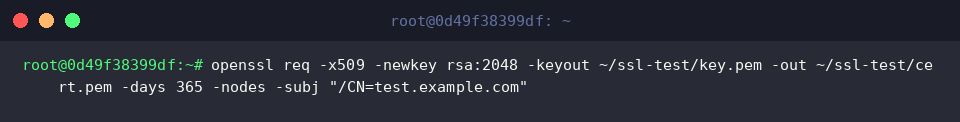
Siapkan sertifikat swadokumen (self-signed certificate) beserta kunci privat pendukungnya menggunakan utilitas openssl req.
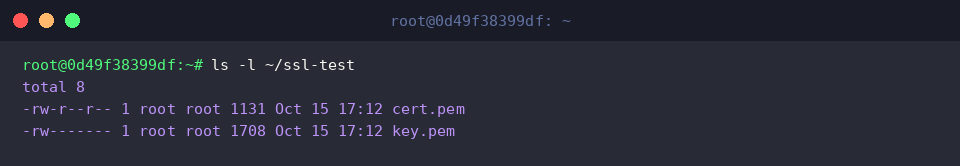
Verifikasi keberadaan berkas sertifikat (cert.pem) dan kunci privat (key.pem) yang baru saja dibuat dengan memeriksa isi folder secara mendetail.
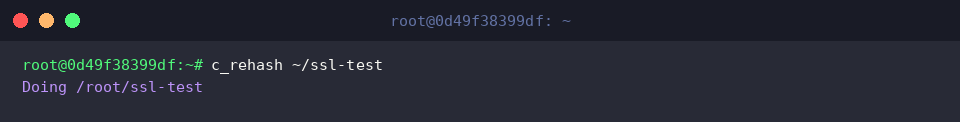
Eksekusi c_rehash ~/ssl-test agar sistem memproses berkas sertifikat di dalam direktori target dan menggenerasi tautan simbolis berbasis hash.
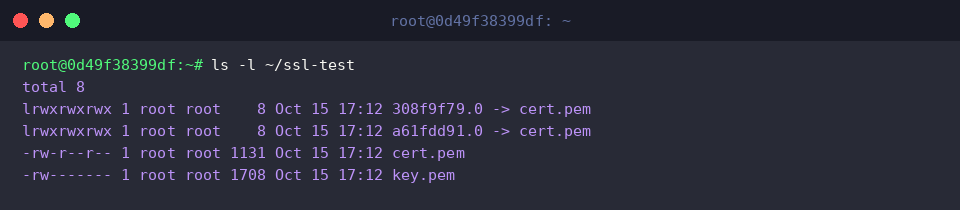
Jalankan ls -l ~/ssl-test guna memvalidasi bahwa tautan simbolis berformat hash 8 karakter berhasil dibentuk dan mengarah tepat ke berkas cert.pem.
Analisis Mode Verbose (-v) dan Validasi Nilai Hash Sertifikat
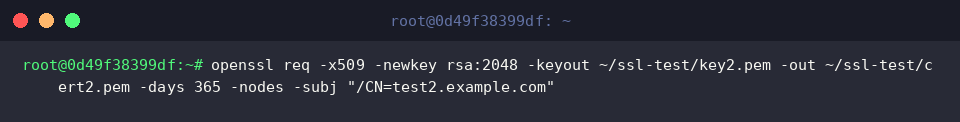
Guna mengamati perilaku utilitas saat menangani banyak sertifikat sekaligus, buat sertifikat kedua (cert2.pem) beserta kunci tambahannya (key2.pem).
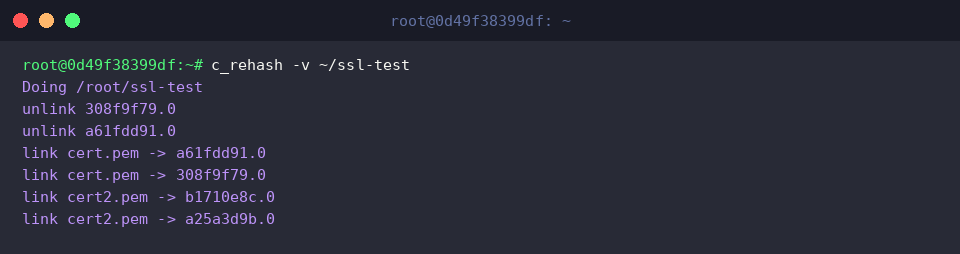
Gunakan opsi -v untuk menelusuri alur kerja pembaruan tautan, mulai dari pelepasan tautan lama (unlink) hingga penyambungan tautan baru (link). Melalui log terminal, Anda dapat mengamati pembaruan referensi berkas lama sekaligus pembuatan tautan simbolis baru bagi cert2.pem.
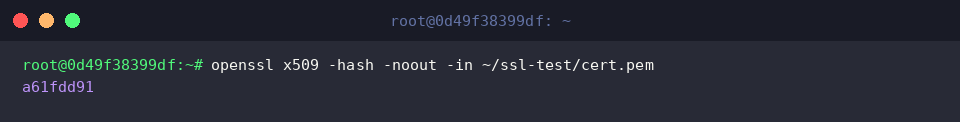
Untuk membuktikan keakuratan penamaan berkas tautan terhadap nilai hash kriptografis aslinya, jalankan perintah kalkulasi openssl x509. Output hash (a61fdd91) terbukti selaras sempurna dengan nama tautan simbolis (a61fdd91.0) yang diproduksi oleh c_rehash.
Pengecekan Direktori Sertifikat Sistem dan Pembersihan Lingkungan Uji
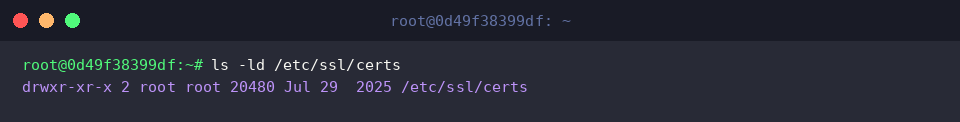
Tinjau izin akses serta kepemilikan direktori sertifikat bawaan sistem pada Ubuntu via ls -ld /etc/ssl/certs. Hasil eksekusi memperlihatkan bahwa repositori sertifikat global diamankan di bawah kepemilikan akun administratif root.
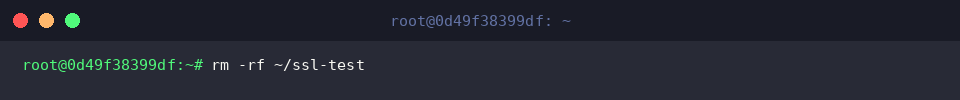
Setelah seluruh tahapan uji coba selesai dievaluasi, bersihkan direktori temporer beserta seluruh berkas uji dengan menjalankan perintah penghapusan.
Melalui pemanfaatan utilitas c_rehash, administrasi tautan simbolis sertifikat OpenSSL dapat diotomatisasi secara efisien dan andal. Pendekatan ini mengeliminasi risiko kesalahan konfigurasi manual sekaligus menjamin kestabilan infrastruktur keamanan server Linux Anda.