


Pengantar
Membatasi hak istimewa sebuah proses tanpa harus bergantung penuh pada akun root merupakan fondasi penting dalam arsitektur keamanan Linux modern. Di sinilah peran fungsionalitas Linux Capabilities menjadi sangat krusial, dan utilitas capsh (Capability Shell Wrapper) hadir sebagai instrumen praktis untuk membedah serta memvalidasi pembatasan tersebut. Melalui panduan ini, kita akan mengupas tuntas implementasi capsh di Ubuntu—mulai dari instalasi paket, inspeksi status privilege proses yang berjalan, interpretasi nilai heksadesimal bitmask, hingga teknik pelepasan izin (privilege dropping) dan eksekusi perintah di bawah akun non-root dengan sekumpulan izin minimal yang disesuaikan.
Pemasangan Paket libcap2-bin dan Inspeksi Hak Istimewa Proses Aktif (–print)
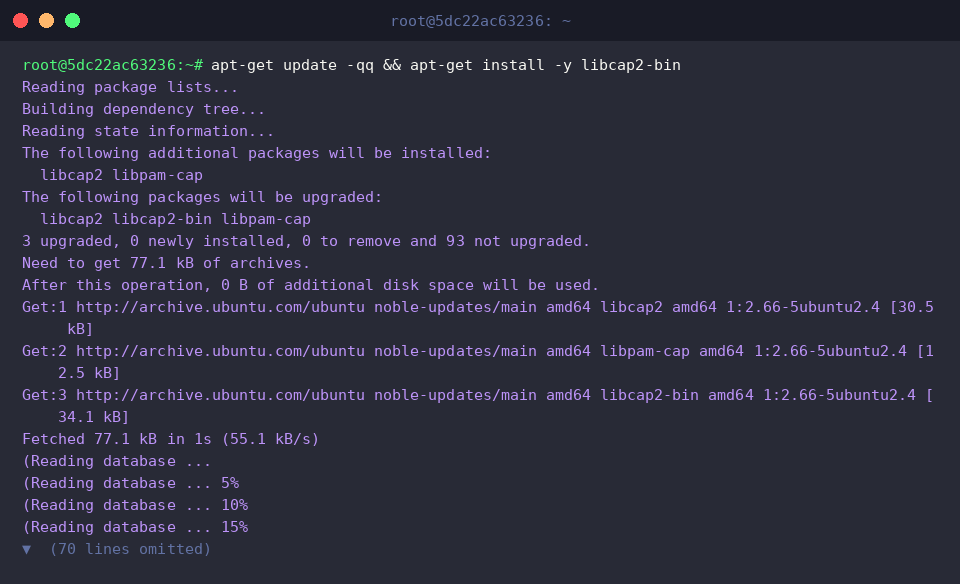
Langkah awal untuk memulai eksplorasi ini adalah memasang paket dependensi libcap2-bin, yang menyediakan biner capsh beserta pustaka pendukung manipulasi capability di sistem Ubuntu:
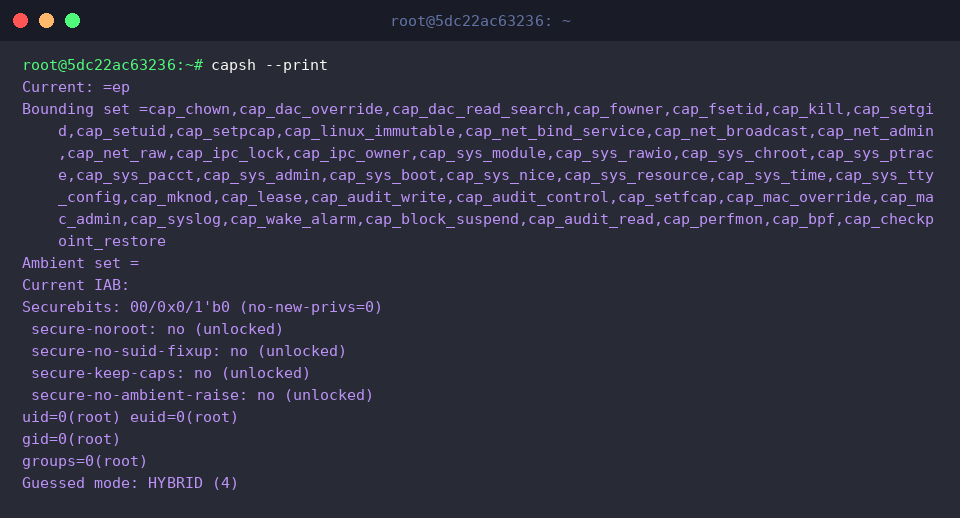
Setelah paket terpasang, eksekusi perintah capsh --print berguna untuk memetakan postur keamanan shell saat ini secara komprehensif. Perintah ini mengekspos rincian set capability (seperti Effective, Permitted, Bounding, dan Inheritable), identitas pengguna (UID dan GID), serta parameter securebits yang aktif. Informasi ini memberikan gambaran jelas mengenai sejauh mana wewenang komputasi yang dapat dijalankan oleh lingkungan kerja yang bersangkutan.
⚙️ [Ringkasan Parameter Kunci]
--print : Menampilkan struktur capability, identitas UID/GID, dan konfigurasi securebits dari proses yang tengah berjalan.--drop : Mengeliminasi capability tertentu dari bounding set secara permanen.--caps : Mengonfigurasi dan menetapkan set capability spesifik yang akan disematkan pada proses target.--user : Melakukan transisi konteks eksekusi ke identitas pengguna dan grup target yang ditentukan.--inh : Menentukan daftar capability yang dapat diwariskan (inheritable set) ke proses turunan.--addamb : Menyisipkan hak istimewa ke dalam ambient set agar diteruskan ke biner executable tanpa file capabilities.--secbits : Mengatur flag securebits untuk mengunci kebijakan transisi dan modifikasi privilege.--chroot : Mengisolasi proses dengan memindahkan direktori root ke path tertentu (chroot jail).
Validasi Kompatibilitas Fitur Kernel dan Dekode Bitmask Nilai Heksadesimal (–supports, –decode)
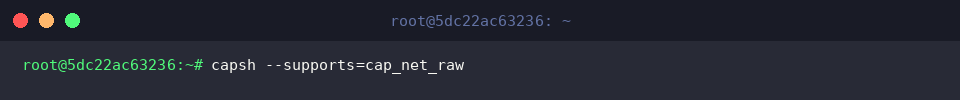
Sebelum menerapkan pembatasan hak pada arsitektur tertentu, administrator sering kali perlu memastikan apakah kernel yang aktif mengenali capability yang dituju. Parameter capsh --supports=cap_net_raw menjalankan verifikasi ketersediaan fitur cap_net_raw langsung ke kernel. Jika fitur tersebut dikenali dan didukung, utilitas akan langsung keluar dengan status kode sukses (0) tanpa memunculkan pesan teks apa pun ke terminal.
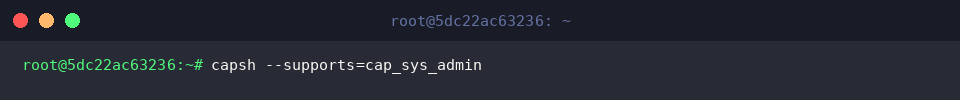
Pendekatan serupa dapat diterapkan untuk menguji cap_sys_admin—salah satu capability paling ekstensif di Linux—dengan memanggil capsh --supports=cap_sys_admin. Tidak adanya output kesalahan menandakan bahwa kernel sepenuhnya siap menangani fungsionalitas tersebut, pola yang sangat praktis dijadikan pre-flight check di dalam otomasi skrip bash.
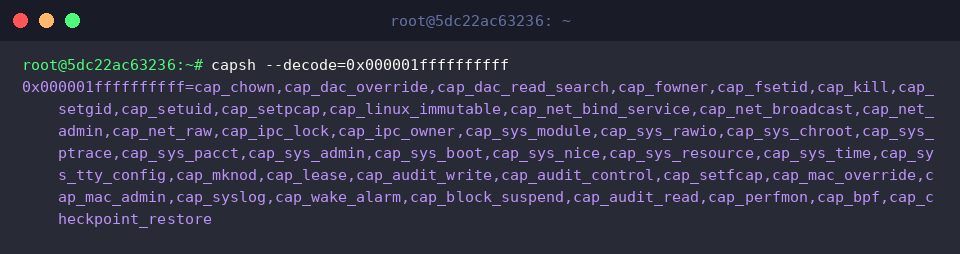
Saat memeriksa berkas status proses melalui /proc/[PID]/status, data hak akses umumnya disajikan dalam bentuk deretan angka heksadesimal mentah. Untuk menerjemahkan nilai abstrak ini, kita dapat memanfaatkan perintah capsh --decode=0x000001ffffffffff. Fasilitas dekode ini memetakan bit-bit biner menjadi nama-nama capability yang mudah dibaca, seperti cap_chown, cap_sys_admin, dan cap_bpf, sehingga proses audit keamanan dapat berlangsung lebih cepat dan akurat.
Restriksi Hak Istimewa pada Bounding Set dan Penegakan Isolasi Proses (–drop)
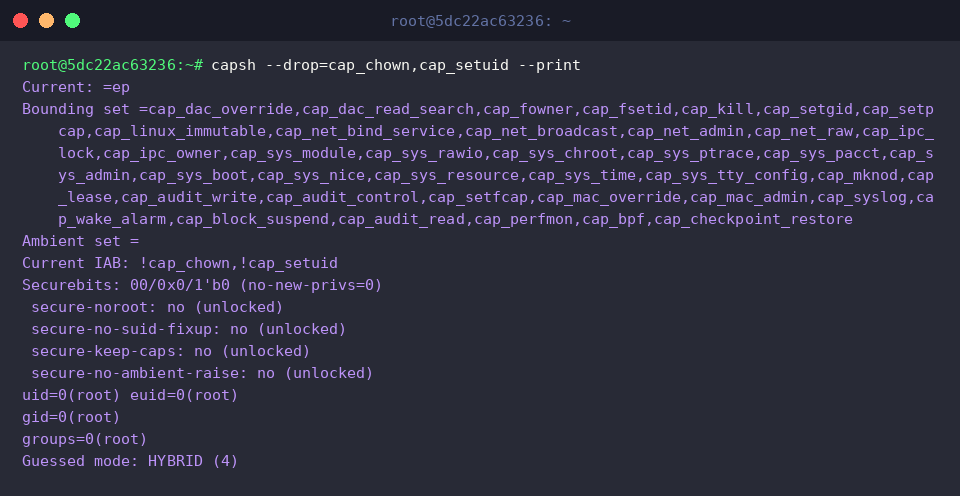
Prinsip least privilege menuntut sistem hanya memberikan izin yang mutlak diperlukan bagi operasional suatu aplikasi. Menggunakan opsi capsh --drop=cap_chown,cap_setuid --print, kita dapat membuang wewenang pengubahan kepemilikan berkas (cap_chown) dan manipulasi identitas pengguna (cap_setuid) dari bounding set secara permanen. Laporan terminal pada bagian Bounding set dan Current IAB menunjukkan hilangnya kedua hak tersebut secara nyata.
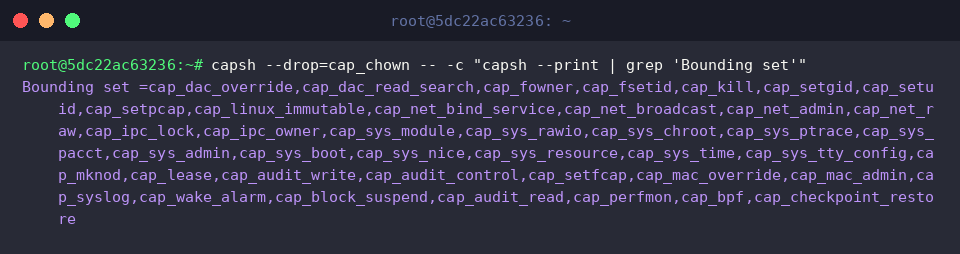
Untuk mengonfirmasi bahwa batasan ini diwariskan dengan benar ke proses turunan (child process), kita dapat mengeksekusi subshell melalui sintaks capsh --drop=cap_chown -- -c "capsh --print | grep 'Bounding set'". Keluaran yang disaring menegaskan bahwa hak cap_chown tetap tereliminasi dan tidak dapat diakses kembali oleh proses anak, membuktikan keberhasilan penguncian batas hak istimewa secara konsisten.
Transisi ke Akun Non-Root dan Modifikasi Selektif Capability Set (–user, –caps)
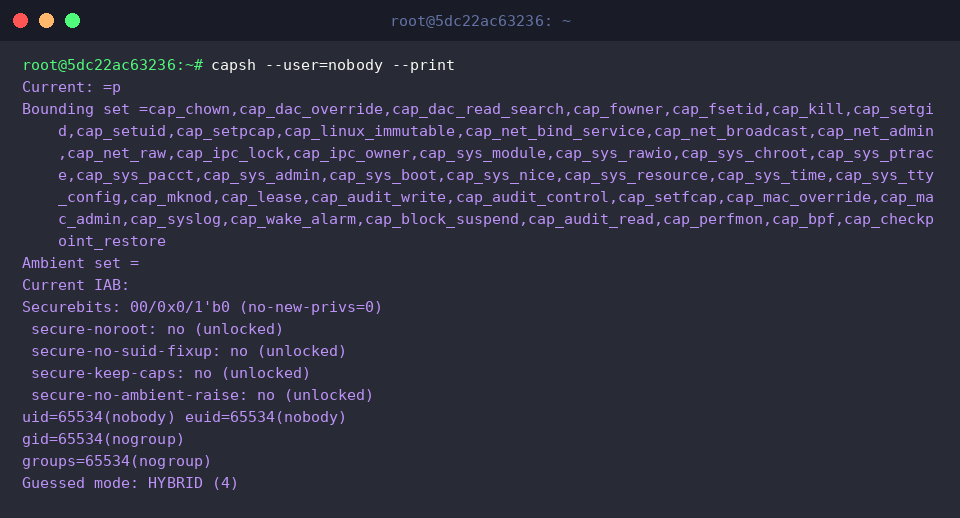
Menjalankan layanan dengan kredensial pengguna terbatas merupakan praktik terbaik dalam pengerasan sistem. Perintah capsh --user=nobody --print mencontohkan peralihan konteks eksekusi langsung ke pengguna non-privilege nobody. Hasil inspeksi memperlihatkan identitas UID dan GID yang berganti ke 65534, sekaligus memperlihatkan bahwa secara default seluruh set capability berada dalam kondisi nonaktif saat beralih ke akun biasa tanpa konfigurasi tambahan.
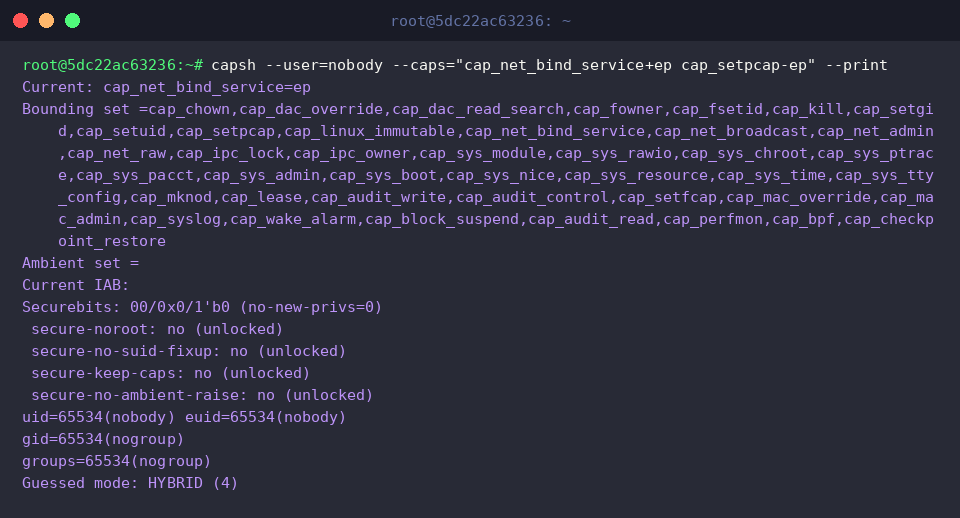
Dalam skenario dunia nyata, sering kali layanan non-root tetap membutuhkan izin khusus tertentu—misalnya mengikat port jaringan di bawah 1024 tanpa harus menjalankan keseluruhan daemon sebagai root. Melalui perintah capsh --user=nobody --caps="cap_net_bind_service+ep cap_setpcap-ep" --print, kita menyematkan capability cap_net_bind_service ke dalam set Effective (e) dan Permitted (p) bagi pengguna nobody. Indikator cap_net_bind_service=ep pada entri Current membuktikan bahwa hak akses jaringan tingkat rendah berhasil diberikan secara presisi dan terisolasi, menjaga sistem dari potensi eskalasi hak istimewa yang tidak diinginkan.
Melalui rangkaian pengujian dengan utilitas capsh di Ubuntu ini, kita telah melihat bagaimana Linux Capabilities memecah otoritas monolitik root menjadi izin-izin granular yang terukur. Mengadopsi konfigurasi berbasis kapabilitas spesifik dan mengeliminasi privilege yang tidak relevan akan mempersempit attack surface secara signifikan serta memperkuat ketahanan infrastruktur Linux Anda secara menyeluruh.