


Ringkasan Eksekutif
Memperketat siklus rotasi kata sandi dan menetapkan masa aktif akun pengguna merupakan pilar mendasar dalam menjaga integritas server Linux. Melalui utilitas bawaan chage, administrator sistem dapat mengendalikan kebijakan penuaan kredensial (password aging) secara fleksibel. Tutorial praktis ini mengupas alur konfigurasi lengkap: mulai dari inspeksi status profil akun, pembatasan interval pergantian sandi, hingga penegakan kewajiban ganti sandi pada sesi login perdana.
1. Menyiapkan Akun Sampel dan Memeriksa Parameter Penuaan Sandi (chage -l)
Langkah awal untuk menguji fungsionalitas chage secara aman tanpa mengganggu akun produksi adalah memastikan ketersediaan akun khusus eksperimen bernama testuser.
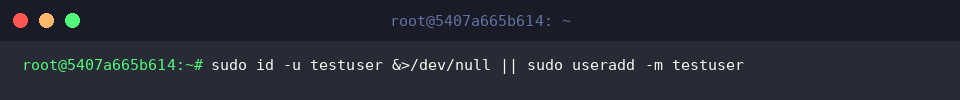
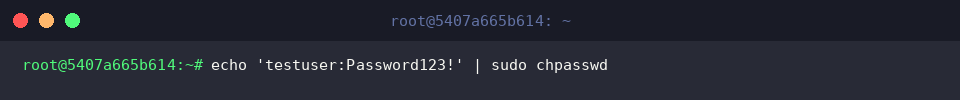
Setelah direktori home dan user berhasil dialokasikan, tetapkan kredensial sementara menggunakan perintah chpasswd.
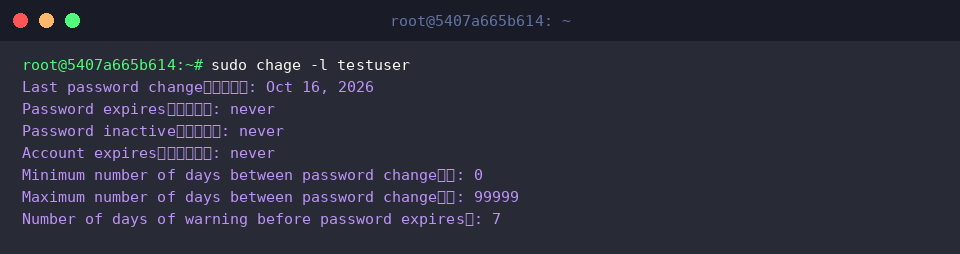
Perintah chage (kependekan dari change age) bertugas memodifikasi metadata kedaluwarsa akun pada berkas konfigurasi bayangan (/etc/shadow).
Jalankan opsi -l untuk membaca ikhtisar kebijakan yang tengah aktif pada identitas testuser.
⚙️ [Referensi Opsi Utama]
-l : Menampilkan laporan komprehensif terkait siklus masa berlaku dan status penuaan kata sandi.-m : Menentukan durasi minimum (dalam hari) sebelum pengguna diizinkan memperbarui sandinya kembali.-M : Menetapkan batas maksimum masa berlaku kata sandi sebelum kedaluwarsa.-W : Mengatur tenggat peringatan dini sebelum batas kedaluwarsa sandi tercapai.-I : Menentukan masa tenggang nonaktif (inactivity grace period) setelah sandi kedaluwarsa sebelum sistem mengunci akun.-E : Menetapkan tanggal spesifik ketika akun dinonaktifkan secara permanen dari sistem.-d : Mengubah catatan tanggal riwayat pembaruan kata sandi terakhir.
2. Mengonfigurasi Siklus Rotasi Sandi dan Periode Peringatan Dini (-m, -M, -W)
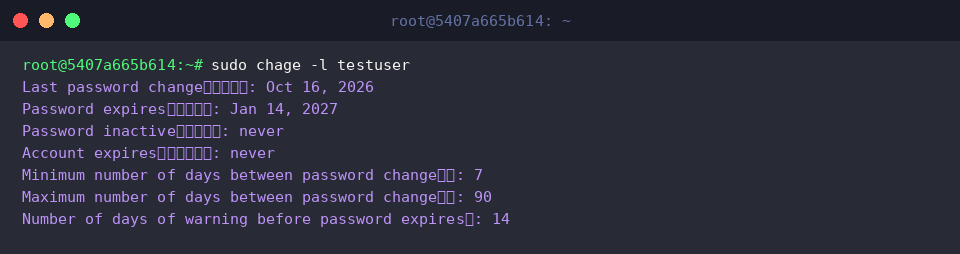
Administrator dapat membatasi frekuensi pergantian sandi agar pengguna tidak berganti kredensial sesuka hati, sekaligus mewajibkan pembaruan rutin. Di sini, kita tetapkan jeda minimum 7 hari (-m 7), masa kedaluwarsa maksimal 90 hari (-M 90), serta notifikasi peringatan 14 hari sebelumnya (-W 14).
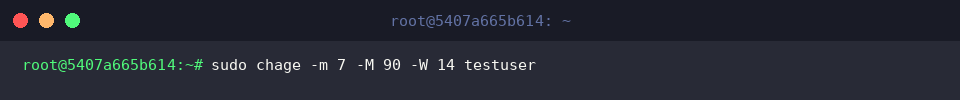
Lakukan validasi ulang memakai parameter -l guna memastikan atribut baru langsung diaplikasikan oleh subsistem otentikasi Linux.
Rincian terminal memperlihatkan bahwa ambang batas pergantian (7), umur pakai maksimal (90), masa peringatan (14), beserta kalkulasi kalender kedaluwarsa sandi telah terpasang dengan presisi.
3. Menentukan Batas Waktu Akses Akun dan Toleransi Keterlambatan (-E, -I)
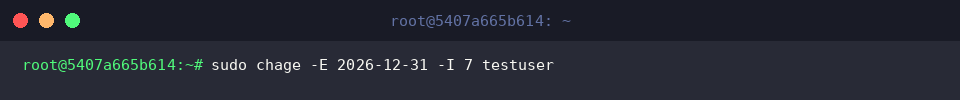
Untuk skenario akun kontrak atau staf sementara, pembatasan tanggal aktif sistem sangat krusial. Perintah berikut menetapkan penonaktifan akun total per 31 Desember 2026 (-E 2026-12-31) dan memberikan masa toleransi akun nonaktif selama 7 hari (-I 7) apabila kata sandi telat diperbarui.
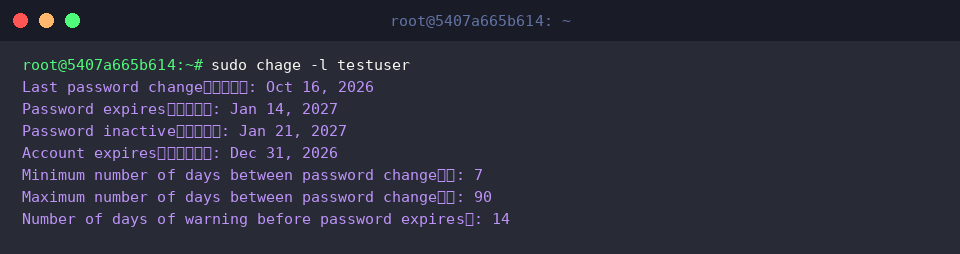
Gunakan kembali -l untuk mengecek status integritas penjadwalan akun testuser.
Informasi pada layar mengonfirmasi entri kedaluwarsa akun (Account expires : Dec 31, 2026) serta tanggal penguncian otomatis sandi (Password inactive : Jan 21, 2027) beroperasi sesuai parameter yang ditargetkan.
4. Menuntut Pergantian Kredensial saat Sesi Pertama dan Membersihkan Lingkungan (-d 0)
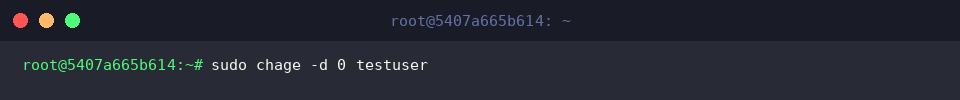
Guna meniadakan risiko kebocoran sandi sementara yang diberikan oleh tim operasional, setel stempel pembaruan sandi ke nilai nol (-d 0). Pengaturan ini langsung menandai kredensial telah kedaluwarsa dan memicu instruksi ganti sandi wajib begitu sesi dibuka.
Cek efek perubahan status tersebut dengan menjalankan inspeksi -l.
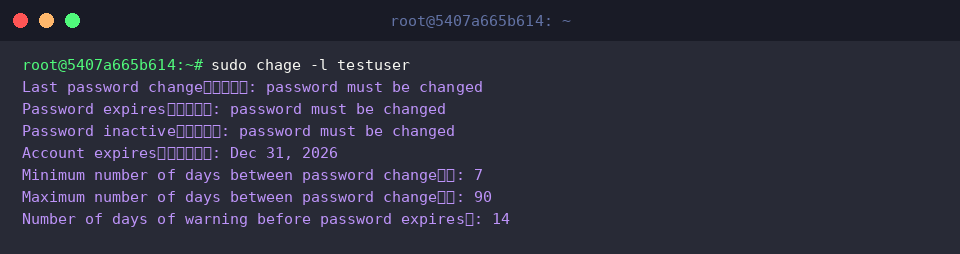
Kolom riwayat (Last password change) serta jadwal kedaluwarsa (Password expires) kini berstatus password must be changed, memastikan sesi interaktif berikutnya tidak dapat diteruskan sebelum sandi baru dibuat.
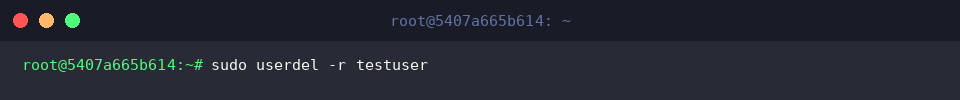
Setelah seluruh skenario pengujian tuntas dipelajari, bersihkan lingkungan sistem dengan menghapus akun pengujian beserta direktori kerjanya menggunakan userdel -r.
Implementasi perintah chage memberikan kendali penuh bagi sysadmin dalam menerapkan tata kelola kredensial yang ketat di ekosistem Linux. Melalui otomatisasi kebijakan rotasi sandi yang tepat, postur pertahanan infrastruktur server Anda akan semakin solid dari ancaman pembajakan akun.