


Pengantar: Proteksi Berkas Tingkat Lanjut di Linux
Di lingkungan sistem operasi Linux, hak akses pengguna super (root) umumnya sanggup memodifikasi atau menghapus seluruh berkas tanpa rintangan. Kendati demikian, utilitas bawaan chattr (change attribute) membuka kapabilitas proteksi mutlak yang bahkan tidak dapat ditembus oleh pengguna root sekalipun. Panduan praktis ini mengulas tuntas integrasi atribut berkas khusus via lsattr, penerapan atribut kebal (immutable lewat +i), serta pemanfaatan mode catatan log khusus (append-only lewat +a) guna menjaga integritas data krusial Anda.
Menginspeksi Atribut Awal Berkas Menggunakan lsattr
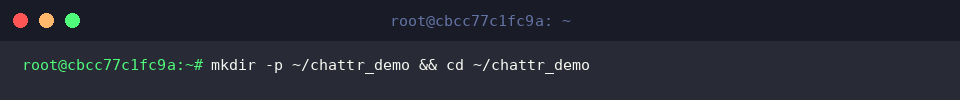
Langkah awal dimulai dengan menyiapkan ruang kerja simulasi terpisah. Eksekusi rantai perintah mkdir -p ~/chattr_demo && cd ~/chattr_demo untuk menginisiasi direktori pengujian sekaligus berpindah ke dalamnya.
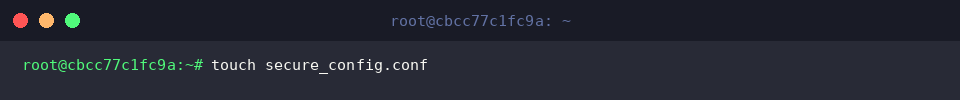
Selanjutnya, buat sebuah berkas kosong bernama secure_config.conf menggunakan perintah touch secure_config.conf yang nantinya akan kita proteksi.
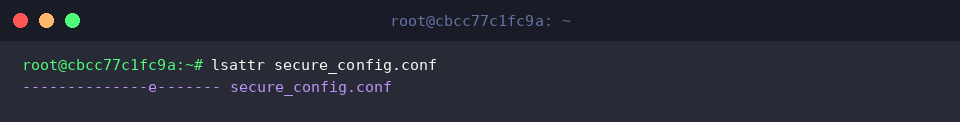
Perintah lsattr berfungsi menampilkan atribut khusus yang dikelola oleh sistem berkas Linux (seperti ext4). Indikator huruf e pada keluaran konsol menandakan bahwa sistem berkas memanfaatkan skema pemetaan blok berbasis extents.
⚙️ [Parameter Pendukung yang Sering Digunakan]
-a : Menampilkan seluruh berkas tanpa terkecuali, termasuk berkas tersembunyi yang berawalan titik (.).-d : Memeriksa atribut entitas direktori itu sendiri, bukan isi di dalamnya.-R : Menelusuri seluruh hierarki subdirektori dan berkas secara rekursif.-v : Menampilkan nomor generasi (version/generation number) dari berkas yang bersangkutan.
Mengaktifkan Proteksi Anti-Hapus & Anti-Modifikasi (+i)
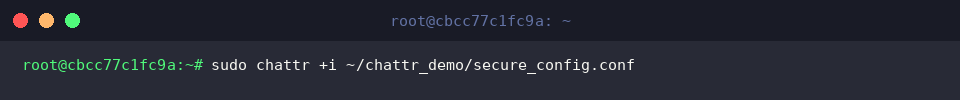
Guna mengunci berkas agar tidak dapat diubah oleh siapa pun, sematkan atribut immutable melalui instruksi sudo chattr +i ~/chattr_demo/secure_config.conf. Begitu atribut +i aktif, kernel sistem operasi akan menolak segala bentuk pengeditan, pemotongan ukuran, penggantian nama, maupun penghapusan berkas—bahkan jika operasi tersebut diinisiasi oleh pengguna root.
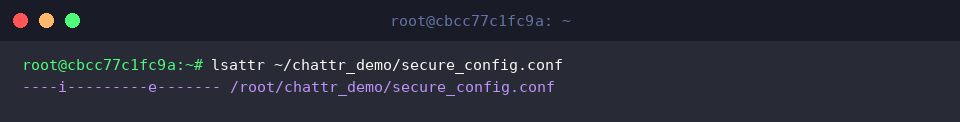
Jalankan perintah lsattr ~/chattr_demo/secure_config.conf untuk memvalidasi perubahan status. Munculnya karakter i pada deretan atribut membuktikan bahwa proteksi kekebalan penuh telah sukses diberlakukan pada berkas target.
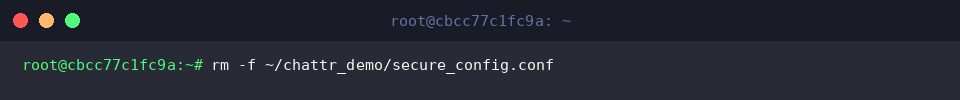
Mari kita uji efektivitas penguncian ini dengan memaksakan penghapusan berkas via rm -f ~/chattr_demo/secure_config.conf. Walaupun opsi penghapusan paksa (-f) disertakan, berkas tetap kokoh bertahan dan sistem menolak tindakan tersebut demi keamanan.
Melepas Status Kekebalan untuk Mengedit Berkas (-i)
Apabila konfigurasi tersebut perlu diperbarui, administrator dapat mencabut status kekebalan dengan menjalankan sudo chattr -i ~/chattr_demo/secure_config.conf. Operator minus (-i) akan menonaktifkan proteksi tak tergantikan sehingga berkas dapat kembali dimodifikasi secara wajar.
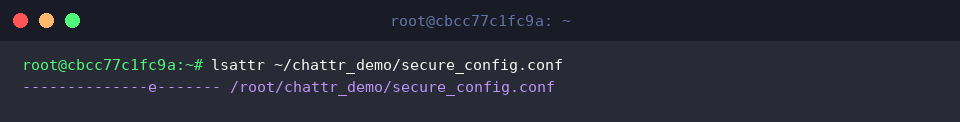
Pastikan pelepasan atribut berhasil dengan mengeksekusi kembali lsattr ~/chattr_demo/secure_config.conf. Terlihat bahwa simbol i telah lenyap dari daftar atribut berkas.
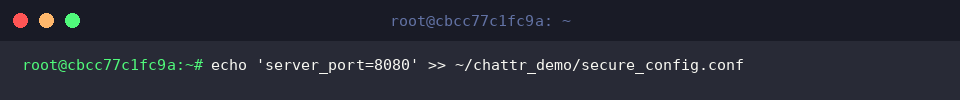
Sebagai pembuktian bahwa hak akses tulis telah pulih, tambahkan baris pengaturan baru ke dalam berkas menggunakan perintah echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf.
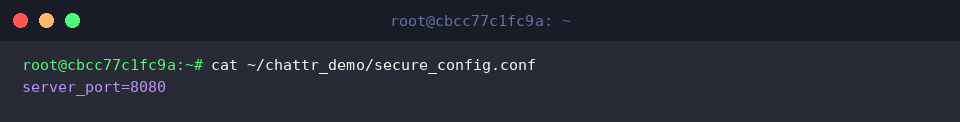
Tampilkan isi data terkini dengan menjalankan cat ~/chattr_demo/secure_config.conf. Baris konfigurasi yang baru saja disuntikkan kini tersimpan sempurna di dalam sistem.
Mengamankan Integritas Log Melalui Mode Penambahan Saja (+a)
Pada skenario pencatatan audit atau log transaksi yang tidak boleh dimanipulasi, siapkan berkas uji dengan mengetikkan touch ~/chattr_demo/app_audit.log.
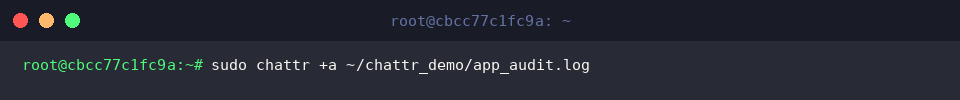
Kunci berkas tersebut agar hanya menerima data baru di baris akhir tanpa bisa ditimpa maupun dipangkas melalui sudo chattr +a ~/chattr_demo/app_audit.log. Skema atribut +a (append-only) sangat efektif mencegah manipulasi jejak log oleh penyusup.
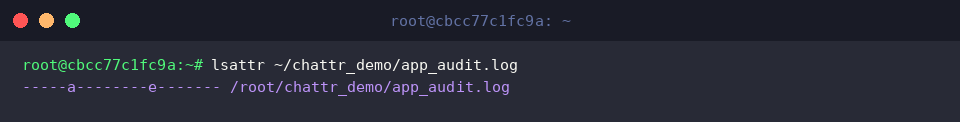
Lakukan verifikasi atribut berkas audit tersebut dengan mengeksekusi lsattr ~/chattr_demo/app_audit.log. Munculnya huruf a menegaskan bahwa mode khusus penambahan data telah bekerja aktif.
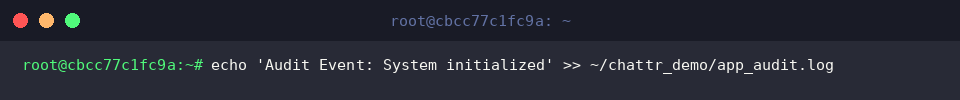
Ujilah mekanisme penulisan log dengan menyematkan catatan baru melalui operator penambahan (>>): echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log. Sistem berhasil memproses operasi penulisan ini secara mulus.
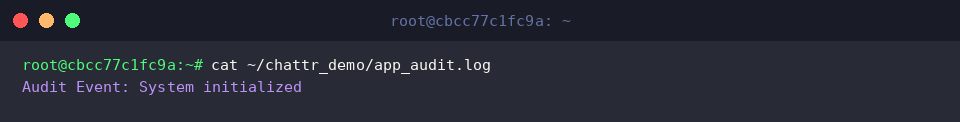
Tinjau kembali muatan berkas dengan perintah cat ~/chattr_demo/app_audit.log. Entri riwayat audit baru telah berhasil tersimpan di baris akhir berkas tanpa merusak integritas rekaman sebelumnya.
Menerapkan Proteksi Massal Secara Rekursif pada Direktori (-R)
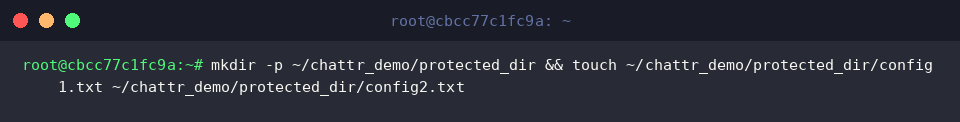
Mengamankan berkas satu per satu pada struktur folder berskala besar tentu memakan waktu. Siapkan direktori pengujian beserta beberapa berkas di dalamnya lewat mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt.
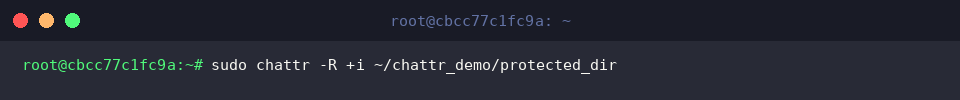
Gunakan parameter rekursif melalui perintah sudo chattr -R +i ~/chattr_demo/protected_dir. Opsi -R mendistribusikan atribut +i secara instan ke seluruh berkas maupun subdirektori yang berada di dalamnya sekaligus.
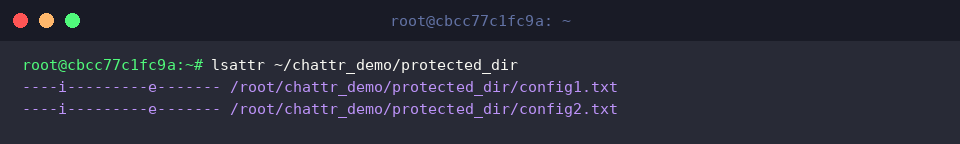
Pastikan seluruh berkas turunan terlindungi dengan mengeceknya lewat lsattr ~/chattr_demo/protected_dir. Simbol i kini melekat pada seluruh item konfigurasi di dalam direktori tersebut.
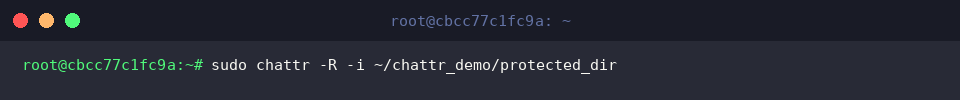
Sewaktu Anda ingin menata kembali atau memperbarui direktori tersebut secara menyeluruh, netralkan proteksi secara serentak via sudo chattr -R -i ~/chattr_demo/protected_dir. Kombinasi -R -i mengembalikan status hak kelola direktori beserta isinya ke kondisi normal.
Melalui kombinasi perintah chattr dan lsattr, keamanan berkas penting di lingkungan Linux dapat diperkuat jauh melampaui mekanisme izin chmod standar. Terapkan strategi atribut ini pada berkas konfigurasi esensial dan berkas catatan sistem guna meminimalkan risiko sabotase maupun insiden penghapusan yang tidak disengaja oleh administrator.