


Ikhtisar: Fungsi Perintah chcon dalam SELinux
Perintah chcon (change context) merupakan utilitas esensial pada sistem Linux yang dimanfaatkan untuk memodifikasi label Security Context SELinux secara cepat dan langsung. Melalui panduan ini, kita akan mempelajari empat skenario implementasi praktis chcon di lingkungan produksi, sekaligus mengulas risiko hilangnya konfigurasi saat sistem melakukan booting ulang atau pemulihan kebijakan.
Memeriksa Security Context dan Sintaks Dasar chcon
Sebagai langkah persiapan laboratorium uji coba, buat direktori kerja khusus dan masuki folder tersebut dengan mengeksekusi mkdir -p /tmp/chcon_lab && cd /tmp/chcon_lab.
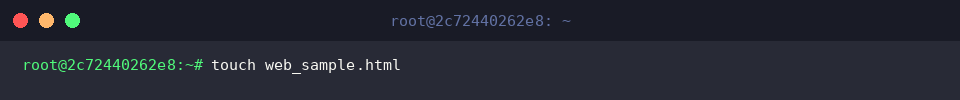
Sediakan satu berkas contoh untuk mempraktikkan proses inspeksi dan penyesuaian label keamanan menggunakan perintah touch web_sample.html.
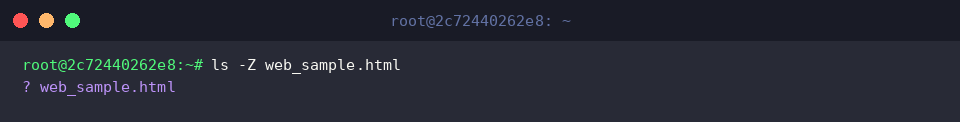
Jalankan perintah ls -Z web_sample.html guna melihat informasi Security Context SELinux yang melekat pada berkas tersebut.
Kemunculan simbol ? mengindikasikan bahwa fitur SELinux pada sistem Anda sedang dalam status nonaktif (Disabled), atau berkas bersangkutan belum memiliki atribut konteks keamanan.
Secara umum, tata bahasa pemanggilan perintah chcon disusun dalam format chcon [opsi] konteks berkas.
⚙️ [Opsi Esensial]
-t : Menentukan tipe (Type) pada konteks keamanan target berkas atau direktori.-u : Mengubah komponen identitas pengguna (User) dalam konteks keamanan.-r : Menyesuaikan definisi peran (Role) yang diizinkan oleh kebijakan.-R : Menerapkan perubahan secara menyeluruh dan berulang (Recursive) ke seluruh hierarki subdirektori.--reference : Menyalin dan menyamakan label konteks dari berkas acuan yang ditunjuk.-v : Menampilkan laporan terperinci (Verbose) dari setiap tahapan pembaruan konteks.
Pola Praktis Mengubah Tipe Konteks Tertentu (-t)
Untuk menyimulasikan kebutuhan server web, siapkan direktori pengujian beserta dokumen HTML melalui perintah gabungan mkdir -p /tmp/chcon_lab && touch /tmp/chcon_lab/index.html.
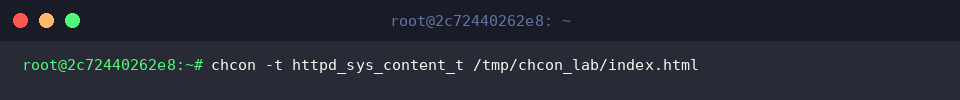
Supaya daemon server web memiliki izin legal untuk membaca konten tanpa terhalang proteksi SELinux, tetapkan tipe konteks berkas menjadi httpd_sys_content_t lewat instruksi chcon -t httpd_sys_content_t /tmp/chcon_lab/index.html.
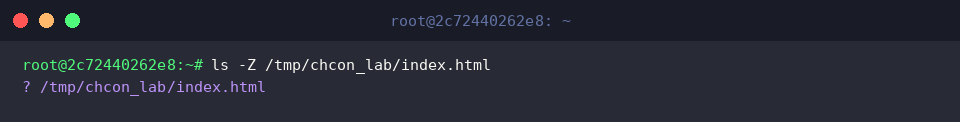
Periksa kembali status label keamanan yang diterapkan dengan mengeksekusi ls -Z /tmp/chcon_lab/index.html.
Simbol ? pada layar terminal menandakan sistem masih menjalankan mode SELinux Disabled, sehingga pembaruan atribut konteks belum disimpan pada sistem berkas.
Kloning Konteks via –reference dan Penyesuaian Rekursif (-R)
Dalam skenario penataan aset web berlapis, buat folder public_html serta sebuah berkas stylesheet di dalamnya memakai instruksi mkdir -p /tmp/chcon_lab/public_html && touch /tmp/chcon_lab/public_html/style.css.
Buat berkas halaman web tujuan yang hendak diselaraskan konfigurasi keamanannya dengan menjalankan touch /tmp/chcon_lab/target_page.html.
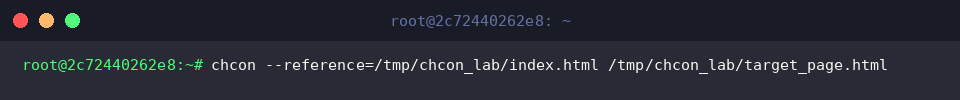
Daripada merumuskan parameter konteks yang kompleks secara manual, Anda dapat menduplikasi konfigurasi dari index.html langsung ke target_page.html menggunakan perintah chcon --reference=/tmp/chcon_lab/index.html /tmp/chcon_lab/target_page.html.
Opsi --reference sangat efektif meminimalkan kekeliruan pengetikan karena mengambil acuan dari berkas yang telah terbukti beroperasi normal.
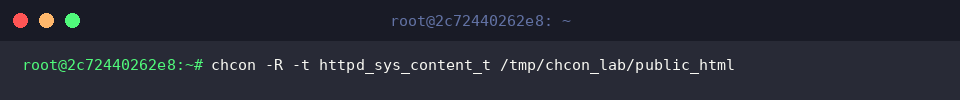
Saat menangani folder yang berisi banyak berkas turunan, jalankan chcon -R -t httpd_sys_content_t /tmp/chcon_lab/public_html untuk menetapkan tipe httpd_sys_content_t sekaligus ke seluruh isi direktori public_html.
Penambahan flag -R memastikan seluruh struktur subdirektori di bawahnya mewarisi atribut konteks secara otomatis.
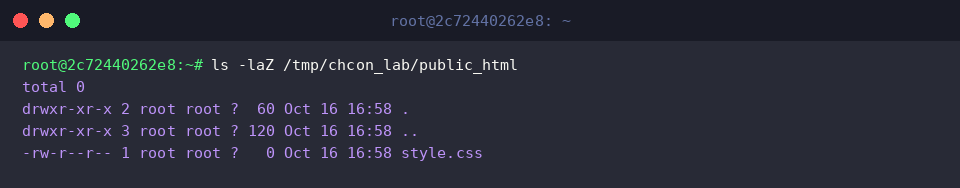
Jalankan perintah ls -laZ /tmp/chcon_lab/public_html guna meninjau secara rinci konteks keamanan seluruh elemen dalam direktori tersebut.
Tanda ? pada baris luaran kembali menegaskan bahwa fitur pelabelan SELinux sedang dalam keadaan nonaktif pada sistem operasi ini.
Batasan Operasional dan Aspek Krusial Penggunaan chcon
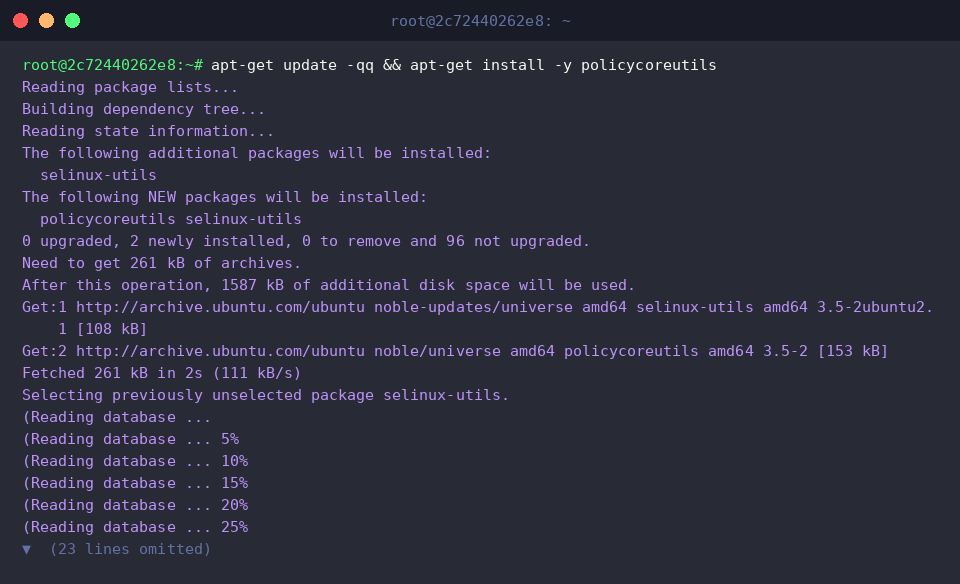
Untuk mensimulasikan pemulihan konteks keamanan ke setelan kebijakan bawaan, pasang paket restorecon melalui perintah apt-get update -qq && apt-get install -y policycoreutils.
Sediakan dokumen pengujian baru guna menganalisis perilaku reset label dengan memasukkan perintah touch /tmp/chcon_lab/warning_test.txt.
Ubah tipe konteks keamanan berkas tersebut secara manual menjadi tmp_t lewat instruksi chcon -t tmp_t /tmp/chcon_lab/warning_test.txt.
Harap dipahami bahwa manipulasi melalui chcon hanya bersifat sementara dan sama sekali tidak didaftarkan ke dalam basis data kebijakan SELinux permanen.
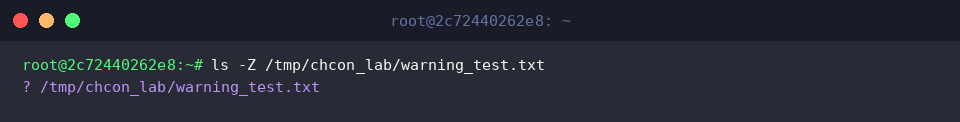
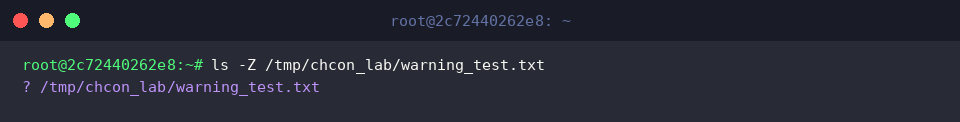
Ketikkan ls -Z /tmp/chcon_lab/warning_test.txt untuk memastikan apakah modifikasi label telah terpasang pada berkas.
Karakter ? menandakan bahwa mekanisme SELinux nonaktif, sehingga perubahan atribut keamanan tidak dicatat ke dalam metadata file system.
Coba kembalikan label keamanan berkas ke aturan baku sistem dengan mengeksekusi restorecon -v /tmp/chcon_lab/warning_test.txt.
Nilai yang disetel menggunakan chcon akan langsung tertimpa dan kembali ke konfigurasi awal saat restorecon dijalankan atau ketika proses filesystem autorelabel terjadi pasca-reboot. Oleh karena itu, jika Anda menghendaki penetapan label yang permanen, gunakan perintah semanage fcontext.
Lakukan verifikasi akhir pasca-eksekusi pemulihan dengan mengetikkan ls -Z /tmp/chcon_lab/warning_test.txt.
Hasil luaran dengan tanda ? tetap menandakan kondisi operasional SELinux yang berstatus Disabled pada sistem saat ini.
Demikian pembahasan komprehensif mengenai teknik penggunaan perintah chcon Linux dalam mengelola Security Context SELinux beserta catatan pentingnya.
Karena utilitas ini dirancang untuk kebutuhan temporer, pastikan Anda memahami perbedaannya dengan kebijakan permanen agar stabilitas dan keamanan server tetap terjaga dengan baik.