


Gambaran Umum
Mengelola kredensial untuk banyak grup sekaligus di lingkungan server Linux sering kali menjadi pekerjaan yang membosankan jika dikerjakan manual satu per satu. Kehadiran utilitas chgpasswd menjadi solusi efektif guna memangkas durasi administrasi sistem melalui eksekusi berkas atau input standar (stdin). Ulasan ini membahas alur kerja chgpasswd, mulai dari pembaruan kata sandi grup berbasis batch, konfigurasi standar kriptografi, hingga demonstrasi implementasinya langsung pada terminal Ubuntu.
Persiapan Lingkungan dan Pembuatan Grup Uji Coba
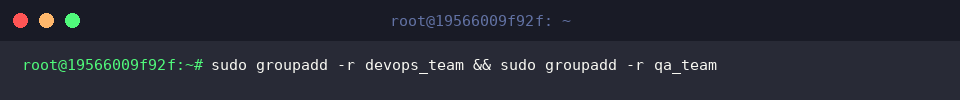
Langkah pertama dimulai dengan menyiapkan dua grup sistem baru yang akan menjadi target latihan konfigurasi menggunakan kombinasi perintah sudo groupadd -r devops_team && sudo groupadd -r qa_team.
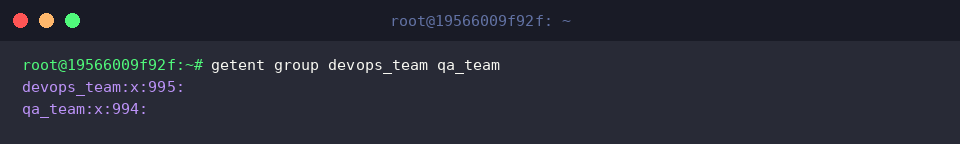
Guna memastikan kedua grup tersebut (devops_team dan qa_team) sudah terdaftar ke dalam basis data grup sistem, jalankan instruksi getent group devops_team qa_team.
Keluaran pada layar terminal akan menampilkan nama grup beserta nomor GID unik yang telah dialokasikan oleh sistem.
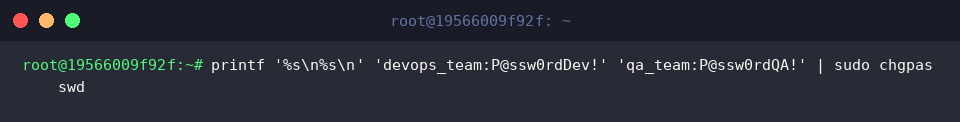
Mekanisme Dasar chgpasswd untuk Pembaruan Sandi Massal
Kredensial baru disusun dalam format nama_grup:kata_sandi, lalu dialirkan langsung melalui pipa (pipe) menuju standar input sudo chgpasswd dengan bantuan printf.
Apabila baris perintah selesai diproses tanpa memunculkan pesan peringatan, berarti kata sandi untuk setiap grup target telah sukses diperbarui secara simultan.
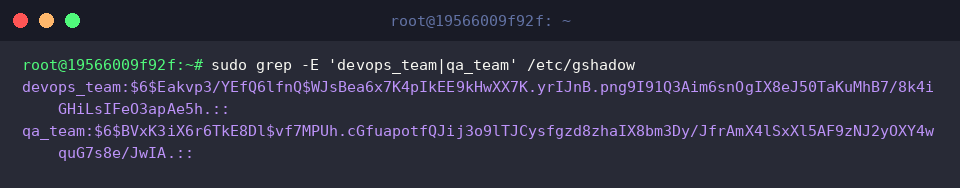
Validasi pembaruan sandi dapat ditinjau langsung pada berkas /etc/gshadow, tempat penyimpanan hash keamanan grup Linux, melalui perintah sudo grep -E 'devops_team|qa_team' /etc/gshadow.
Entri untuk devops_team serta qa_team kini memuat string hash terenkripsi pada kolom kata sandi, menandakan perubahan telah aktif.
Menerapkan Standar Enkripsi SHA-512 via Opsi (-c)
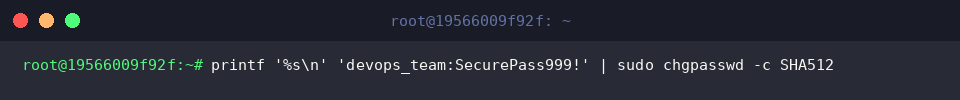
Tingkat proteksi kata sandi dapat ditingkatkan secara eksplisit dengan menyematkan parameter -c SHA512 ke dalam pemanggilan chgpasswd, seperti dicontohkan lewat sintaks printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
Berakhirnya perintah tanpa output galat menandakan proses enkripsi ulang berbasis algoritma SHA-512 telah sukses diaplikasikan pada grup devops_team.
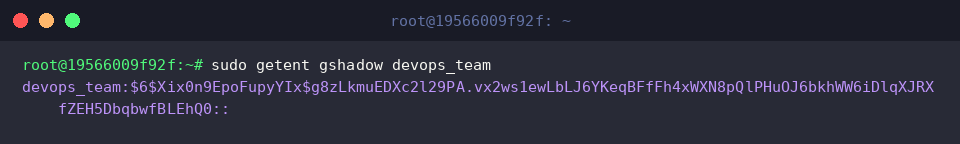
Kesesuaian algoritma pengacakan tersebut dapat diteliti lebih rinci dengan mengeksekusi sudo getent gshadow devops_team.
Struktur hash pada kolom sandi diawali oleh identifier $6$, yang merupakan penanda standar bagi penggunaan algoritma kriptografi SHA-512 di sistem operasi Linux.
Automasi Input Melalui Redireksi Berkas dan Pembersihan Sistem
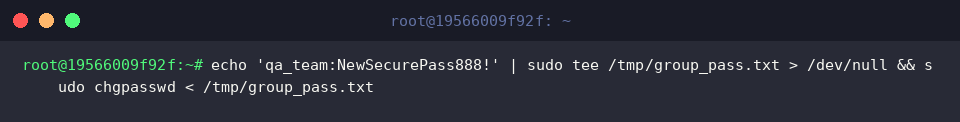
Pada skenario automasi yang lebih masif, sekumpulan kredensial umumnya disimpan ke dalam berkas teks sementara, kemudian disalurkan ke chgpasswd memanfaatkan operator pengalihan input (<). Jalankan skrip echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
Eksekusi yang berjalan mulus tanpa interupsi menandakan entri di dalam berkas teks tersebut telah diserap dan diterapkan ke konfigurasi sistem.
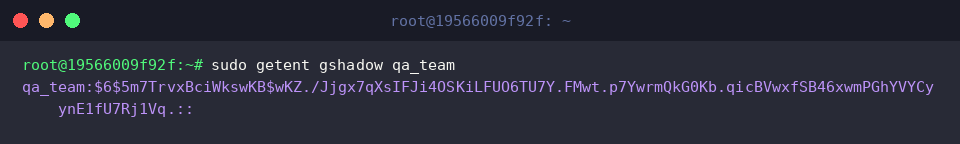
Lakukan konfirmasi terakhir terhadap perubahan kredensial kelompok qa_team dengan menjalankan sudo getent gshadow qa_team.
Baris informasi yang tampil memperlihatkan nilai hash terkini yang mengonfirmasi bahwa pengalihan data dari berkas berjalan sempurna.
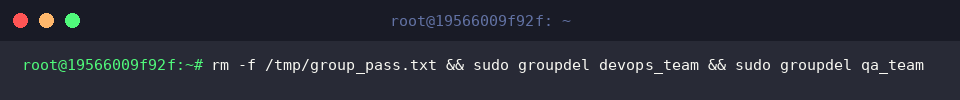
Setelah seluruh rangkaian pengujian selesai, bersihkan lingkungan sistem dari artefak pengujian dengan mengeksekusi rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
Prompt terminal yang kembali aktif tanpa peringatan menandakan berkas kredensial sementara serta kedua grup eksperimen telah dihapus seutuhnya.
Melalui pemanfaatan perintah chgpasswd, administrator Ubuntu memiliki instrumen yang sangat fleksibel dan bertenaga untuk menyederhanakan manajemen hak akses grup. Mekanisme berbasis pemrosesan batch ini sangat cocok dipadukan ke dalam skrip orkestrasi server maupun pipeline automasi infrastruktur modern.