


Pengantar Singkat
Mengelola kata sandi untuk banyak akun pengguna secara manual di Linux tentu memakan waktu dan rentan kesalahan. Panduan teknis ini mengupas tuntas efektivitas utilitas chpasswd dalam memperbarui kredensial akun dalam jumlah besar tanpa perlu interaksi manual via prompt. Kita akan mengeksplorasi integrasi standar input (stdin), eksekusi batch lewat file, hingga penerapan algoritma enkripsi modern di Ubuntu Server.
Prinsip Kerja chpasswd dan Konfigurasi Akun Tunggal
Langkah awal dimulai dengan menyiapkan satu akun uji coba pada sistem melalui eksekusi perintah pembuatan user berikut:
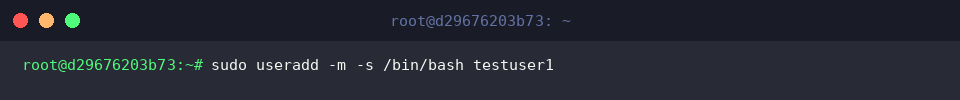
Berbeda dari utilitas passwd standar yang interaktif, chpasswd membaca pasangan username:password langsung dari standard input (stdin). Mekanisme ini sangat ideal dikombinasikan dengan pipa (pipe |) untuk menyuntikkan kredensial baru secara instan dalam skrip otomatisasi.
⚙️ [Parameter Pendukung yang Sering Dipakai]
-c : Menentukan algoritma hash tertentu untuk mengenkripsi password (misalnya DES, MD5, SHA256, atau SHA512).-e : Menginstruksikan sistem bahwa password masukan sudah berupa nilai hash terenkripsi (bukan teks polos).-m : Memaksa pemakaian metode hashing MD5 bila didukung sistem.-s : Menentukan jumlah putaran kalkulasi (rounds) pada algoritma SHA guna meningkatkan resistensi brute-force.-R : Menjalankan operasi password di dalam direktori chroot tertentu.
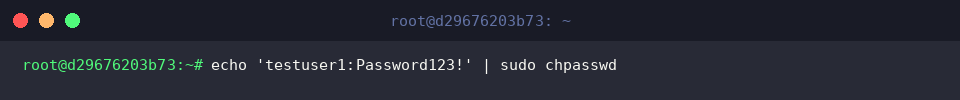
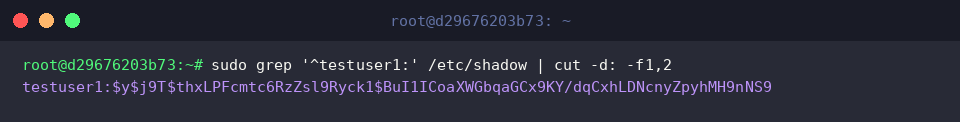
Untuk memvalidasi keberhasilan pembaruan, periksa baris kredensial milik testuser1 yang tersimpan pada berkas sensitif /etc/shadow. Seperti terlihat pada keluaran konsol, string sandi telah ditransformasikan secara aman menjadi hash kriptografi.
Pembaruan Massal Berbasis Daftar File Teks
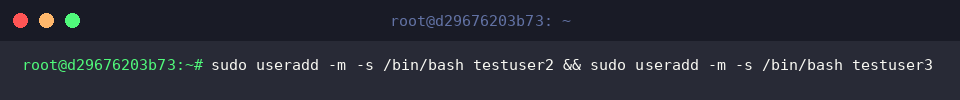
Skenario berikutnya mensimulasikan manajemen banyak pengguna sekaligus. Buat dua akun tambahan sekaligus dengan rangkaian perintah berikut:
Susun daftar akun berserta kata sandi barunya dalam format baris pengguna:katasandi, lalu arahkan ke dalam berkas user_passwords.txt:
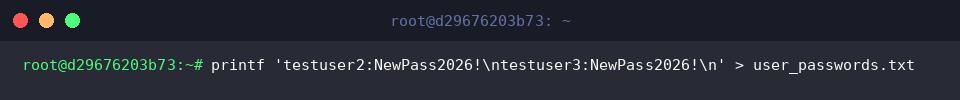
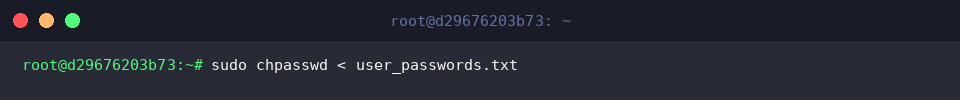
Gunakan operator pengalihan input (<) agar chpasswd memproses keseluruhan entri di dalam berkas teks tersebut secara serentak. Seluruh user diproses secara paralel di latar belakang tanpa jeda permintaan masukan interaktif:
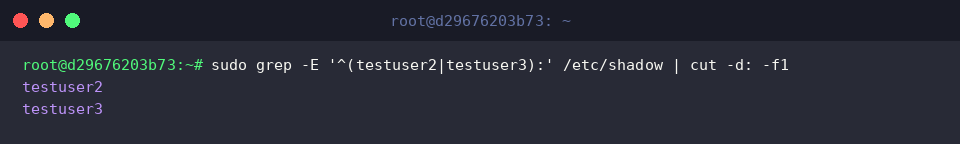
Pastikan status kedua akun tersebut telah diperbarui di /etc/shadow menggunakan ekspresi reguler. Hasil inspeksi menunjukkan entri testuser2 maupun testuser3 telah terisi dengan hash password baru yang valid:
Memilih Algoritma Enkripsi Khusus (-c) untuk Keamanan Ekstra
Bila standar kepatuhan sistem menuntut standar enkripsi tertentu, kita bisa menentukan algoritma hash secara eksplisit lewat parameter -c SHA512. Opsi ini memaksa sistem mengonversi kata sandi akun testuser1 menggunakan algoritma SHA-512 berkekuatan tinggi:
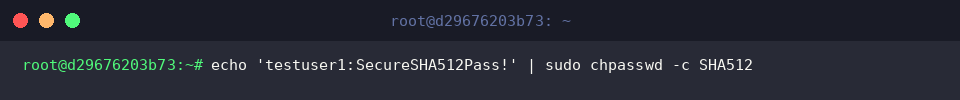
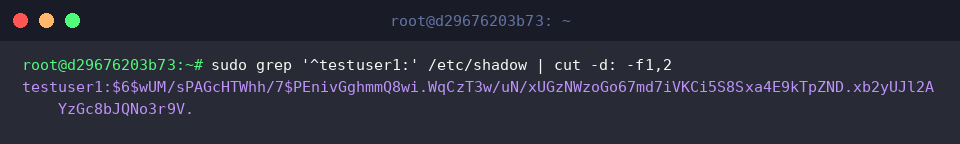
Inspeksi kembali record akun di /etc/shadow. Kehadiran prefiks $6$ di awal segmen sandi membuktikan bahwa algoritma SHA-512 telah diaktifkan dengan sempurna pada level kernel/sistem:
Membersihkan Lingkungan Uji Coba
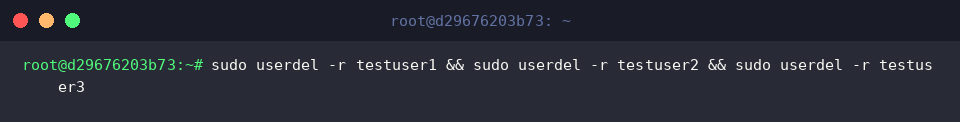
Setelah sesi pengujian selesai, bersihkan sistem dari akun-akun percobaan beserta seluruh isi direktori home masing-masing guna menjaga kerapian server:
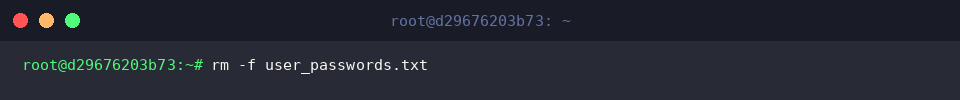
Hapus pula berkas teks yang menyimpan catatan kata sandi sementara agar informasi kredensial tidak tertinggal tanpa pengawasan:
Melalui perintah chpasswd, pengubahan kredensial pengguna Linux skala besar dapat diselesaikan secara ringkas, aman, dan tanpa hambatan interaktif. Pendekatan ini merupakan fondasi berharga dalam perancangan skrip deployment maupun otomasi tata kelola infrastruktur server berbasis Linux.