


Pengantar Singkat
Utilitas chroot pada ekosistem Linux berfungsi mengubah lokasi direktori root (/) dari sudut pandang proses tertentu secara dinamis. Tulisan ini membedah prinsip kerja fundamental di balik isolasi filesystem tersebut, mulai dari perakitan ruang sandbox berbasis BusyBox, pemanfaatan Live CD saat menangani insiden darurat sistem, hingga pengetatan direktori layanan SFTP guna membatasi ruang jelajah pengguna.
Mekanisme Dasar chroot dan Penerapan Sandbox Minimalis BusyBox
Langkah awal dalam merancang wadah isolasi mandiri tanpa ketergantungan pustaka bersama (shared library) adalah memasang paket biner statis menggunakan instruksi sudo apt-get update -qq && sudo apt-get install -y busybox-static.
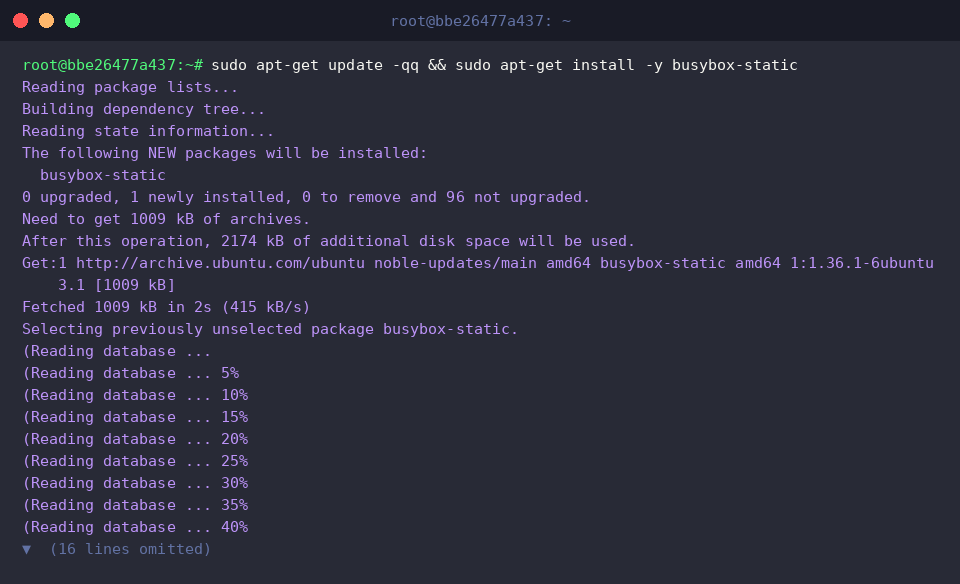
Setelah paket tersedia, struktur direktori kerja baru dipersiapkan melalui perintah sudo mkdir -p /opt/mini-jail/bin sebagai wadah eksekusi mandiri.
Supaya utilitas dasar shell dapat dijalankan dari dalam lingkungan terbatas, salin berkas biner BusyBox lewat instruksi sudo cp /bin/busybox /opt/mini-jail/bin/.
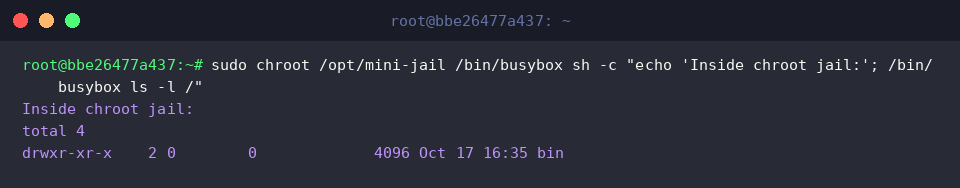
Secara teknis, perintah chroot membatasi visibilitas proses dengan mendefinisikan ulang titik awal filesystem ke direktori yang ditunjuk, sehingga proses di dalamnya kehilangan akses langsung ke hirarki filesystem induk.
Saat perintah dijalankan, sistem menganggap /opt/mini-jail sebagai direktori root utama, dan hanya berkas internal dalam lingkup tersebut yang dapat diakses serta didaftar secara terisolasi.
⚙️ [Opsi Utama]
--userspec=USER:GROUP : Menentukan identitas pengguna beserta grup yang bertugas mengeksekusi proses di dalam lingkungan terisolasi.--groups=G_LIST : Mendaftarkan grup tambahan bagi sesi kerja terisolasi dengan pemisah tanda koma.--skip-chdir : Mencegah perpindahan direktori kerja aktif ke root baru dan mempertahankan lokasi path pemanggilan semula.
Membangun Lingkungan Bash Terisolasi Bersama Dependensi Library
Berbeda dari biner statis, shell Bash standar memerlukan kerangka direktori pustaka bersama. Buat fondasi foldernya terlebih dahulu via sudo mkdir -p /opt/bash-jail/{bin,lib,lib64}.
Salin biner Bash serta perkakas navigasi berkas ke direktori bin terisolasi dengan menjalankan sudo cp /bin/bash /bin/ls /opt/bash-jail/bin/.
Mengingat kedua perkakas tersebut dikompilasi secara dinamis, seluruh dependensi pustaka bersama harus dipindahkan ke direktori tujuan menggunakan perintah sudo cp -a /lib/x86_64-linux-gnu /opt/bash-jail/lib/.
Lengkapi pula loader dinamis dan pustaka esensial arsitektur 64-bit ke folder target lewat perintah sudo cp -a /lib64/* /opt/bash-jail/lib64/.
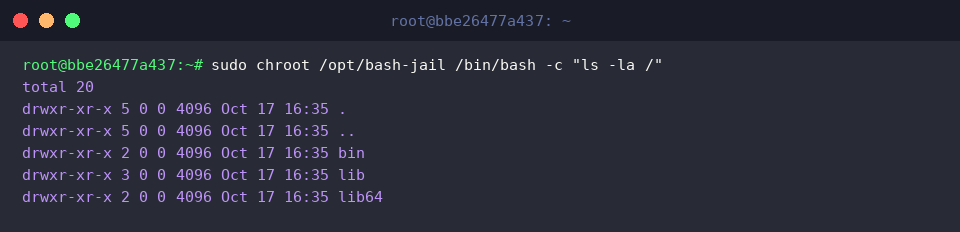
Uji kesiapan lingkungan tersebut dengan mengeksekusi sudo chroot /opt/bash-jail /bin/bash -c "ls -la /".
Hasil keluaran memperlihatkan bahwa ruang kerja hanya mengenali direktori bin, lib, dan lib64 sebagai basis root (/), membuktikan bahwa shell mandiri dengan kelengkapan dependensi dinamis berhasil beroperasi tanpa mengekspos sistem berkas host.
Operasi Bind Mount Virtual Filesystem dan chroot untuk Pemulihan Sistem
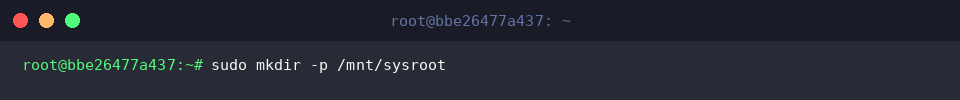
Ketika hendak memperbaiki sistem yang gagal booting dari media Live CD/USB, siapkan titik kait partisi terlebih dahulu melalui sudo mkdir -p /mnt/sysroot.
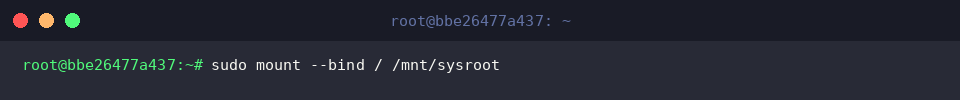
Tautkan partisi sistem target ke direktori yang baru disiapkan dengan perintah sudo mount --bind / /mnt/sysroot.
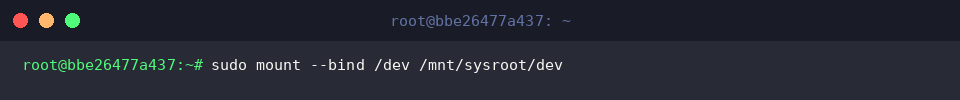
Agar utilitas perbaikan mengenali perangkat keras, partisi disk, dan periferal, direktori node perangkat ditautkan memakai sudo mount --bind /dev /mnt/sysroot/dev.
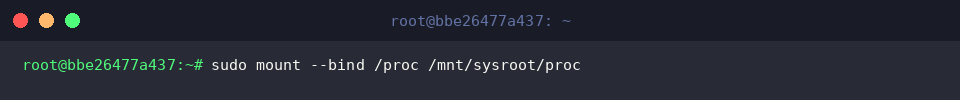
Sediakan akses ke informasi proses serta parameter kernel yang sedang aktif dengan menautkan filesystem virtual lewat sudo mount --bind /proc /mnt/sysroot/proc.
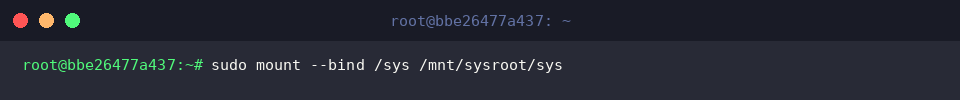
Hubungkan pula subsistem pengendali hardware dan konfigurasi driver kernel ke target perbaikan via sudo mount --bind /sys /mnt/sysroot/sys.
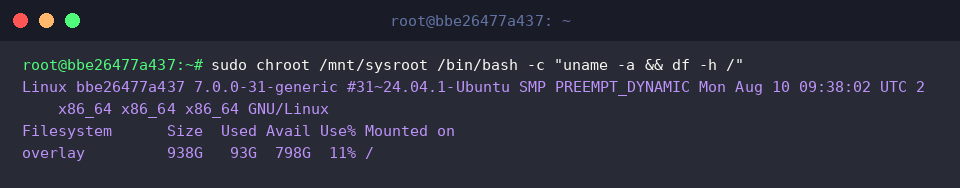
Jalankan perintah sudo chroot /mnt/sysroot /bin/bash -c "uname -a && df -h /" guna memverifikasi integrasi kernel dan alokasi ruang penyimpanan di dalam ruang chroot.
Status keluaran yang valid menunjukkan bahwa sistem target telah sepenuhnya siap menerima tindakan administratif, seperti pembaruan paket bermasalah maupun kompilasi ulang bootloader GRUB.
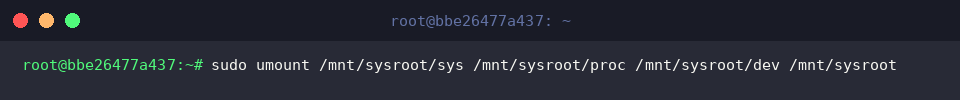
Bila prosedur pemulihan telah tuntas, lepaskan seluruh filesystem virtual secara berurutan mulai dari level terdalam hingga titik kait utama demi mencegah anomali data: sudo umount /mnt/sysroot/sys /mnt/sysroot/proc /mnt/sysroot/dev /mnt/sysroot.
Penguatan Keamanan Melalui Konfigurasi Hak Akses chroot Khusus SFTP
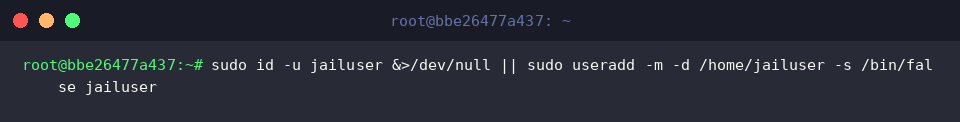
Untuk kebutuhan transfer berkas yang aman tanpa memberikan hak akses shell interaktif, buat pengguna khusus melalui sintaks sudo id -u jailuser &>/dev/null || sudo useradd -m -d /home/jailuser -s /bin/false jailuser.
Sediakan area kerja tempat pengguna menaruh data dengan mengeksekusi sudo mkdir -p /home/jailuser/uploads.
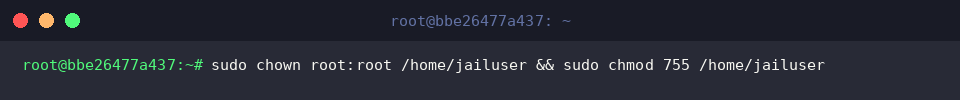
Demi mematuhi standar keamanan OpenSSH agar pengguna tidak dapat meloloskan diri dari penjara direktori (chroot escape), kepemilikan folder root isolasi wajib diserahkan ke root dengan izin akses 755 via sudo chown root:root /home/jailuser && sudo chmod 755 /home/jailuser.
Tetapkan hak pengelolaan folder unggahan kepada akun pengguna melalui sudo chown jailuser:jailuser /home/jailuser/uploads agar operasi tulis dapat berjalan normal.
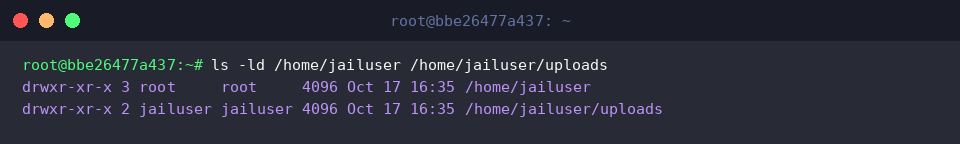
Validasi seluruh struktur perizinan di atas dengan menjalankan ls -ld /home/jailuser /home/jailuser/uploads.
Output mengonfirmasi bahwa direktori induk dilindungi oleh kepemilikan root:root berizin drwxr-xr-x, sementara folder uploads berada di bawah kepemilikan jailuser:jailuser, memastikan aturan isolasi SFTP berjalan kokoh dan aman.
Teknik isolasi direktori menggunakan chroot di Ubuntu terbukti sangat fleksibel, baik untuk merancang lingkungan pengujian mandiri maupun menangani situasi kritis saat memulihkan sistem operasi. Terapkan pendekatan praktis ini pada alur kerja administrasi server Anda sesuai kebutuhan operasional lapangan.