


Ringkasan Singkat
Keamanan infrastruktur Linux sangat bergantung pada visibilitas port dan service yang terekspos ke jaringan. Artikel teknis ini mengupas tuntas implementasi nmap di sistem operasi Ubuntu—mulai dari instalasi paket, eksekusi pemindaian port lokal, hingga pembacaan output diagnostik secara akurat untuk memetakan celah koneksi.
Memasang nmap dan Menyiapkan Lingkungan Uji Lokal
Langkah awal audit jaringan dimulai dengan memperbarui indeks repositori serta memasang utilitas nmap dan runtime python3. Jalankan perintah gabungan apt-get update -qq && apt-get install -y nmap python3 untuk menyelesaikannya secara otomatis.
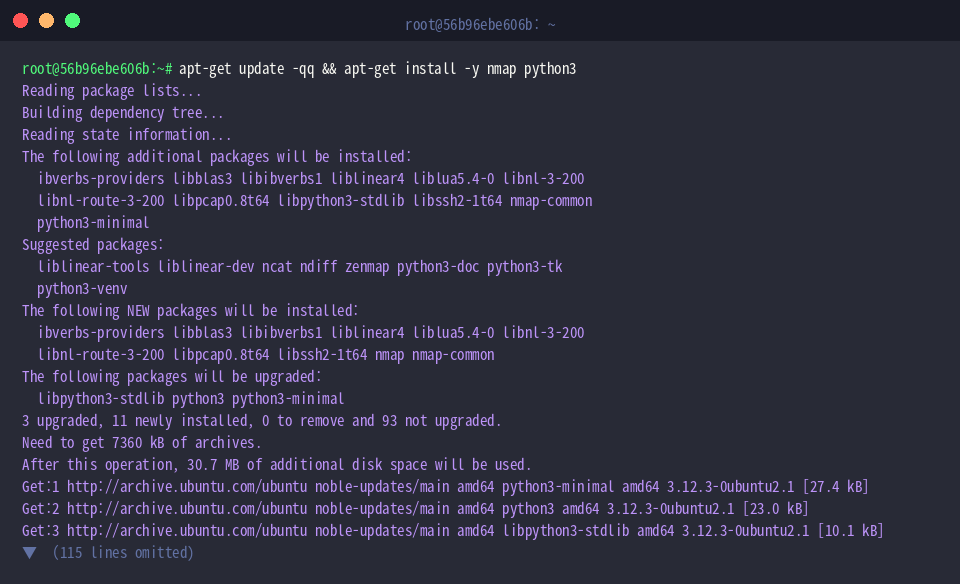
Dalam arsitektur sistem Linux, nmap (Network Mapper) berfungsi sebagai perkakas esensial untuk audit kepatuhan sekuriti serta inventarisasi port aktif dan daemon sistem.
Gunakan parameter nmap --version guna memastikan instalasi berjalan sempurna serta memeriksa pustaka pendukung yang disertakan.
⚙️ [Opsi dan Flag Penting]
-p : Mengisolasi audit pada nomor port atau rentang numerik tertentu.-sS : Meluncurkan TCP SYN scan (metode siluman/half-open) tanpa menuntaskan koneksi penuh.-sT : Membangun koneksi TCP lengkap lewat mekanisme standar 3-way handshake.-sU : Memeriksa keterbukaan port berbasis protokol UDP.-sV : Menginterogasi port terbuka untuk mengidentifikasi aplikasi layanan beserta nomor versinya secara mendalam.-O : Menganalisis fingerprint stack jaringan guna mendeteksi jenis sistem operasi target.-A : Mengaktifkan audit komprehensif yang memadukan deteksi OS, versi aplikasi, skrip NSE, dan traceroute.-v : Meningkatkan tingkat rincian log (verbosity) secara langsung pada layar terminal.
Untuk merealisasikan skenario uji coba yang realistis tanpa melibatkan host eksternal, kita bangkitkan web server tiruan di port 8080 pada latar belakang (background) via instruksi python3 -m http.server 8080 > /dev/null 2>&1 &.
Berikan jeda singkat sebesar satu detik memakai perintah sleep 1 agar soket jaringan kernel berhasil mengikat (bind) service tersebut ke port target sebelum pengujian dimulai.
Menjalankan Pemindaian Dasar dan Memeriksa Status Host
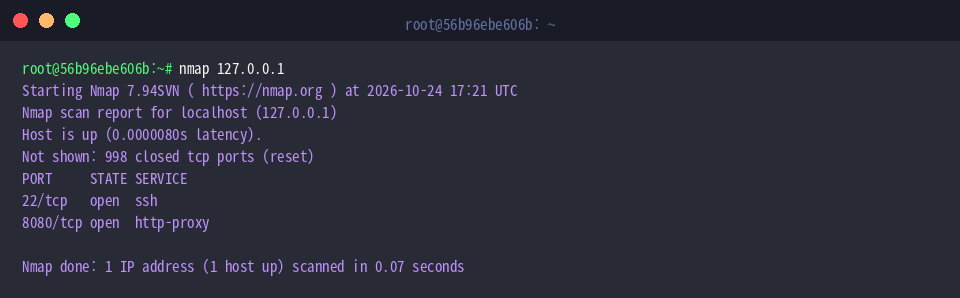
Audit awal terhadap loopback interface dapat dipicu lewat perintah sederhana nmap 127.0.0.1.
Tanpa parameter tambahan, perkakas ini memindai 1.000 port TCP paling umum secara default. Dari hasil eksekusi ini, port administratif 22 (SSH) dan port HTTP 8080 yang baru saja diaktifkan akan langsung terdeteksi.
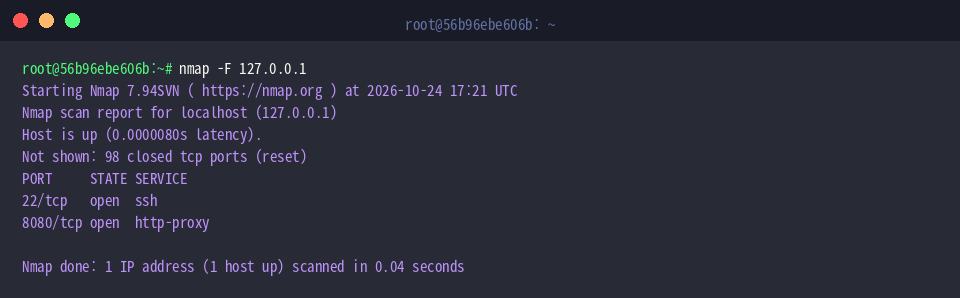
Ketika kecepatan menjadi prioritas dalam memetakan infrastruktur, pangkas cakupan pemindaian menjadi 100 port terpopuler menggunakan opsi fast scan: nmap -F 127.0.0.1.
Flag -F ini memangkas overhead komunikasi jaringan secara drastis, menyajikan ringkasan instan mengenai servis vital yang sedang online.
Menargetkan Port Tertentu dan Mendeteksi Versi Layanan
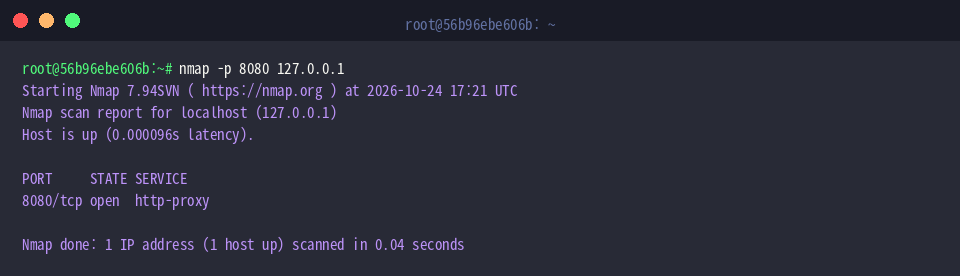
Alih-alih menyisir banyak port, kita dapat memfokuskan investigasi pada endpoint spesifik via sintaks nmap -p 8080 127.0.0.1.
Pendekatan ini memangkas derau data dan langsung mengonfirmasi apakah port 8080 berstatus aktif (open).
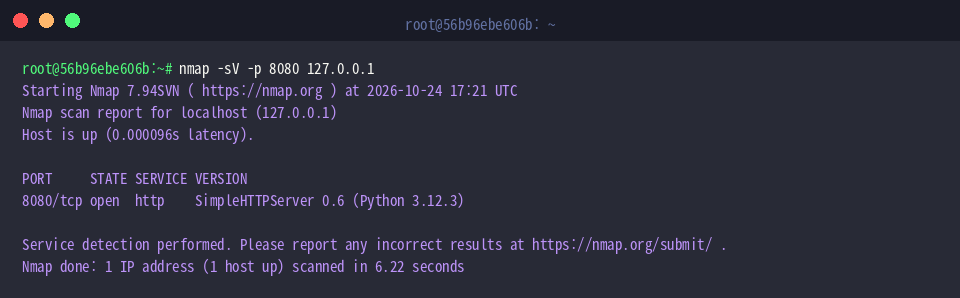
Mengetahui status keterbukaan port sering kali belum cukup memadai bagi praktisi keamanan. Untuk menggali identitas daemon di balik port tersebut, eksekusi perintah nmap -sV -p 8080 127.0.0.1.
Kombinasi flag -sV membongkar payload banner dan memastikan bahwa port 8080 dijalankan oleh modul Python (SimpleHTTPServer 0.6, Python 3.12.3).
Menyimpan Laporan Hasil Audit dan Membersihkan Proses
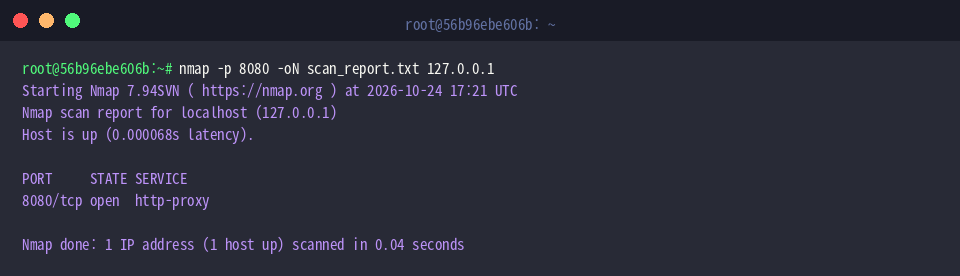
Dokumentasi hasil audit dapat dialihkan langsung ke berkas teks standar melalui flag -oN dengan menjalankan nmap -p 8080 -oN scan_report.txt 127.0.0.1.
Format output normal (scan_report.txt) ini sangat ideal untuk diarsipkan sebagai bukti rekam jejak sistem maupun bahan pelaporan berkala tim audit keamanan.
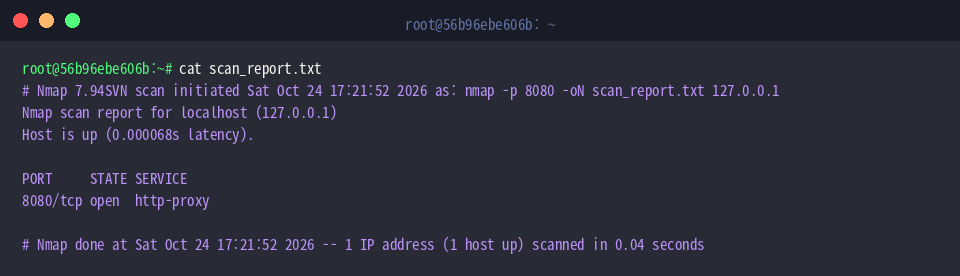
Untuk memastikan berkas log terisi secara valid, baca konten dokumen tersebut menggunakan utilitas cat scan_report.txt.
Seluruh metadata audit—mulai dari timestamp pengujian, flag konfigurasi yang diterapkan, hingga rincian port 8080—tersusun rapi dalam struktur teks yang mudah dipelajari kembali.
Setelah seluruh rangkaian pengujian selesai, hentikan background process server Python agar sumber daya sistem kembali bersih dengan mengeksekusi pkill -f 'http.server 8080'.
Pemahaman komprehensif mengenai pengoperasian nmap di Ubuntu merupakan modal fundamental bagi setiap administrator sistem dan insinyur keamanan.
Terapkan opsi-opsi pemindaian ini secara berkala untuk mengidentifikasi port yang tidak diperlukan dan memperkokoh pertahanan server Linux Anda.