


概要
Linuxサーバーの日常的な運用管理に欠かせない基本ツール「sudo」。本記事では、特権昇格の基本メカニズムをはじめ、実務で頻繁に活用される便利なオプション群、シェルリダイレクトに起因する権限エラーの回避策、さらにはvisudoによる安全な設定検証まで、システム管理者が押さえておくべきセキュリティ上の重要ポイントを体系的に解説します。
sudoの動作原理と実行権限ステータスの確認
カレントシェルにおけるユーザー識別子(UID)を確認するため、id -u コマンドを実行します。
画面に出力される 0 という数値は、最高管理者であるrootアカウントの固有UIDを示しています。
sudo は、一般ユーザーのアカウントから一時的にスーパーユーザー(root)の特権を借用して処理を実行するための仕組みです。sudo id -u を実行すると、対象プロセスがroot権限で立ち上がり、UID 0 が正しく返されることが確認できます。
⚙️ [主要オプション一覧]
-l : 現在のアカウントに許可されている特権コマンドの一覧やセキュリティ設定(Defaults)を照会します。-i : 環境変数を含め、rootユーザーのログインシェル環境へ完全に切り替えて処理を実行します。-s : 現在の環境変数を保持したまま、指定されたシェル(またはデフォルトシェル)をroot特権で起動します。-u : root以外の特定システムアカウントを指定し、その権限でコマンドを実行します。-k : メモリ上に保持されたsudoの認証チケット(キャッシュ)を即座に破棄し、次回実行時のパスワード再入力を義務付けます。
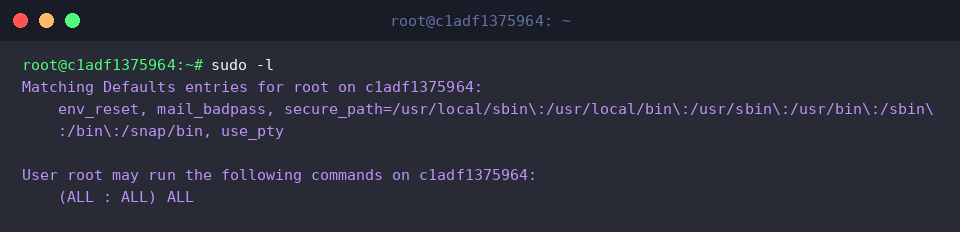
自身のアカウントに割り当てられている委任権限やポリシー設定を確認したい場合は、sudo -l を活用します。
実行結果に (ALL : ALL) ALL と記載されていれば、ホスト上のすべてのコマンドをあらゆるユーザー権限で実行できる包括的なアクセス権が付与されていることが分かります。
実務で重宝するsudoオプション(環境変数の引き継ぎと別ユーザーでの代理実行)
sudo -i whoami コマンドを実行し、rootユーザーのログインセッション環境へ切り替えた状態で実行ユーザー名を確認します。
出力に root と表示されることから、-i オプションによってrootのホームディレクトリや専用の環境変数がすべて適用されたログインシェル上でコマンドが稼働していることが把握できます。
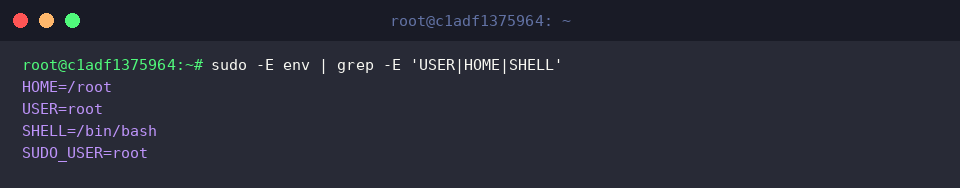
呼び出し元ユーザーが設定した環境変数を破棄せず、そのまま特権環境へ引き継いで処理を行いたい場合は -E オプションを指定します。sudo -E env | grep -E 'USER|HOME|SHELL' を実行することで、指定したセッション変数がroot権限の実行コンテキストへ確実に伝搬されている様子が確認できます。
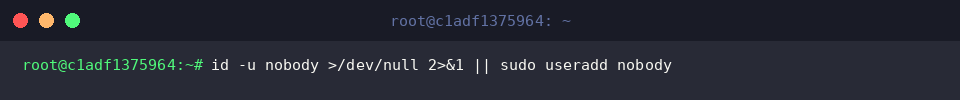
代理実行の検証を行う準備として、システム内に nobody アカウントが存在するかどうかを判定し、未作成の場合に自動生成する id -u nobody >/dev/null 2>&1 || sudo useradd nobody コマンドを実行します。
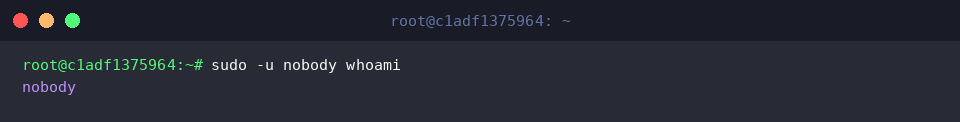
sudo -u nobody whoami コマンドは、-u オプションを利用してrootではなく nobody ユーザーの権限でプロセスを立ち上げます。
実行結果として nobody が返され、指定したサービスアカウント等の権限で安全にコマンドが実行されたことが確認できます。
初心者が直面しやすい落とし穴:リダイレクト時の権限不足とその回避テクニック
リダイレクト時のパーミッションエラーを検証するための隔離環境として、mkdir -p /tmp/sudo_test コマンドでテストディレクトリを生成します。
root権限でのみアクセス可能な保護ファイルを用意するため、sudo touch /tmp/sudo_test/secure.txt を実行して空ファイルを作成します。
一般ユーザーによる読み取りおよび書き込み操作を遮断し、所有者(root)のみにアクセスを限定するため、sudo chmod 600 /tmp/sudo_test/secure.txt を設定します。
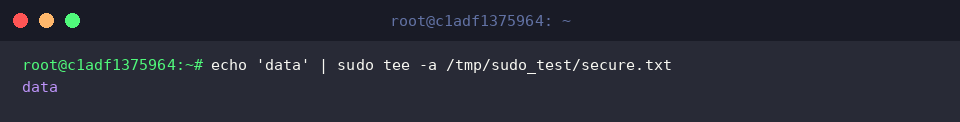
一般ユーザーのシェル環境でリダイレクト演算子(> や >>)を直接使うと、シェル自身が一般権限のままファイルを開こうとして権限不足エラーが発生します。この問題を回避するには、パイプラインと sudo tee -a コマンドを組み合わせるのが定石です。
標準出力に渡された文字列 data が端末にエコーされると同時に、管理者特権を持つteeプロセスによって保護ファイルの末尾へ安全に書き込まれます。
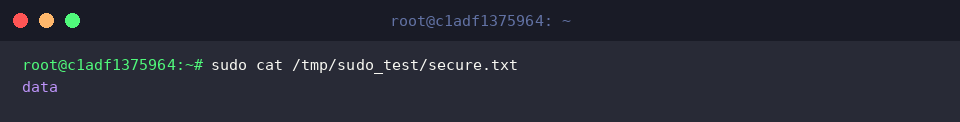
制限付きファイルにデータが正常に追記されたかを検証するため、管理者権限を付与して sudo cat /tmp/sudo_test/secure.txt を実行します。
先ほど送信した文字列 data がファイル内に正しく永続化されていることが確認できます。
一連の動作確認が完了したら、作業用に用意した一時ディレクトリとファイルを rm -rf /tmp/sudo_test コマンドで安全に削除・整理します。
認証キャッシュの即時無効化とvisudoによる構文バリデーション
sudo -v コマンドは、実際のコマンド処理を実行することなく、現在のセッションにおけるsudo認証チケットの有効期限を更新・検証します。
認証が維持されている状態であれば、余計な出力を伴わずにタイムアウトカウンターのみがリセットされます。
端末から離席する際など、保持されている認証セッションを直ちに終了させたい場合は sudo -k コマンドを実行します。
このコマンドを発行するとキャッシュされた認証情報が即座に破棄され、タイムアウト時間が残っていても次回の特権実行時にパスワードの再入力が求められます。
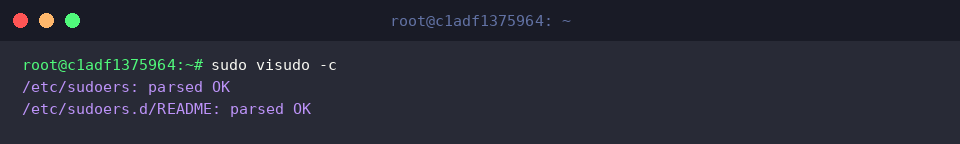
設定ファイルの誤記述による権限剥奪トラブルを未然に防ぐため、sudo visudo -c を実行して /etc/sudoers および関連設定ファイルの構文チェックを実施します。
検査対象の各ファイルに対して parsed OK と出力されれば、文法上のエラーが存在しないことが証明されます。
本記事では、Linux環境におけるsudoコマンドの重要オプション5選と、安全なシステム運用に欠かせないセキュリティ上の留意点を解説しました。
適切な権限委任と正しいコマンド運用を身につけ、堅牢で効率的なLinuxインフラ運用に役立ててください。