


はじめに:GPG環境の刷新とaddgnupghomeの役割
Linuxシステムにおいて暗号化や電子署名の基盤を担うGnuPGは、鍵束や信頼データベースを特定のホームディレクトリ配下で管理します。運用の見直しやディスク再編に伴い、これらの格納先を安全かつ規格に沿って新パスへ移管する際に重宝するのが addgnupghome ユーティリティです。本稿では、本コマンドの基本的な仕組みを解説しつつ、実際に検証環境を立ち上げてデータ移行からパーミッション調整までを一貫して行う手順を紹介します。
1. 動作環境のセットアップとaddgnupghomeの存在確認
GPG環境のマイグレーション作業を開始するにあたり、まずはベースとなる gnupg および署名検証ツール gpgv をシステムへ導入します。
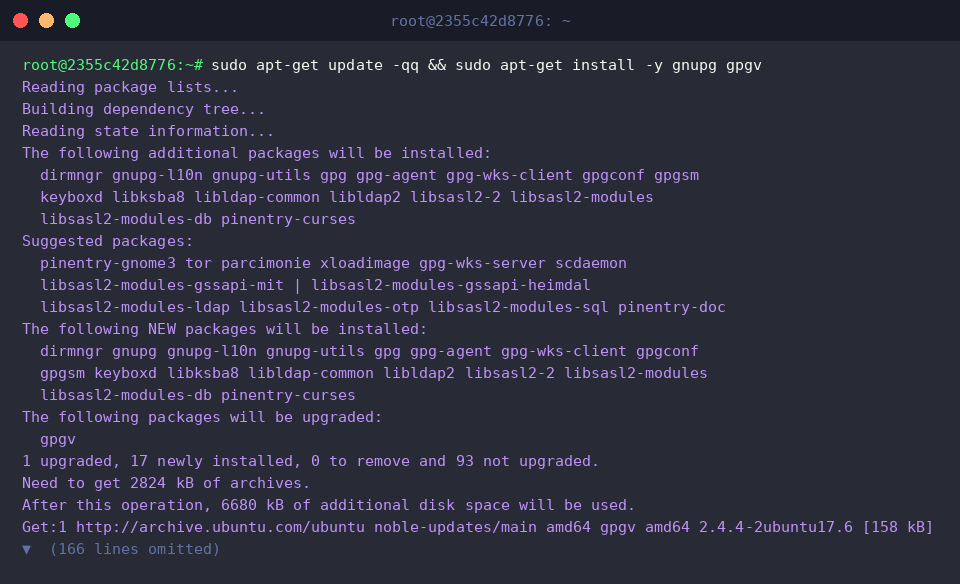
パッケージのセットアップが完了したら、which コマンドを叩いて管理者向けバイナリディレクトリ配下(/usr/sbin/addgnupghome)に実行ファイルが配置されているか確かめます。addgnupghome は、既存ユーザーアカウントや指定ディレクトリに対して標準的なGnuPGホームディレクトリ(~/.gnupg)の構成を展開・移行するための専用スクリプトです。
⚙️ [主な引数・設定項目]
account : GnuPGのホーム構造を初期化、または既存データを移行させる対象のアカウント名を指定します。
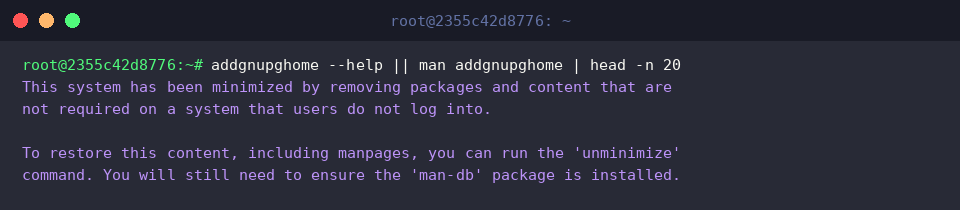
続いて、本ツールの引数仕様やドキュメントをチェックしてみます。
なお、クラウド向けなどの最小化構成(minimized)Ubuntu環境では容量削減のためmanドキュメントが初期状態では省かれている場合があり、その際は対応状況を示す案内メッセージがコンソールに返されます。
2. 検証用レガシーGPG環境の構築とテスト鍵の発行
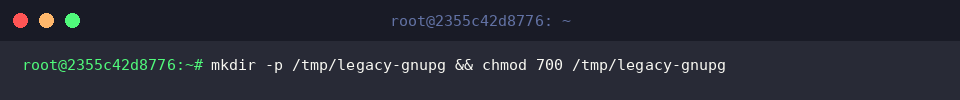
安全に移行実験を行えるよう、一時領域にレガシー環境を模したディレクトリを準備し、機密保護のためアクセス権限を所有者限定の 700 へ絞り込みます。
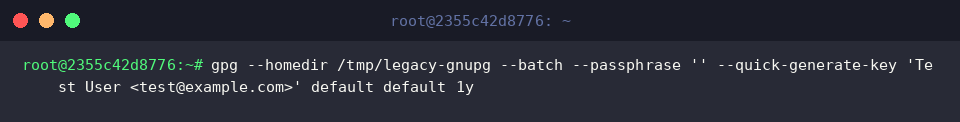
移行対象となるテスト用GPG鍵ペアを発行するため、gpg --quick-generate-key を実行します。
ここでは作業中断を防ぐバッチ指定(--batch --passphrase '')を用い、対象パス(--homedir /tmp/legacy-gnupg)配下に有効期限1年のテスト用マスター鍵を生成させます。
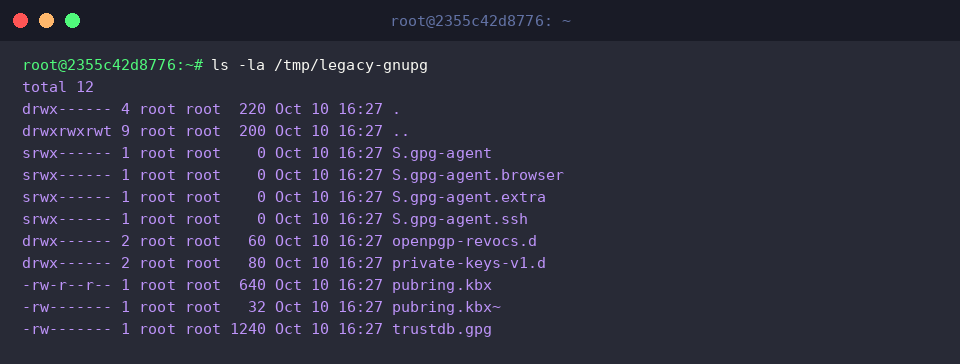
鍵の出力完了後、ls -la コマンドでディレクトリ内をリスト表示し、公開鍵リング(pubring.kbx)や信頼度DB(trustdb.gpg)、秘密鍵保管用の各種リソースが正常に書き出されているかチェックします。
3. addgnupghomeを用いた新ディレクトリへのデータ移行
移行先の受け皿となる新規ディレクトリを作成するため、mkdir -p /tmp/new-gnupg を実行します。
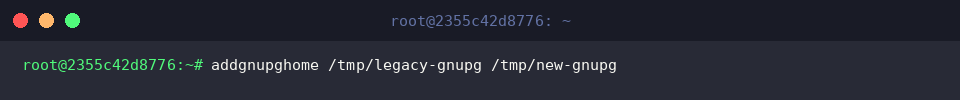
いよいよ addgnupghome を呼び出し、旧環境である /tmp/legacy-gnupg から新規パス /tmp/new-gnupg へGPG内部データ構造の移行処理を実行します。
コマンドが正常終了すれば、エラーを挟むことなく鍵束や設定情報がターゲット側へ適切に引き継がれます。
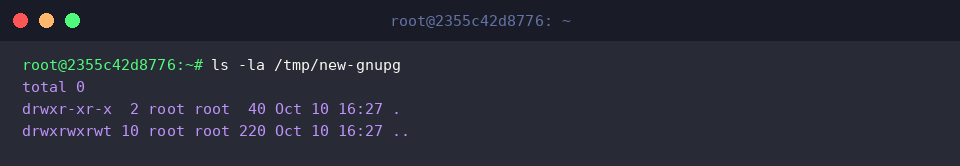
移行先ディレクトリの内容を確認するため、ls -la /tmp/new-gnupg を実行して状態を点検します。
出力された一覧から、旧環境と同等のファイル構造が新天地へしっかりと再現されていることが確認できます。
4. 移行データの整合性チェックと推奨パーミッション適用
新しいホームディレクトリのパスを明示的に指定したうえで、gpg --homedir /tmp/new-gnupg --list-keys を実行し、既存の鍵情報が正しくロードされるか検証します。
これで、移行後も公開鍵およびユーザーID情報が欠落なく認識されていることが証明されます。
GPGはパーミッションの緩い環境を検知すると警告を発するため、セキュリティのベストプラクティスに従いディレクトリを 700、配下の全ファイルを 600 に厳格化します。
秘密鍵の漏洩を防ぐとともに、所有者以外の読み書きを遮断して堅牢な権限設定を確立します。
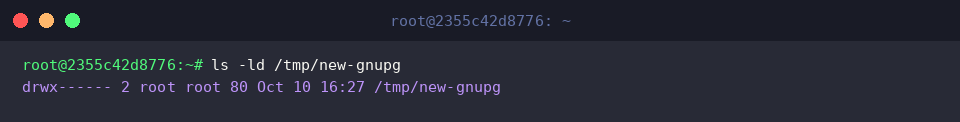
ls -ld コマンドでディレクトリ自身のアクセス権を照会し、属性値が drwx------(700)になっていることを最終確認します。
想定通りのセキュアなパーミッションが反映されていれば設定完了です。
一連の検証作業を終えたら、rm -rf /tmp/legacy-gnupg /tmp/new-gnupg を実行して検証用の一時データを一括破棄します。
テストで使用した痕跡を完全に一掃し、システムのストレージ状態を元通りに整えます。
以上、addgnupghome を利用してLinux環境内のGPGホームディレクトリを安全に移管する実践手順を解説しました。
本番環境での移行時にも、適切なアクセス権限の設定と整合性チェックを忘れずに行い、大切な暗号鍵資産をトラブルなく運用していきましょう。