


はじめに
OpenSSLを利用するシステム環境において、特定ディレクトリ内に配置された多数のSSL/TLS証明書を効率よく検索・照会するために欠かせないユーティリティが c_rehash です。手作業によるリンク管理の煩雑さや設定ミスを排除し、Webサーバーや各種セキュリティ機構における証明書ルックアップ処理を最適化する仕組みと、現場で役立つ具体的な運用手順をハンズオン形式で整理します。
基本概念の整理と環境構築
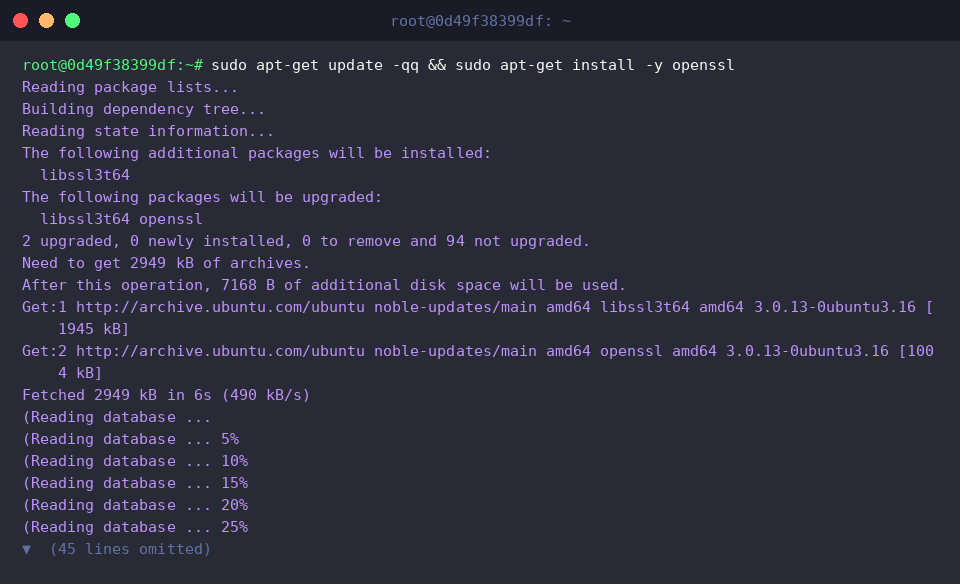
検証環境をセットアップするため、まずはAPTリポジトリのキャッシュを最新化し、必要な openssl パッケージをシステムへ導入します。
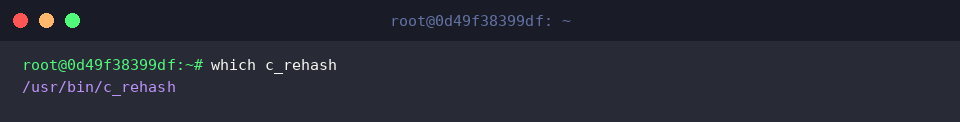
インストール完了後、実行バイナリが適切なディレクトリに配置されているかを which c_rehash コマンドで確認します。
c_rehash は、対象ディレクトリに含まれる証明書群を走査し、OpenSSLの検索仕様に合致したハッシュ値ベースのシンボリックリンクを一括生成する支援ツールです。
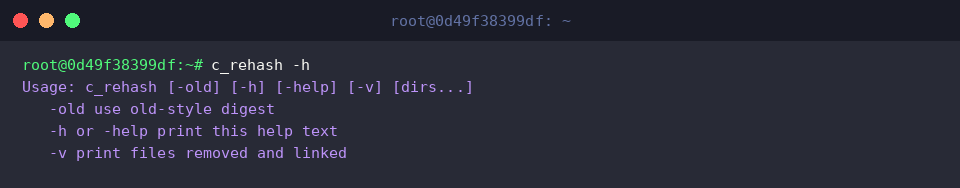
まずは -h フラグを付与してヘルプ画面を呼び出し、利用可能なオプション構成をチェックしておきましょう。
⚙️ [主要オプション一覧]
-h : コマンドの使用方法および利用可能なパラメータ一覧を端末に表示します。-v : シンボリックリンクの生成や古いリンクの破棄に関する詳細ログを出力します。-old : 過去のOpenSSLバージョンとの後方互換性を保つため、旧仕様のハッシュ計算ロジックを適用します。-n : ディレクトリ内にすでに存在するリンクの削除をスキップし、現状を維持したまま処理を進めます。
自己署名証明書の作成とハッシュリンクの生成手順
テスト用の証明書群を隔離して安全に管理するため、mkdir -p ~/ssl-test を実行して専用の作業ディレクトリを準備します。
続いて、シンボリックリンク生成のターゲットとなる自己署名(オレオレ)証明書と秘密鍵のペアを openssl req コマンドを使って発行します。
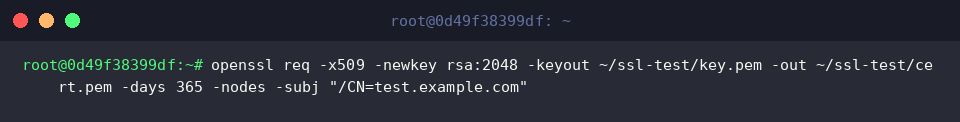
生成された公開証明書(cert.pem)および秘密鍵(key.pem)が所定の場所に揃っているかを ls -l ~/ssl-test で確かめます。
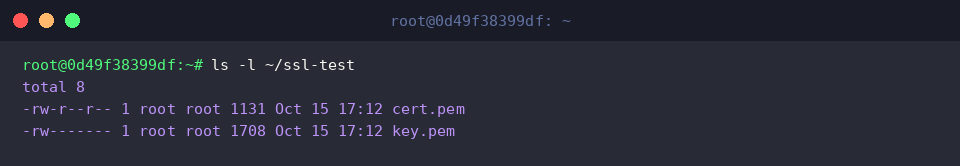
準備した ~/ssl-test ディレクトリを指定して c_rehash を実行し、証明書データに応じたハッシュリンクの自動生成処理を実行します。
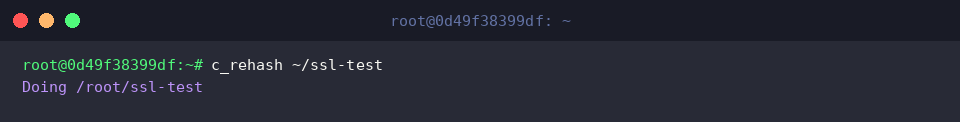
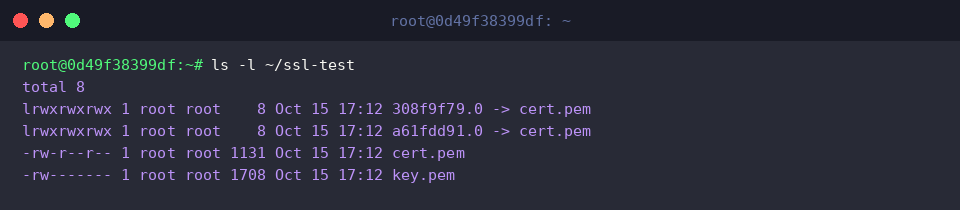
処理完了後、ふたたび ls -l ~/ssl-test でファイル一覧を確認すると、8桁のハッシュ文字列を冠したシンボリックリンクが実体ファイル(cert.pem)へ正しく向けられていることが分かります。
詳細ログ(-v)の確認とハッシュ値の検証
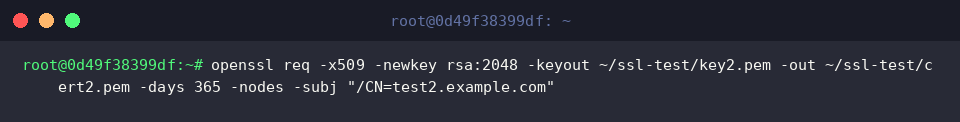
複数証明書が存在する運用シナリオを検証するため、openssl req コマンドを再度利用して2組目の自己署名証明書(cert2.pem)と秘密鍵(key2.pem)を追加します。
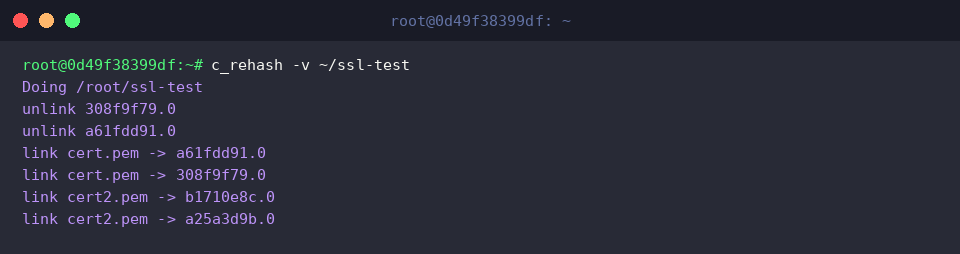
詳細出力を有効化する -v オプションを添えて c_rehash -v ~/ssl-test を実行します。
コンソールに出力されるトレース情報から、既存リンクの付け替え(unlink)と新たなリンクの登録(link)が内部で的確に行われ、新規追加した cert2.pem にも固有のハッシュリンクが割り当てられたことが視覚的に把握できます。
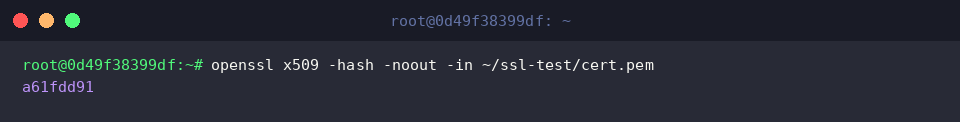
自動生成されたリンク名が証明書の実際のハッシュ値に基づいているかを確かめるため、openssl x509 -hash -noout -in ~/ssl-test/cert.pem を実行してハッシュ値を直接計算してみます。
コマンド出力として得られたハッシュ文字列(a61fdd91)が、先ほど作成されたリンクファイル名(a61fdd91.0)のプレフィックスと完全に合致していることが確認できます。
システム既定の証明書ストア確認と後片付け
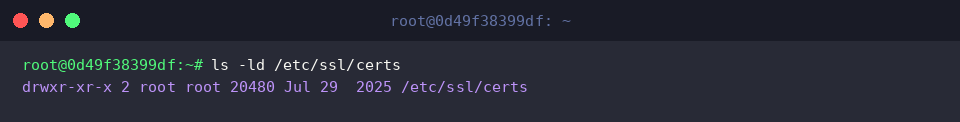
UbuntuにおいてOpenSSLや c_rehash が標準で監視するシステム共通の認証局(CA)ディレクトリの状態を ls -ld /etc/ssl/certs で確認します。
OS全体のトラストアンカーが格納されるこのディレクトリは、root 権限のもとでセキュアに保護されていることが分かります。
すべての動作確認が完了したら、今回の検証用として構築した一時ディレクトリとリンク群を rm -rf ~/ssl-test で一括消去し、システムを元の状態へ戻します。
ここまで、c_rehash コマンドを活用したOpenSSL証明書シンボリックリンクの自動化メカニズムと操作方法を解説しました。
手作業による参照リンクの不整合を防ぎ、信頼性の高い証明書管理基盤を運用する際の実務テクニックとしてぜひ活用してください。