


はじめに
Linuxシステム管理において、プロセスが認識するルートディレクトリを一時的に差し替える chroot は、シンプルながら極めて強力な基盤技術です。本稿では、軽量なサンドボックス空間のゼロからの構築をはじめ、Live環境を用いたシステムレスキュー時のバインドマウント手法、さらには安全なSFTP専用ストレージのアクセス制御設計に至るまで、現場で役立つ実践的なオペレーションを体系的に解説します。
chrootの基本概念とBusyBoxによるミニマムサンドボックスの立ち上げ
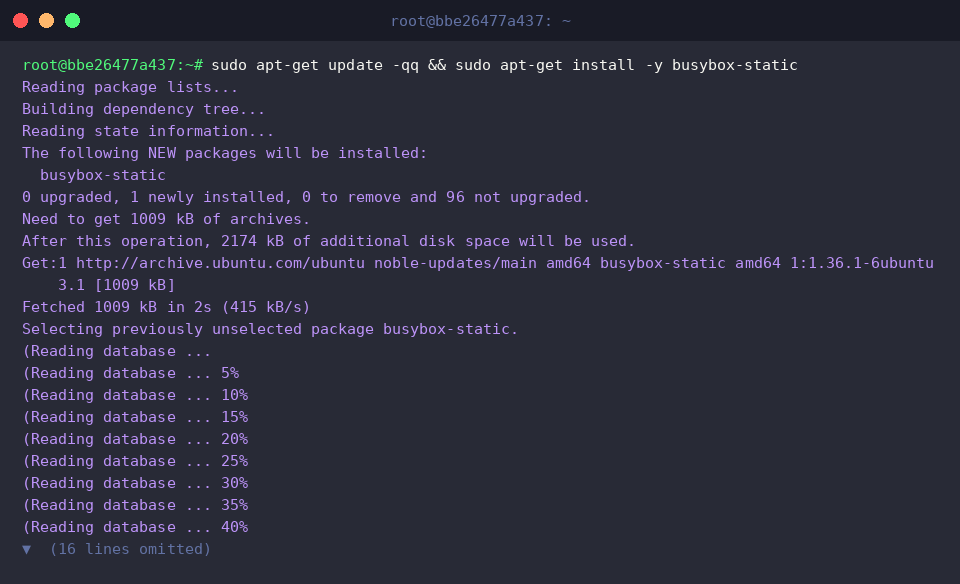
外部共有ライブラリの依存関係に縛られない自立した最小実行空間を用意するため、まず静的リンク版バイナリを含むパッケージを sudo apt-get update -qq && sudo apt-get install -y busybox-static でシステムへ導入します。
続いて、隔離空間の新たなルートディレクトリおよび実行ファイルを収容するツリーを準備するため、sudo mkdir -p /opt/mini-jail/bin を実行してディレクトリを作成します。
閉じられた環境内でシェルや基本ユーティリティを即座に利用できるように、sudo cp /bin/busybox /opt/mini-jail/bin/ を実行してバイナリを配置します。
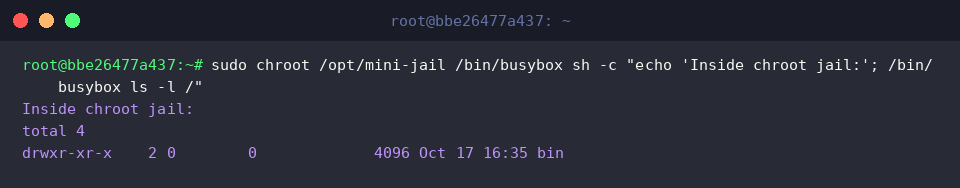
chroot コマンドは、指定プロセスに対してルートディレクトリ(/)の参照先を任意ツリーへ切り替えることで、ホスト本体のファイルシステムへの直接参照を遮断する仕組みを提供します。
以下のコマンドを実行すると、プロセス側からは /opt/mini-jail がルート(/)として認識され、ホストOSの領域から切り離された状態で隔離ディレクトリ内の構造のみがリストアップされる挙動を確認できます。
⚙️ [代表的な制御オプション]
--userspec=USER:GROUP : 隔離空間内でタスクを実行するユーザー名およびグループ名を明示的に指定します。--groups=G_LIST : 実行プロセスに付与する補助グループ群をカンマ区切りのリスト形式で定義します。--skip-chdir : ルート切り替え時にカレント作業ディレクトリの自動移動を抑止し、呼び出し元の作業パスを維持します。
共有ライブラリ依存関係を組み込んだ独立Bash実行空間の構築
動的リンク形式のBashシェルと標準コマンドを自前で運用するため、まず sudo mkdir -p /opt/bash-jail/{bin,lib,lib64} を実行し、バイナリ用およびライブラリ用の格納先パスを整備します。
隔離環境内でのシェル操作とファイル一覧取得を行えるように、ホストから sudo cp /bin/bash /bin/ls /opt/bash-jail/bin/ を実行して実行ファイルを複製します。
bash や ls の実行時に要求される各種共有ライブラリを供給するため、sudo cp -a /lib/x86_64-linux-gnu /opt/bash-jail/lib/ を実行してシステムライブラリ一式を同期します。
さらに64ビット環境の動的ローダーおよび基盤モジュールを欠損なく稼働させる目的で、sudo cp -a /lib64/* /opt/bash-jail/lib64/ を用いて必要なランタイム群を隔離先へ収容します。
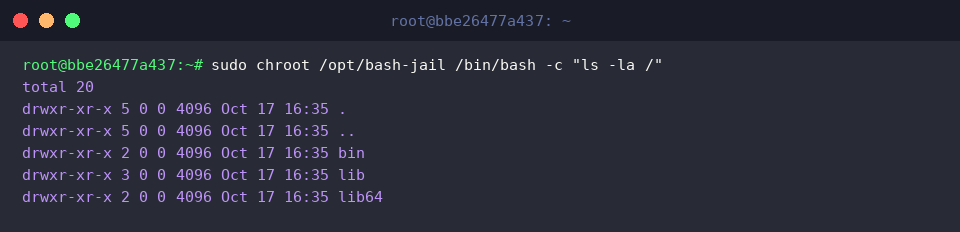
準備が完了した段階で sudo chroot /opt/bash-jail /bin/bash -c "ls -la /" を実行し、隔離環境下でBashを起動してルート直下のファイル一覧を出力します。
出力結果にはホスト側のファイルが一切現れず、あらかじめ手動で持ち込んだ bin、lib、lib64 のみが最上位パスとして認識されており、動的リンクバイナリを支えるライブラリ環境が完全な独立性を保って機能していることが実証されます。
システムレスキューに必須となる仮想ファイルシステムのバインドマウント
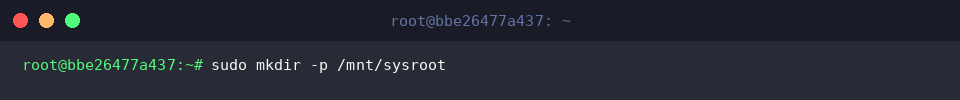
起動不能に陥ったOSの修復やメンテナンスを行う第一歩として、対象ディスクのマウント先となる sudo mkdir -p /mnt/sysroot を作成します。
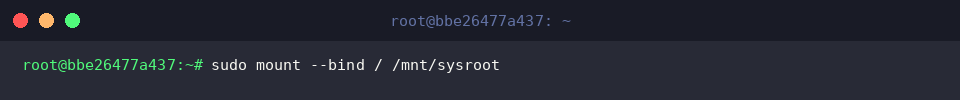
修復対象となるルートファイルシステムを作業用パスへ連結するため、sudo mount --bind / /mnt/sysroot を実行します。
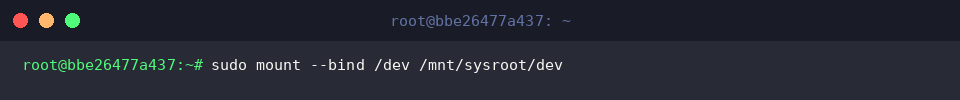
修復環境の内部からストレージデバイスやハードウェア機器へのアクセスパスを確保できるよう、ホスト側の /dev を sudo mount --bind /dev /mnt/sysroot/dev で連結します。
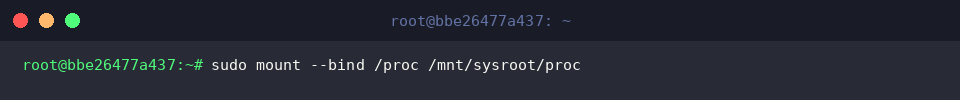
動作中プロセスの追跡やカーネル内部ステータスを参照する保守ユーティリティを機能させるため、/proc を sudo mount --bind /proc /mnt/sysroot/proc により共有します。
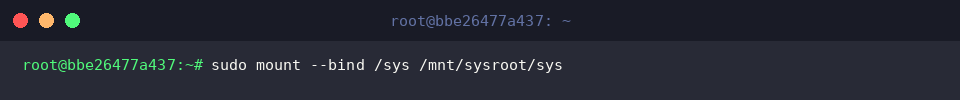
ドライバの認識情報やカーネルオブジェクトの管理インターフェースを隔離空間へ透過させるため、/sys を sudo mount --bind /sys /mnt/sysroot/sys でマウントします。
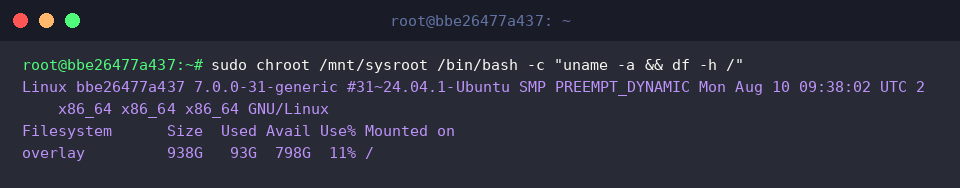
すべての基盤インターフェースが整ったら、sudo chroot /mnt/sysroot /bin/bash -c "uname -a && df -h /" を実行してカーネル情報とディスク使用量を検証します。
ホストカーネルとマウント先ファイルシステムが緊密に連携し、実質的なOSルートとして振る舞っていることが確認できれば、ブートローダーの再構成やパッケージ修復作業へ安全に着手可能です。
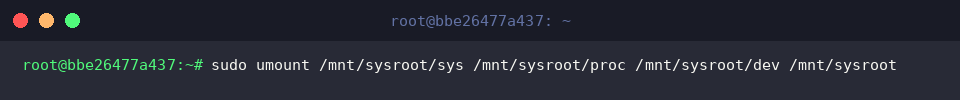
復旧作業の終了後は、ファイルシステムの破損やアンマウントのデッドロックを防ぐため、深層の仮想ファイルシステムから順次外側へ向けて sudo umount /mnt/sysroot/sys /mnt/sysroot/proc /mnt/sysroot/dev /mnt/sysroot で確実に切り離します。
セキュアなデータ転送を実現するSFTP専用chrootの権限設計
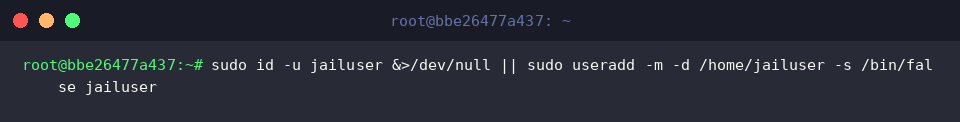
通常の対話型ターミナルログインを禁止し、ファイル転送操作のみに限定したセキュアアカウントを作成するため、sudo id -u jailuser &>/dev/null || sudo useradd -m -d /home/jailuser -s /bin/false jailuser を実行します。
外部ユーザーが実際にファイルを格納するための専用領域として、sudo mkdir -p /home/jailuser/uploads を作成します。
OpenSSHが課す「chrootターゲットディレクトリはroot以外の書き込みを一切許可しない」という厳密なセキュリティポリシーを満たすため、sudo chown root:root /home/jailuser && sudo chmod 755 /home/jailuser を実行して親パスを堅牢に保護します。
一方で、ログインユーザー自身がデータの読み書きを実行できるように、サブディレクトリの所有権のみを sudo chown jailuser:jailuser /home/jailuser/uploads で付与します。
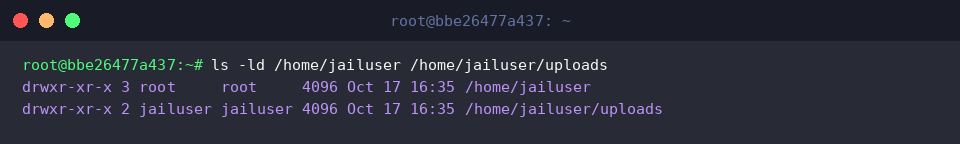
設定完了後、ls -ld /home/jailuser /home/jailuser/uploads で各階層の属性と権限設定を再確認します。
親ディレクトリが root:root かつ drwxr-xr-x でロックされ、内部の uploads のみが jailuser:jailuser に委譲されている状態が確認できれば、不正なディレクトリトラバーサルを防ぎつつ実用性を確保したセキュアなSFTP環境の完成です。
本稿では、Ubuntuにおける chroot を用いたファイルシステムの分離から、実践的なシステムレスキュー、さらにはSFTPサーバーのセキュリティ強化に至る一連の運用技術を取り上げました。
コンテナ全盛の現代においても、トラブルシューティングや最小限のセキュリティ境界を設計する上で欠かせない基礎知識ですので、ぜひ実務の様々な場面で役立ててください。