


はじめに
Linux環境におけるネットワーク調査やセキュリティ診断のデファクトスタンダードである「nmap」。本稿では、Ubuntu上でnmapをセットアップする手順から、実践的なポートスキャンの実行、そしてターミナルに出力されるステータスやサービス情報の読み解き方に至るまで、インフラエンジニアの視点で体系的に解説します。
nmapの導入とローカル検証環境のセットアップ
まずはスキャン対象となる疑似サービスと診断ツールの双方を準備するため、apt-get update -qq && apt-get install -y nmap python3 を実行してnmap本体およびPython3パッケージをシステムに導入します。
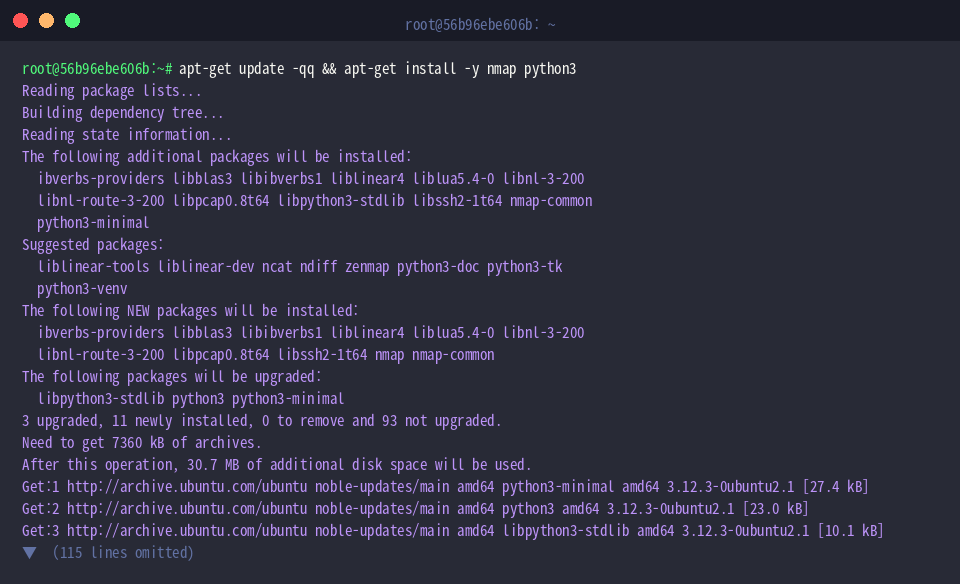
ネットワークマッピングツールである nmap は、稼働中ホストのオープンポート検出やサービス判定を行うための強力なユーティリティです。
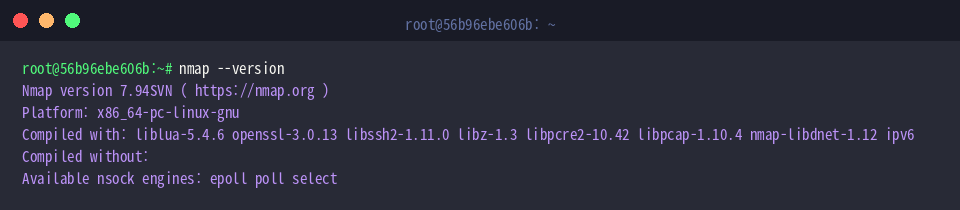
正常にインストールされたことを確かめ、バイナリのバージョンや有効化されている各種機能をチェックするために nmap --version を投入します。
⚙️ [主要オプション一覧]
-p : スキャン対象とする特定のポート番号、またはポート範囲(例: 1-1024)を指定します。-sS : TCP SYNスキャン(ハーフオープン/ステルススキャン)を実施し、完全なコネクションを確立せずに開放状態を判定します。-sT : 3ウェイハンドシェイクを完遂させてポートの通信可否を確認する標準的なTCP接続スキャンです。-sU : UDPプロトコルを利用する各種サービスの開放状況をプローブします。-sV : 開放が確認されたポート上でリッスンしているデーモン名および詳細なバージョン情報を取得します。-O : ターゲットマシンから返却されるパケットの特徴からOSの種類やカーネルを推定・特定します。-A : OS検出、バージョン検知、スクリプトエンジン(NSE)、tracerouteを一括適用する包括的アグレッシブスキャンです。-v : 処理の進捗や検出イベントに関するコンソール出力の詳細度(バーボスレベル)を引き上げます。
外部への影響を避けて安全にテストを実施するため、python3 -m http.server 8080 > /dev/null 2>&1 & を実行し、8080番ポートで待受を行う軽量Webサーバーをバックグラウンドプロセスとして立ち上げます。
バックグラウンド起動したWebサーバーがソケットを確実にバインドし、通信可能な状態へ遷移するのを待つため、sleep 1 を挟んで1秒間待機します。
ローカルホストへの基本スキャンと稼働状況の確認
まずは自分自身のループバックアドレスを対象に、最も標準的なコマンド書式である nmap 127.0.0.1 を叩いてみましょう。
特に追加フラグを渡さない場合、nmapは利用頻度の高いウェルノウンポート上位1,000件を自動走査します。結果として、SSHが稼働する22番と先ほど立ち上げた8080番がopenとして検出されます。
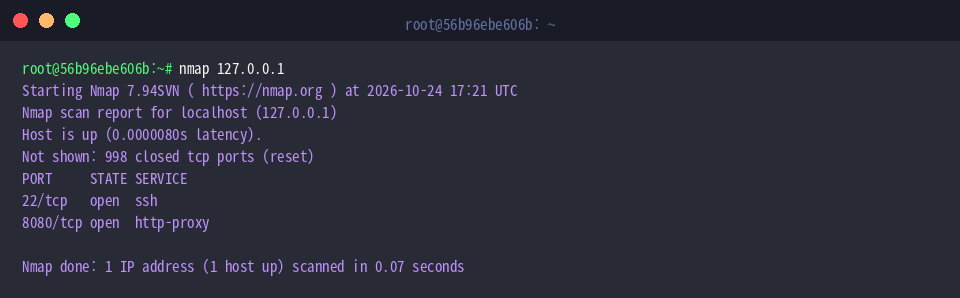
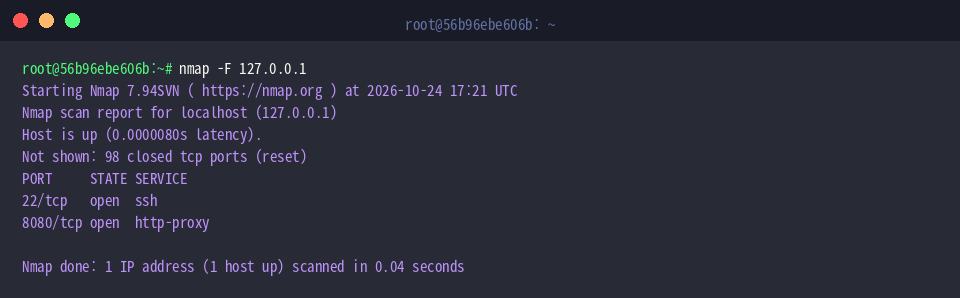
より短時間で大まかなポート状況を把握したい場合は、ファストモードである nmap -F 127.0.0.1 を利用するのが効果的です。-F オプションを指定すると検査対象が主要100ポートに絞り込まれるため、ネットワーク負荷を抑えつつ迅速に主要サービスの稼働ステータスを確認できます。
ポート指定スキャンと詳細なサービス・バージョン情報の検出
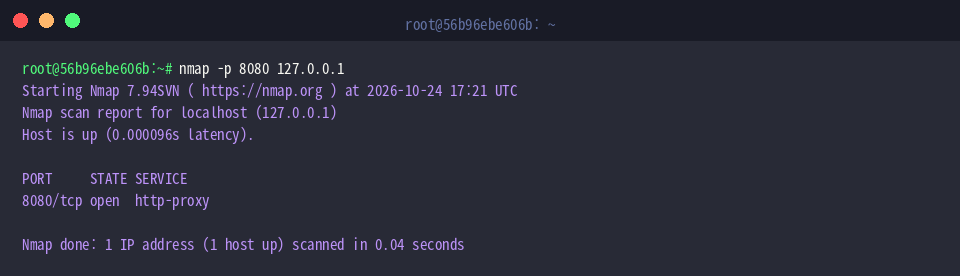
特定ポートの通信可否を集中的に検証したい場合は、nmap -p 8080 127.0.0.1 のように対象ポートを明示的に指定します。
余計なポートの走査をスキップできるため処理が即座に完了し、目的の8080番ポートが開放(open)されている事実をピンポイントで把握できます。
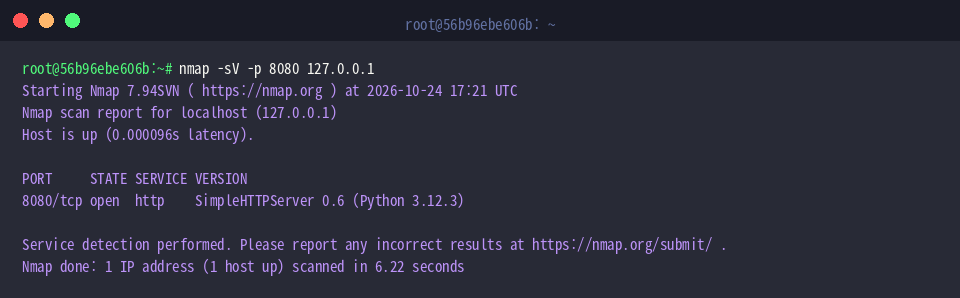
単なるポート開放の有無だけでなく、背後で稼働しているプロセスの実体を特定するには nmap -sV -p 8080 127.0.0.1 を実行します。-sV フラグを付与してサービスプローブを送信することで、8080番ポートの背後で SimpleHTTPServer 0.6(Python 3.12.3)が応答しているという詳細なソフトウェア構成まで炙り出すことが可能です。
スキャンレポートのファイル出力と検証環境のクリーンアップ
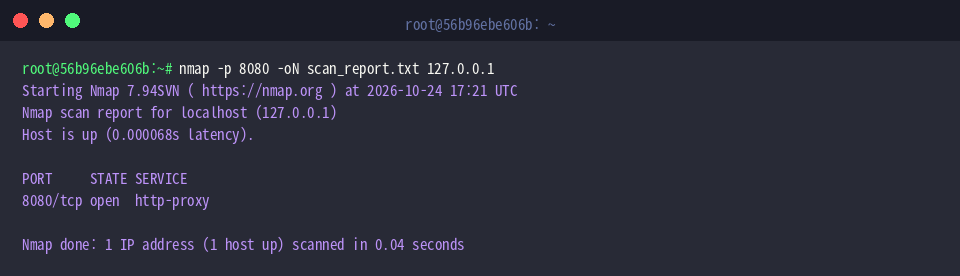
監査記録の保持や社内報告書の作成を見据え、スキャン結果をプレーンテキスト形式で保存するには nmap -p 8080 -oN scan_report.txt 127.0.0.1 を実行します。-oN オプションを利用することで、ターミナル上に流れる診断結果がそのまま指定ファイル(scan_report.txt)へ書き出され、後からのログ確認やドキュメント化が格段にスムーズになります。
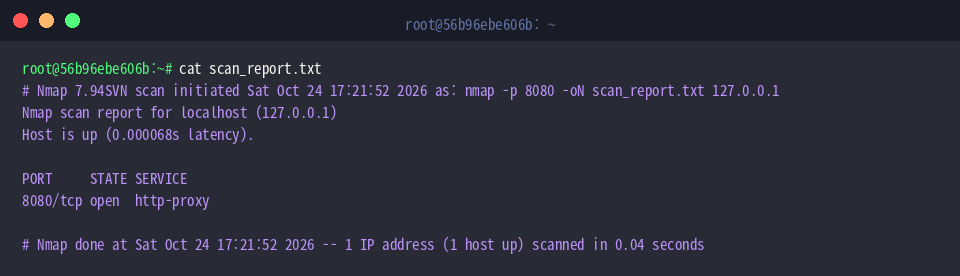
生成されたレポートの内容を点検するため、cat scan_report.txt を実行してファイルの中身を表示します。
実行日時や指定オプション、ターゲットの生存状態、8080番ポートのステータス情報が欠損なくテキストファイルに記録されていることが分かります。
検証が終了した後は、バックグラウンドに残っている検証用プロセスを放置しないよう、pkill -f 'http.server 8080' を実行してPython Webサーバーを速やかに終了させておきます。
以上、Ubuntu環境におけるnmapの基本的なコマンド体系から、出力結果の詳細な解析アプローチまでを解説しました。
本稿で紹介したオプションを日常的なサーバーメンテナンスや脆弱性監査に役立て、不要なポートの開放を早期に発見・対処するセキュアなインフラ運用を実践してください。