


개요
리눅스 시스템 관리의 필수 도구인 sudo의 기본 개념과 실무에서 가장 많이 쓰이는 유용한 옵션들을 살펴봅니다. 권한 상승 패턴부터 리다이렉션 실수 방지, visudo 설정 등 시스템 관리자가 반드시 알아야 할 보안 주의점까지 정리했습니다.
sudo의 기본 동작 원리와 권한 상태 확인
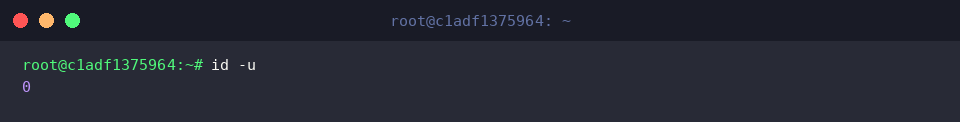
현재 로그인한 계정의 고유 사용자 식별 번호(UID)를 확인하기 위해 id -u 명령어를 실행합니다.
출력된 결과 0은 관리자 권한을 가진 root 계정의 UID를 나타냅니다.
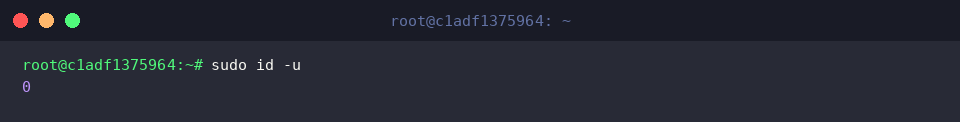
sudo 명령어는 지정한 명령어를 최고 관리자(root) 권한으로 실행할 때 사용합니다.sudo id -u 명령어를 실행하면 실제 명령어가 root 권한으로 처리되어 UID 0이 반환되는 것을 확인할 수 있습니다.
⚙️ [주요 옵션]
-l : 현재 사용자가 sudo를 통해 실행할 수 있는 명령어 권한 목록과 보안 설정을 조회합니다.-i : root 계정의 로그인 셸 환경(환경 변수 포함)으로 완전히 전환합니다.-s : 현재 환경 변수를 유지한 채 지정된 셸 또는 기본 셸을 root 권한으로 실행합니다.-u : root 외에 특정 사용자 계정의 권한을 지정하여 명령어를 실행합니다.-k : sudo 인증 캐시를 즉시 만료시켜 다음 sudo 실행 시 비밀번호를 다시 입력하도록 합니다.
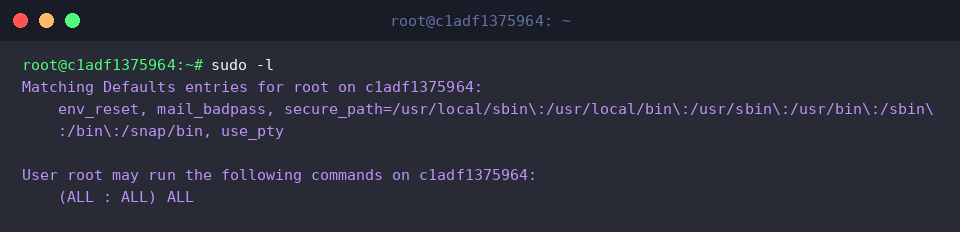
sudo -l 명령어는 현재 계정에 부여된 sudo 권한 목록과 적용 중인 보안 기본 설정(Defaults)을 확인합니다.
실행 결과를 통해 root 계정은 시스템 내 모든 명령어((ALL : ALL) ALL)를 실행할 수 있는 전체 권한을 보유하고 있음을 확인할 수 있습니다.
실무에서 자주 쓰는 유용한 sudo 옵션 (환경변수 유지 및 특정 사용자 실행)
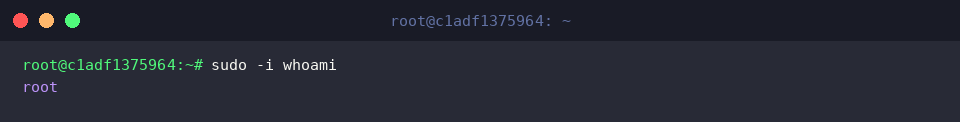
sudo -i whoami 명령어를 실행하여 root 계정의 로그인 환경으로 전환된 상태에서 현재 사용자를 확인합니다.
출력 결과 root가 나타나며, -i 옵션을 통해 root의 홈 디렉터리와 환경 변수를 완전히 반영한 로그인 셸 환경에서 명령어가 실행됨을 알 수 있습니다.
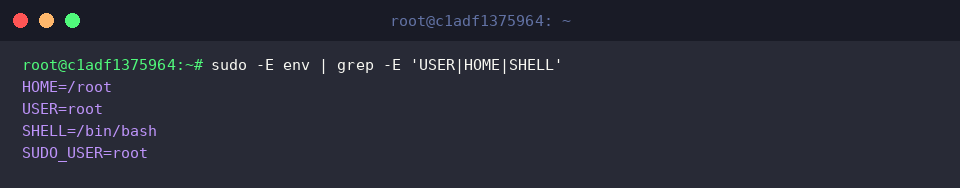
sudo -E env | grep -E 'USER|HOME|SHELL' 명령어는 기존 사용자의 환경 변수를 보존하는 -E 옵션이 적용된 상태에서 환경 변수 목록을 확인합니다.
출력 결과를 통해 지정된 변수들이 root 권한 실행 환경에 전달되어 작동하는 것을 확인할 수 있습니다.
다른 사용자 실행 실습을 위해 시스템 내 nobody 계정의 존재 여부를 확인하고 필요 시 생성하는 id -u nobody >/dev/null 2>&1 || sudo useradd nobody 명령어를 실행합니다.
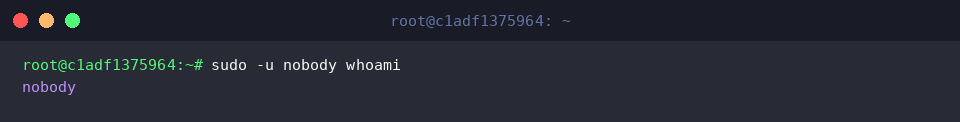
sudo -u nobody whoami 명령어는 -u 옵션을 사용하여 root가 아닌 nobody 사용자 권한으로 명령어를 실행합니다.
출력 결과 nobody가 표시되며, 특정 사용자의 권한으로 프로세스가 정상적으로 실행되었음을 확인할 수 있습니다.
sudo 사용 시 흔히 하는 실수와 리다이렉션 권한 문제 해결
리다이렉션 권한 문제 실습을 진행할 전용 디렉터리를 생성하기 위해 mkdir -p /tmp/sudo_test 명령어를 실행합니다.
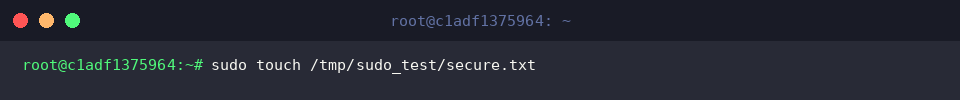
관리자 권한으로 보호할 테스트용 빈 파일을 생성하기 위해 sudo touch /tmp/sudo_test/secure.txt 명령어를 실행합니다.
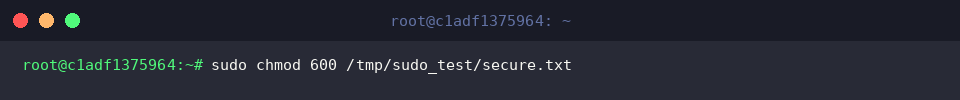
일반 사용자 계정의 쓰기 및 읽기 접근을 제한하고 root 권한만 접근할 수 있도록 sudo chmod 600 /tmp/sudo_test/secure.txt 명령어를 실행합니다.
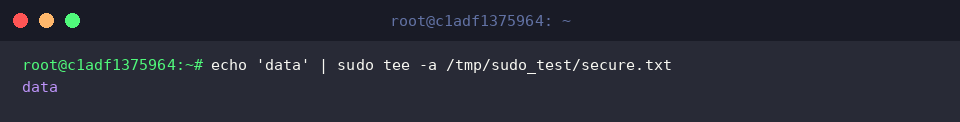
일반 사용자 권한의 셸에서는 리다이렉션(>) 시 권한 부족 오류가 발생하므로, 파이프와 sudo tee -a 명령어를 조합하여 관리자 권한으로 파일 끝에 안전하게 내용을 추가합니다.
표준 출력으로 전달된 문자열 data가 터미널에 표시되며 대상 파일에도 정상적으로 기록됩니다.
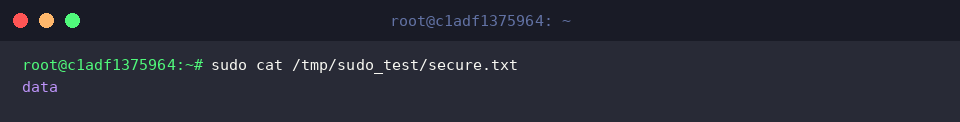
제한된 권한의 파일에 내용이 올바르게 기록되었는지 관리자 권한으로 확인하기 위해 sudo cat /tmp/sudo_test/secure.txt 명령어를 실행합니다.
앞서 추가한 문자열 data가 파일 내에 정상적으로 저장되어 출력되는 것을 확인할 수 있습니다.
실습을 마친 후 테스트를 위해 생성했던 임시 디렉터리와 파일을 모두 정리하기 위해 rm -rf /tmp/sudo_test 명령어를 실행합니다.
캐시된 비밀번호 즉시 만료 및 visudo를 통한 안전한 권한 관리
sudo -v 명령어는 실제 관리자 작업을 실행하지 않고 사용자의 sudo 인증 타임아웃을 갱신하거나 유효성을 검증합니다.
인증이 유효한 상태이므로 별도의 출력 없이 타임아웃 타이머가 재설정됩니다.
sudo -k 명령어는 캐시된 sudo 인증 자격 증명을 즉시 만료시킵니다.
이 명령어를 실행하면 세션 타임아웃 시간이 남아있더라도 다음 sudo 명령어 실행 시 반드시 비밀번호를 다시 입력해야 합니다.
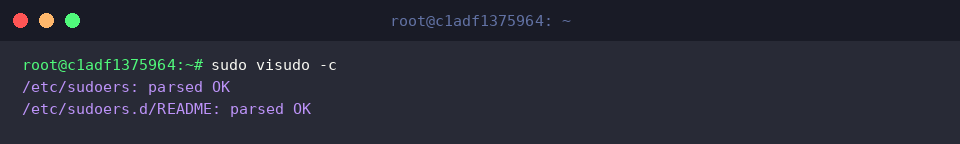
sudo visudo -c 명령어는 /etc/sudoers 파일 및 관련 설정 파일들의 문법적 오류 여부를 안전하게 검증합니다.
출력 결과 각 파일에 대해 parsed OK가 표시되어 설정 문법에 이상이 없음을 확인할 수 있습니다.
지금까지 리눅스 sudo 명령어의 필수 옵션 5가지와 안전한 관리를 위한 보안 주의점을 함께 살펴보았습니다.
소개해 드린 내용들을 바탕으로 더 안전하고 효율적인 리눅스 환경을 운영해 보시길 바랍니다.