


개요
c_rehash는 OpenSSL 환경에서 디렉터리 내 인증서들을 분석해 해시 기반 심볼릭 링크를 자동으로 생성해 주는 핵심 유틸리티입니다. 수동 링크 관리의 번거로움을 없애고 웹 서버 및 보안 시스템의 인증서 경로 조회를 최적화하는 c_rehash의 원리와 실무 사용법을 단계별 실습과 함께 살펴봅니다.
c_rehash 개념 이해 및 패키지 환경 준비
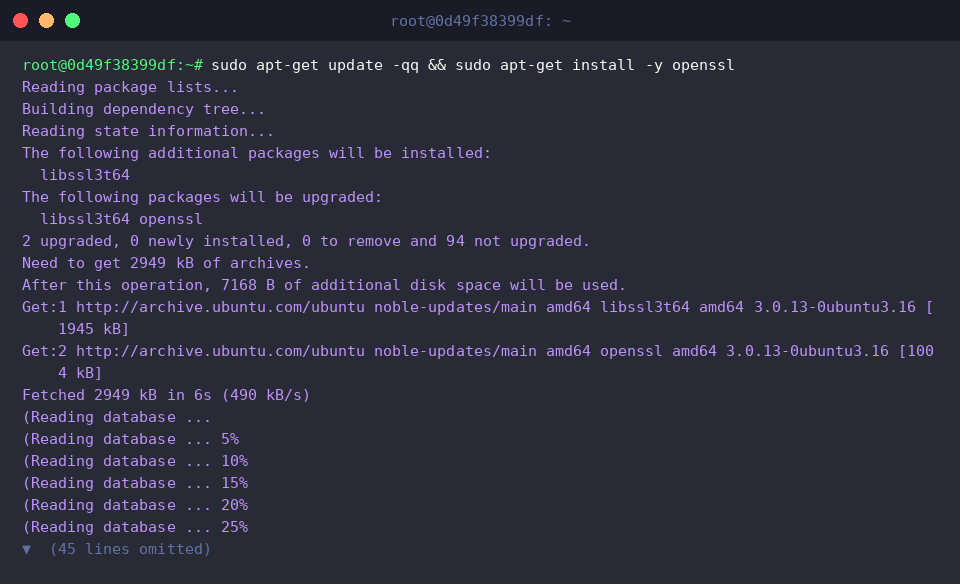
c_rehash 명령어 실습 환경을 준비하기 위해 시스템 패키지 목록을 갱신하고 openssl 패키지를 설치합니다.
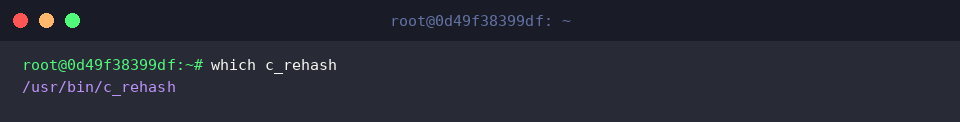
시스템 내 c_rehash 실행 파일이 올바른 위치에 설치되었는지 확인하기 위해 which c_rehash 명령어를 실행합니다.
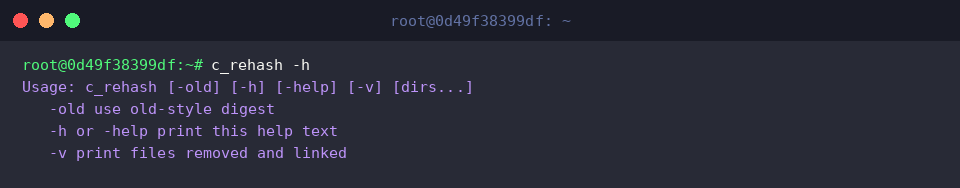
c_rehash 명령어는 지정된 디렉터리 내의 인증서 파일들을 스캔하여 해시값 기반의 심볼릭 링크를 자동으로 생성해 주는 도구입니다.-h 옵션을 지정하여 지원하는 기본 사용법과 도움말 출력을 확인합니다.
⚙️ [주요 옵션]
-h : 명령어 사용법과 도움말 메시지를 화면에 출력합니다.-v : 생성되거나 삭제되는 심볼릭 링크의 상세 작업 내역을 출력합니다.-old : 구버전 OpenSSL 호환성을 위해 이전 방식의 해시 알고리즘으로 심볼릭 링크를 생성합니다.-n : 디렉터리에 이미 존재하는 기존 심볼릭 링크를 삭제하지 않고 유지합니다.
테스트 인증서 생성 및 해시 심볼릭 링크 자동 생성 실습
c_rehash 명령어 실습에 사용할 인증서 파일을 보관하기 위해 mkdir -p ~/ssl-test 명령어를 실행하여 전용 디렉터리를 생성합니다.
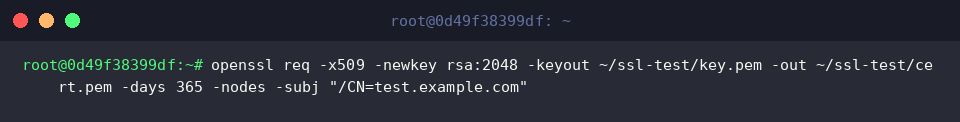
해시 심볼릭 링크 생성 테스트를 진행할 자체 서명(Self-Signed) 인증서와 개인 키를 생성하기 위해 openssl req 명령어를 실행합니다.
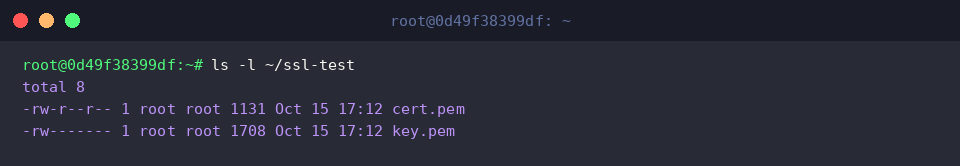
생성된 인증서(cert.pem)와 개인 키(key.pem) 파일이 디렉터리 내에 정상적으로 준비되었는지 확인하기 위해 ls -l ~/ssl-test 명령어를 실행합니다.
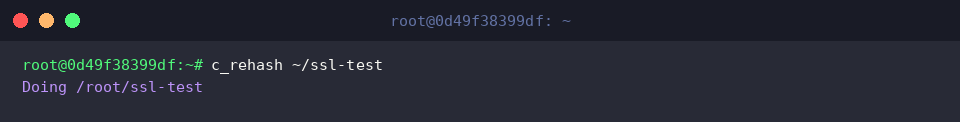
~/ssl-test 디렉터리에 위치한 인증서를 스캔하여 해시값 기반의 심볼릭 링크를 자동으로 생성하기 위해 c_rehash ~/ssl-test 명령어를 실행합니다.
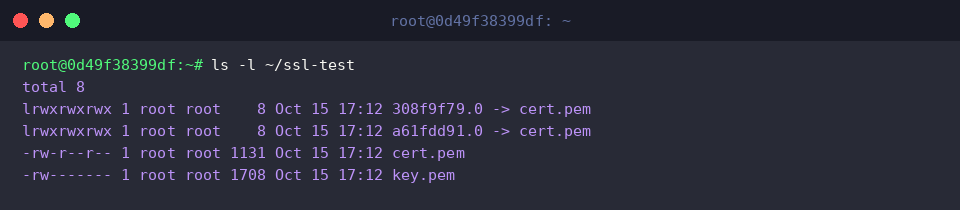
c_rehash 실행 결과 8자리 해시값 형태의 심볼릭 링크들이 원본 인증서(cert.pem)를 가리키도록 정상 생성되었는지 확인하기 위해 ls -l ~/ssl-test 명령어를 실행합니다.
상세 출력(-v) 모드와 해시값 일치 여부 검증
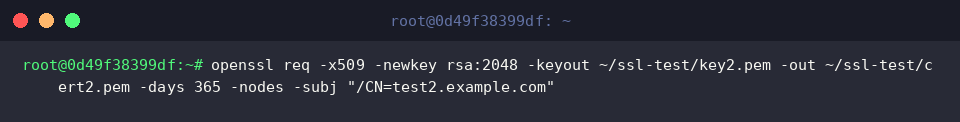
다중 인증서 추가 환경에서의 처리 과정을 실습하기 위해 openssl req 명령어를 실행하여 두 번째 자체 서명 인증서(cert2.pem)와 개인 키(key2.pem)를 생성합니다.
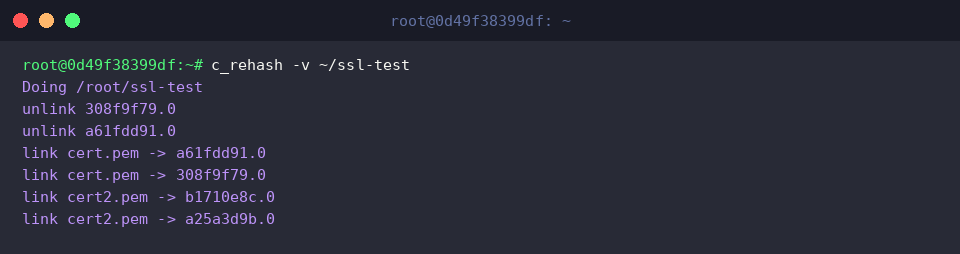
-v 옵션을 지정하여 기존 링크 해제(unlink) 및 신규 링크 생성(link) 과정을 상세히 확인하기 위해 c_rehash -v ~/ssl-test 명령어를 실행합니다.
출력 결과를 통해 기존 인증서 링크가 갱신되고 새로 추가된 cert2.pem의 해시 심볼릭 링크가 정상적으로 연결되는 전체 과정을 파악할 수 있습니다.
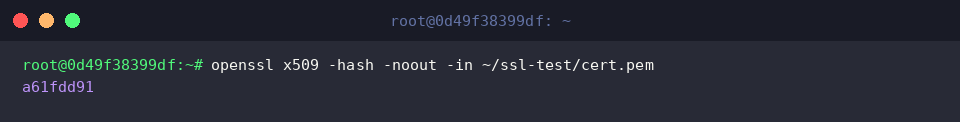
c_rehash가 자동 생성한 심볼릭 링크 파일명이 실제 인증서의 해시값과 일치하는지 대조하기 위해 openssl x509 -hash -noout -in ~/ssl-test/cert.pem 명령어를 실행합니다.
출력된 해시값(a61fdd91)이 앞서 생성된 심볼릭 링크 파일명(a61fdd91.0)과 정확히 일치함을 확인할 수 있습니다.
시스템 인증서 경로 확인 및 실습 환경 정리
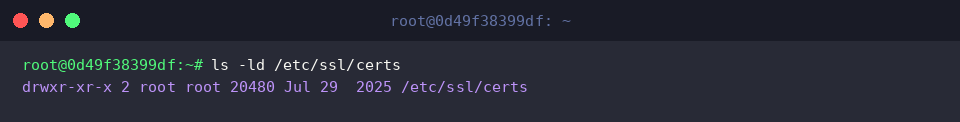
Ubuntu 시스템에서 OpenSSL과 c_rehash가 참조하는 기본 인증서 저장소 디렉터리의 상태를 확인하기 위해 ls -ld /etc/ssl/certs 명령어를 실행합니다.
출력 결과를 통해 시스템 전역 인증서 디렉터리가 root 소유권으로 안전하게 관리되고 있음을 확인할 수 있습니다.
실습을 모두 마친 후 테스트 과정에서 생성했던 임시 인증서 디렉터리와 심볼릭 링크들을 정리하기 위해 rm -rf ~/ssl-test 명령어를 실행합니다.
지금까지 c_rehash 명령어를 통해 OpenSSL 인증서의 해시 심볼릭 링크를 손쉽게 자동 생성하고 관리하는 방법을 정리해보았습니다.
복잡한 수동 작업 없이 인증서 환경을 효율적이고 안정적으로 운영하는 데 도움이 되기를 바랍니다.