


Visão Geral
Em vez de perder horas decifrando manuais extensos e complexos, este tutorial foca diretamente no que você precisa para o dia a dia da administração de sistemas com o systemctl. Utilizando um servidor web real como bancada de testes, você acompanhará todo o ciclo operacional indispensável: implantação de pacotes, manipulação de execução (iniciar, parar e reiniciar), diagnóstico de integridade e configuração de persistência na inicialização da máquina.
Configuração do Laboratório e Diagnóstico Inicial de Status (status)
Para ilustrar a manipulação prática de daemons com o ecossistema systemd, começamos provisionando o servidor web nginx no ambiente.
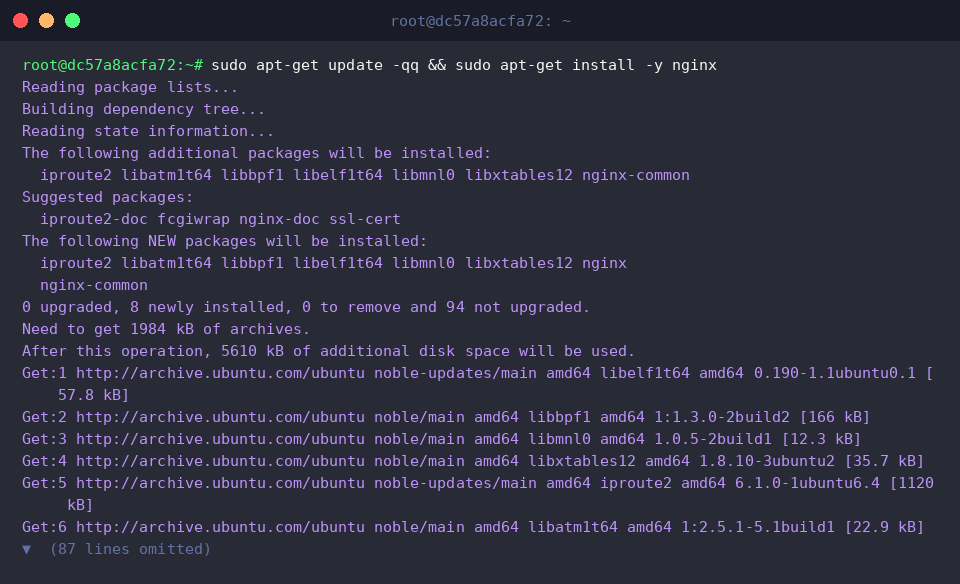
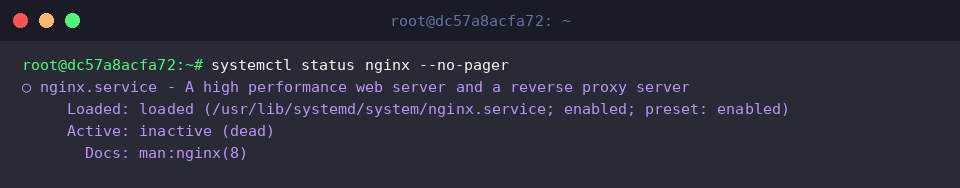
A instrução systemctl status extrai uma radiografia completa da unidade selecionada, detalhando se o processo está em execução, métricas operacionais e o comportamento perante o boot.
Ao analisar a resposta do terminal, percebemos que o Nginx já se encontra configurado para subir automaticamente junto com a máquina (enabled), contudo o serviço permanece inativo no momento (inactive).
⚙️ [Parâmetros de Destaque]
-l (--full) : Evita truncamento visual, exibindo mensagens de log e descrições técnicas na íntegra, independentemente da largura da janela.--no-pager : Direciona todo o conteúdo produzido diretamente para o fluxo padrão do shell, dispensando a navegação paginada do utilitário less.-t (--type) : Restringe a consulta apenas a categorias específicas de recursos, tais como service, socket ou mount.-a (--all) : Fornece uma listagem ampla de todas as unidades conhecidas pelo systemd, incluindo itens inativos ou que ainda não foram carregados na memória.--failed : Filtra unicamente as unidades que reportaram panes operacionais ou encerraram com código de erro.
Controle Operacional de Execução: Iniciar, Parar e Reiniciar (start, stop, restart)
Ao disparar sudo systemctl stop nginx, o daemon em execução é finalizado de imediato.
Por se tratar de uma intervenção direta nos serviços do sistema operacional, privilégios administrativos via sudo são mandatórios; ocorrendo tudo com sucesso, o terminal volta ao prompt habitual sem saídas verbosas.
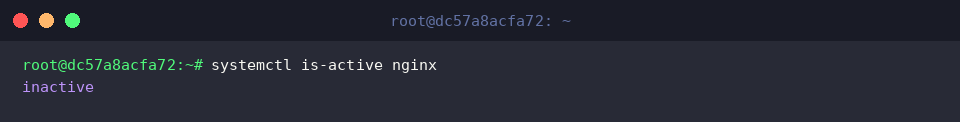
Para checagens ágeis em scripts ou no terminal interativo, a sintaxe systemctl is-active nginx avalia de forma concisa se o serviço está operando.
Como acabamos de derrubar o processo, o retorno obtido confirma a inatividade com a mensagem inactive.
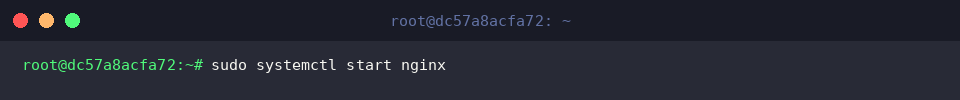
Quando precisamos colocar o serviço no ar, recorremos ao comando sudo systemctl start nginx.
A ação exige privilégios de root para ser executada e, ausentes quaisquer falhas de inicialização, a operação é concluída silenciosamente.
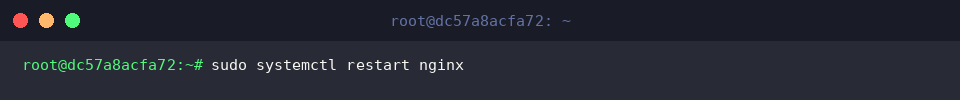
A instrução sudo systemctl restart nginx executa um ciclo completo de desligamento seguido imediatamente pela reinicialização do daemon.
Essa abordagem é fundamental sempre que você altera arquivos de configuração de uma aplicação ou necessita renovar o estado do processo na memória.
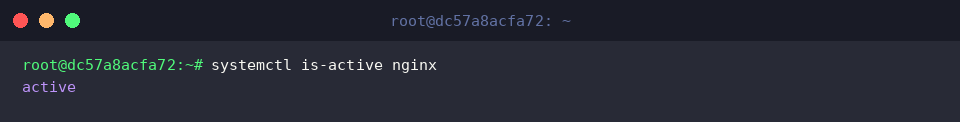
Executamos novamente a consulta rápida com systemctl is-active nginx para auditar a saúde do processo após o reinício.
Com a recuperação confirmada e o daemon respondendo plenamente, a resposta apresentada passa a ser active.
Gerenciando a Persistência no Boot do Sistema (enable, disable)
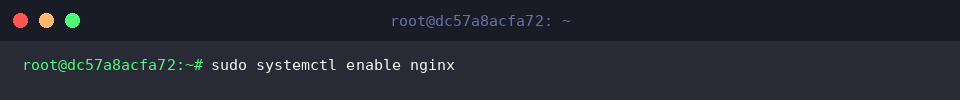
Para garantir que o Nginx suba automaticamente a cada inicialização da máquina, empregamos sudo systemctl enable nginx.
Nos bastidores, o systemd implementa essa persistência gerando um link simbólico apontando para o arquivo de unidade correspondente dentro de /etc/systemd/system/.
A validação dessa configuração de arranque pode ser inspecionada de forma precisa com systemctl is-enabled nginx.
O terminal devolve enabled, ratificando que o mecanismo de inicialização automática está ativo para esta aplicação.
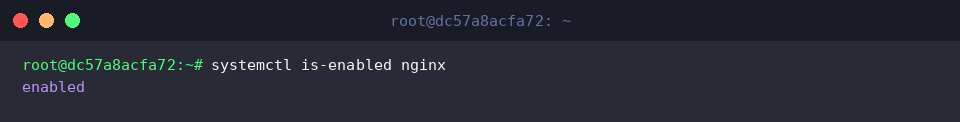
Caso você prefira que o serviço permaneça desligado após o boot, execute sudo systemctl disable nginx.
Essa instrução remove os links simbólicos criados anteriormente, desconectando o daemon dos alvos de inicialização do sistema operacional.
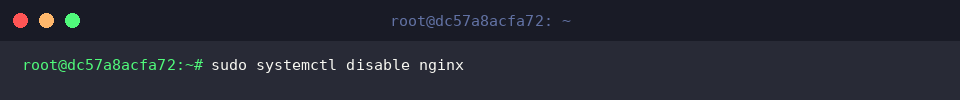
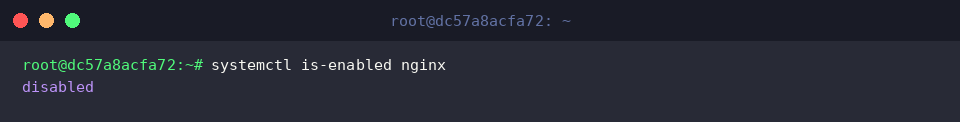
Ao reavaliar a unidade via systemctl is-enabled nginx, podemos constatar o novo comportamento atribuído.
O resultado disabled assegura que a aplicação não será mais carregada de maneira autônoma no próximo ciclo de reinício da máquina.
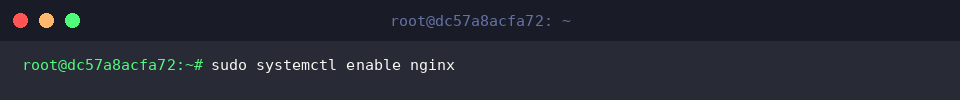
Para restabelecer a persistência na inicialização, reaplicamos sudo systemctl enable nginx.
A estrutura de apontamentos simbólicos é recriada no diretório do sistema, restabelecendo a prontidão do Nginx desde os primeiros instantes do próximo boot.
Auditoria de Unidades em Execução e Detecção de Falhas (list-units, failed)
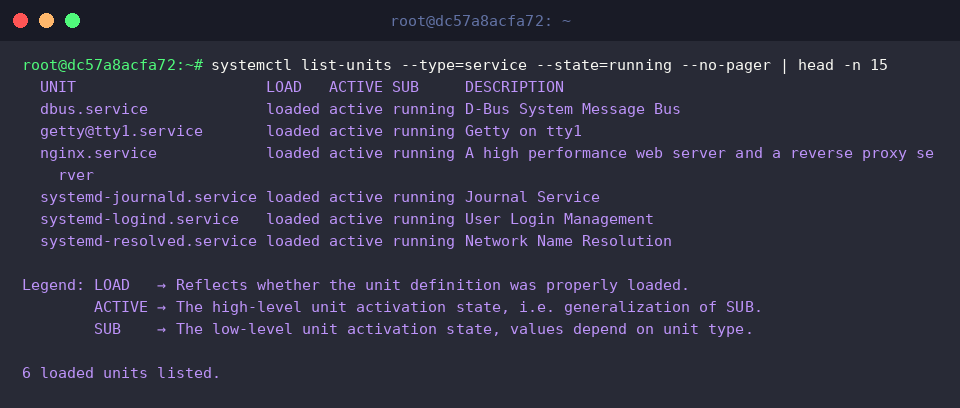
Para inspecionar quais serviços estão ativos no host neste instante, rodamos systemctl list-units --type=service --state=running --no-pager | head -n 15, restringindo a visualização às 15 primeiras linhas.
A saída comprova que tanto o nginx.service quanto os principais serviços de infraestrutura do sistema operacional estão trabalhando normalmente em plano de fundo.
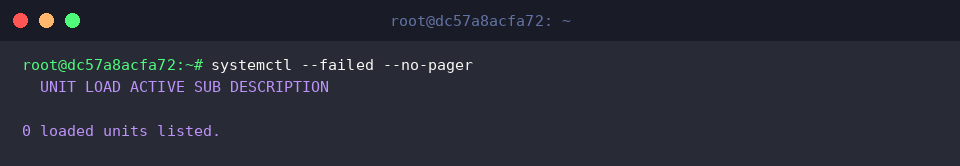
Para tarefas de diagnóstico e suporte, a opção systemctl --failed --no-pager atua como um scanner especializado em identificar unidades com falha operacional ou paradas anômalas.
Ao obter o retorno 0 loaded units listed, temos a certeza de que nenhum serviço se encontra em estado crítico ou corrompido, evidenciando um ambiente completamente saudável.
Através desta sequência de práticas, você explorou os pilares essenciais para coordenar daemons e regular o ciclo de vida de aplicações sob o systemd.
A incorporação dessa rotina de comandos proporcionará maior segurança e fluidez em qualquer rotina de suporte ou administração em servidores Linux.