


Visão Geral
O pacote legatário net-tools foi aposentado há anos, consolidando a suíte iproute2 como o padrão indiscutível de gerenciamento de tráfego e interfaces nos ecossistemas modernos do Ubuntu. Este tutorial prático aborda as operações indispensáveis do utilitário ip: inspeção de placas de rede, alocação de endereços lógicos, análise de enlaces físicos, decodificação da tabela de roteamento e mapeamento ARP no dia a dia da administração de servidores.
Verificação de Pré-requisitos e Primeiros Passos com o Utilitário
Antes de rodar qualquer diagnóstico, certifique-se de que o binário está acessível no seu PATH executando o comando abaixo. Ele valida a existência do ip e, caso ausente, instala automaticamente o pacote iproute2 via APT:
which ip || (apt-get update -qq && apt-get install -y iproute2)
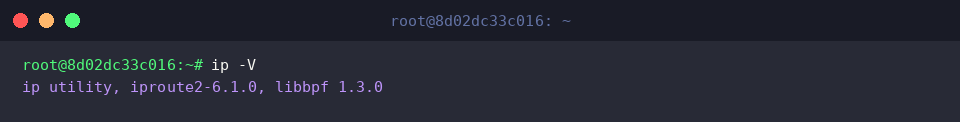
Para checar a versão da compilação ativa no ambiente, acione a flag de versão com ip -V:
⚙️ [Parâmetros Globais de Destaque]
-V (-Version) : Exibe a edição compilada do conjunto de ferramentas iproute2.-c (-color) : Destaca a saída no terminal com esquemas de cores para agilizar a leitura.-br (-brief) : Resume o estado operacional das interfaces e respectivos IPs em formato tabular conciso de linha única.-s (-stats, -statistics) : Adiciona métricas quantitativas de tráfego, como contagem de pacotes e bytes transferidos.-4 : Restringe a consulta unicamente aos parâmetros e endereços da pilha IPv4.-6 : Filtra a exibição para revelar somente elementos vinculados ao protocolo IPv6.
Caso precise relembrar as estruturas sintáticas e os subsistemas suportados (como link, addr e route), o comando ip help lista a documentação rápida embutida:
Auditoria de Interfaces e Alocação de Endereços IP (ip addr)
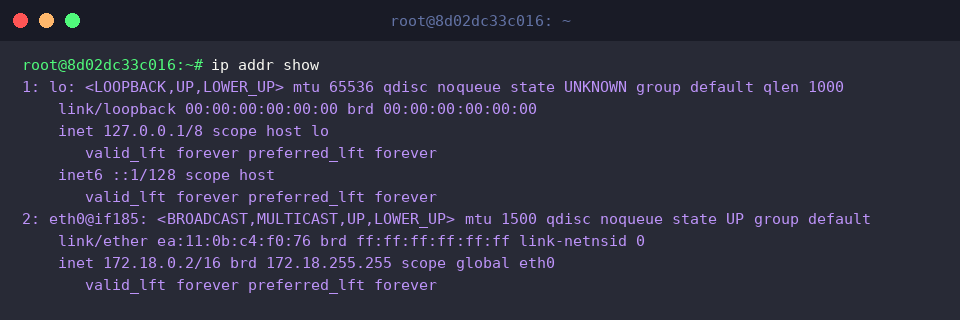
O diagnóstico detalhado de endereçamento lógico em cada dispositivo de rede é executado por meio de ip addr show.
O comando decompõe as características de conexões como o loopback (lo) e placas Ethernet virtuais ou físicas (eth0): estado de operação (UP), identificador de hardware (link/ether), blocos CIDR em IPv4 (inet) e IPv6 (inet6), além do domínio de broadcast (brd).
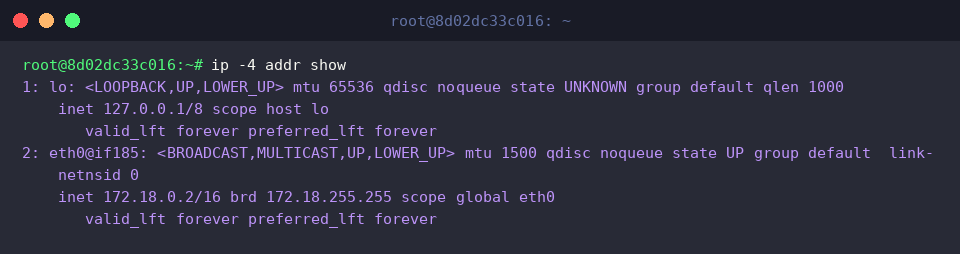
Quando o objetivo for desconsiderar entradas IPv6 extensas e focar estritamente na pilha legado, invoque o filtro dedicado com ip -4 addr show.
Essa variação isola os blocos de endereçamento IPv4 (127.0.0.1/8, 172.18.0.2/16) e seus respectivos broadcasts sem poluição visual.
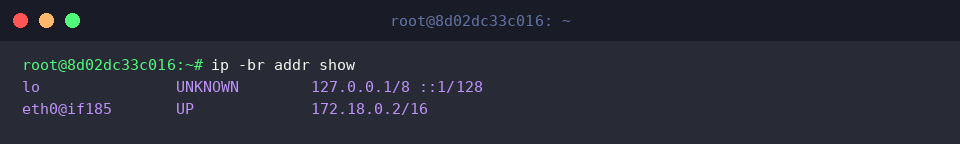
Em scripts de monitoramento rápido ou terminais compactos, a flag -br (-brief) é a escolha ideal: utilize ip -br addr show.
O resultado condensa o relatório em linhas simples, destacando de imediato o nome do dispositivo, o estado operacional (UP, UNKNOWN) e a relação de IPs associados.
Inspeção da Camada de Enlace e Endereços MAC (ip link)
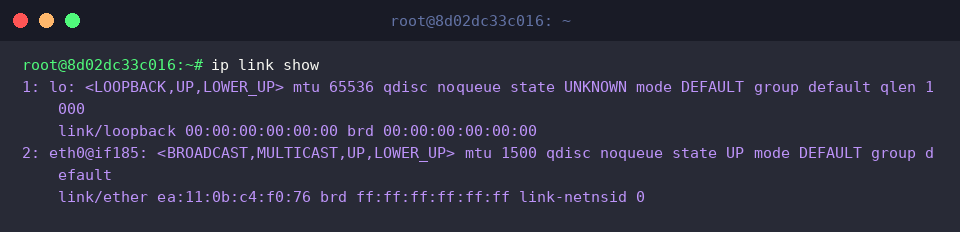
Para avaliar a infraestrutura na camada de enlace (L2) sem carregar dados de protocolos de rede superiores, utilize ip link show.
Essa chamada permite checar a disponibilidade do link (UP), a Unidade Máxima de Transmissão configurada (mtu 1500) e o endereço MAC gravado na interface (link/ether ea:11:0b:c4:f0:76).
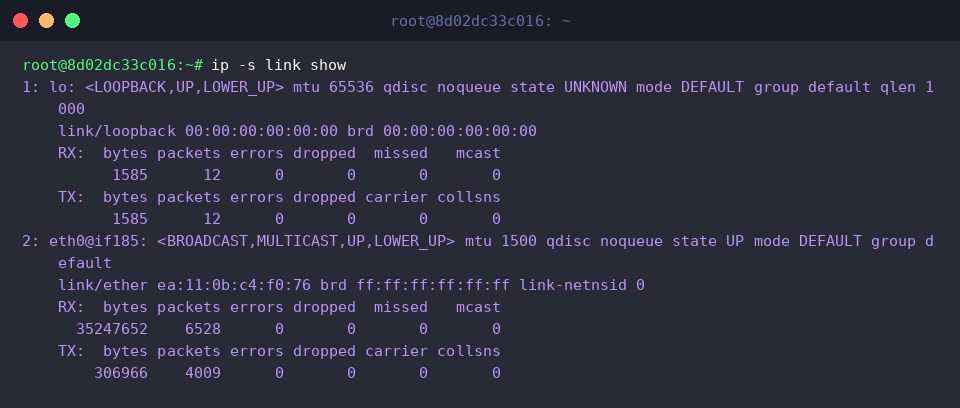
Para investigar gargalos, falhas de comunicação ou perda de pacotes, agregue a flag -s executando ip -s link show.
O terminal fornecerá telemetria completa dos fluxos de recepção (RX) e transmissão (TX), contabilizando bytes processados com êxito, além de registrar descartes (dropped) e erros de integridade (errors).
Mapeamento de Rotas e Gateway Padrão (ip route)
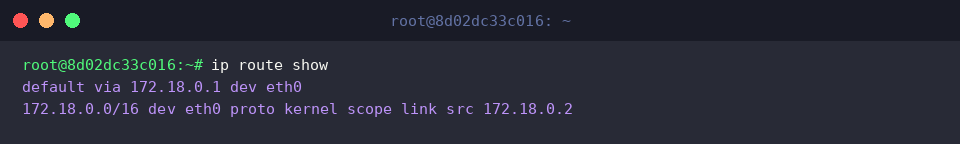
A topologia de encaminhamento do kernel Linux é inspecionada diretamente via ip route show.
A listagem revela para onde os pacotes são remetidos na saída externa por meio do gateway default (default via 172.18.0.1 dev eth0), bem como o tratamento das redes locais conectadas diretamente ao barramento (172.18.0.0/16).
Se você precisa simular o caminho que o kernel escolherá para alcançar um host específico na Internet (como o DNS público 8.8.8.8), consulte a decisão de roteamento com ip route get 8.8.8.8.
O sistema retorna a interface de egress selecionada (dev eth0), o próximo salto utilizado (via 172.18.0.1) e qual endereço local será atribuído como origem (src 172.18.0.2).
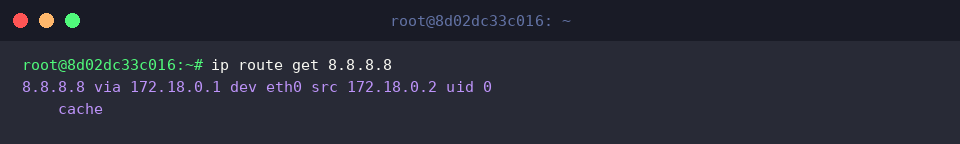
Tabela de Vizinhos e Consulta à Cache ARP (ip neigh)
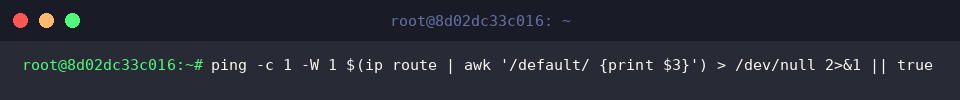
Para popular a tabela de resolução de endereços locais com dados frescos do roteador padrão antes de consultar o cache, despachamos um ping de teste rápido:
ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true
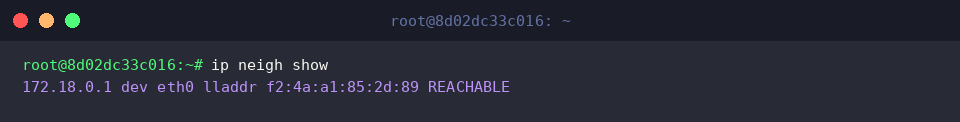
Em seguida, examine as associações entre endereços lógicos e físicos da vizinhança local com ip neigh show (substituto moderno do comando arp -a).
A saída correlaciona o gateway da rede (172.18.0.1) à placa física de destino (eth0), exibindo o endereço de hardware associado (lladdr f2:4a:a1:85:2d:89) e atestando que a conexão está plenamente validada no momento da consulta (REACHABLE).
A transição das velhas rotinas do net-tools para o comando ip representa um ganho enorme em velocidade e precisão para qualquer administrador Linux no Ubuntu. Ao incorporar esses parâmetros no seu fluxo de trabalho, você ganha controle total sobre enlaces, rotas e diagnósticos de rede com a melhor sintaxe que o kernel oferece.