


Visão Geral
O diagnóstico ágil da camada de transporte constitui um dos pilares da administração de servidores Linux. Este guia prático explora o utilitário ss (Socket Statistics), ferramenta moderna integrada ao kernel que substituiu em definitivo o legado netstat. A seguir, demonstraremos como auditar conexões ativas, rastrear portas abertas e identificar processos associados com máxima precisão e performance.
1. Verificação do Ambiente e Levantamento Estatístico de Sockets
Para utilizar o utilitário ss em instalações Ubuntu, certifique-se de que o pacote iproute2 está presente e devidamente atualizado no sistema operacional.
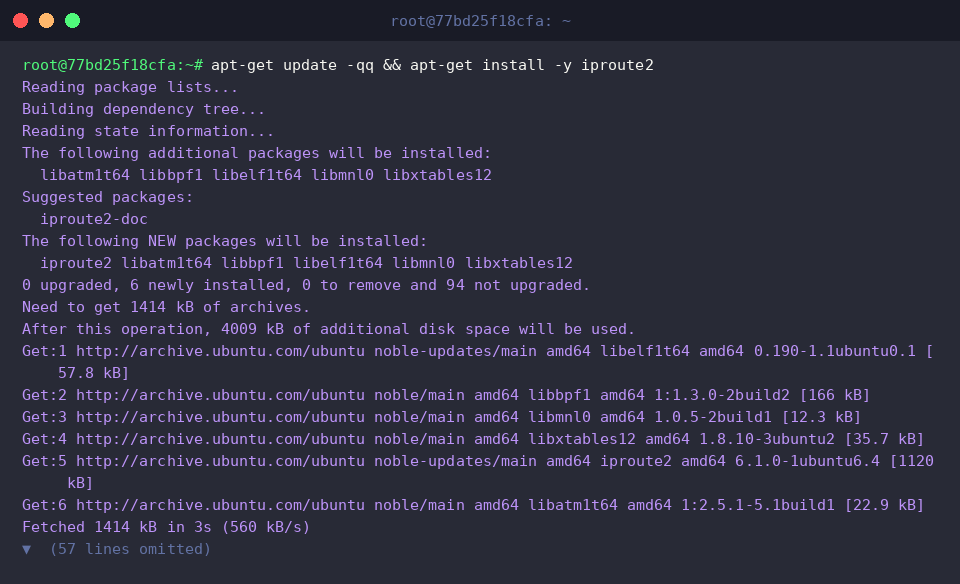
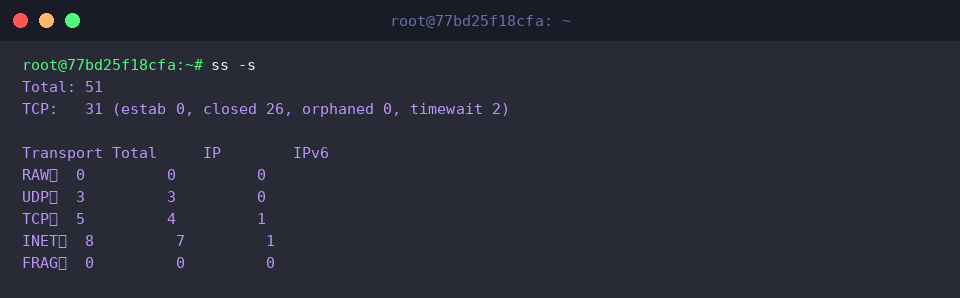
Projetado para consultar dados diretamente no subsistema de rede do kernel, o utilitário ss oferece leitura instantânea dos descritores de comunicação. Ao passar o modificador -s, o administrador obtém uma visão panorâmica e consolidada da volumetria de sockets em operação na máquina.
⚙️ [Parâmetros Essenciais]
-s : Consolida dados estatísticos gerais para múltiplas famílias de sockets (TCP, UDP, RAW, entre outros).-t : Isola exclusivamente o tráfego e descritores associados ao protocolo TCP.-u : Filtra unicamente os endpoints vinculados ao protocolo UDP.-l : Restringe a listagem a sockets em espera de conexões entrantes (modo LISTEN).-a : Apresenta a totalidade dos registros, agregando tanto instâncias passivas (escuta) quanto sessões ativas.-n : Desativa a resolução reversa de nomes, apresentando IPs e numeração de portas estritamente em formato numérico.-p : Mapeia e expõe o identificador de processo (PID) e o nome do binário associado ao socket.
2. Implantação de Serviço Web e Auditoria de Portas TCP em Escuta
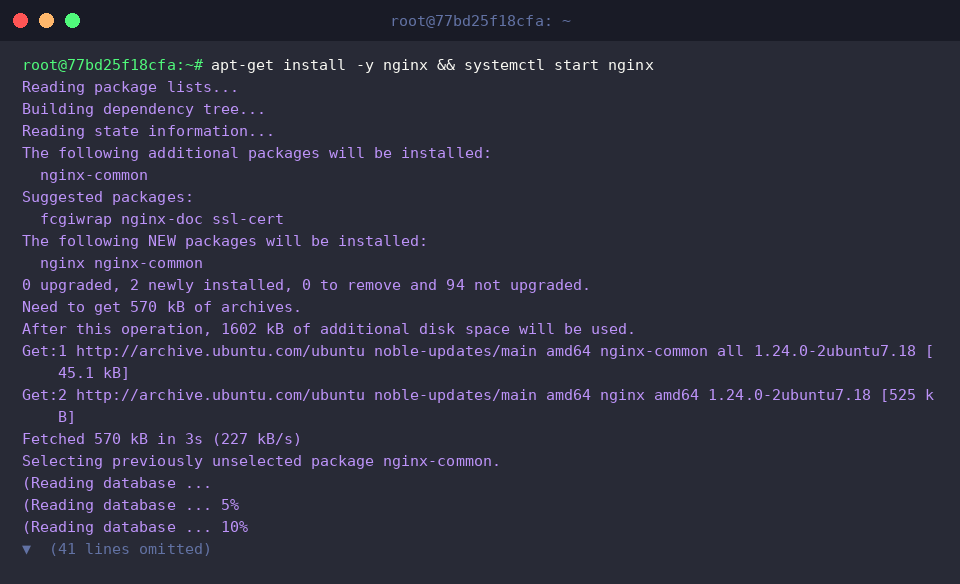
A fim de criar um cenário real de tráfego de rede para os nossos testes, realizamos a instalação do servidor HTTP Nginx e iniciamos seu serviço imediatamente.
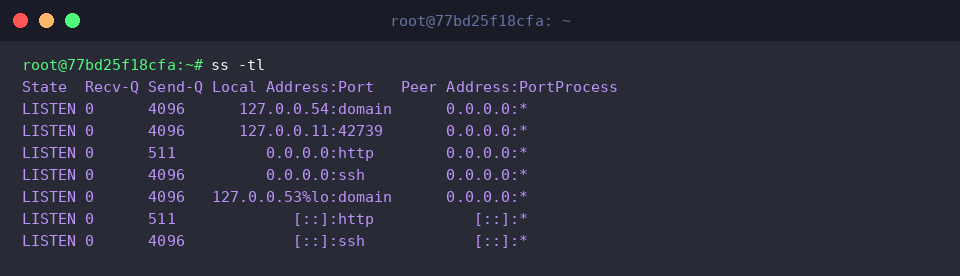
A sintaxe ss -tl inspeciona a tabela do kernel exibindo exclusivamente os sockets TCP passivos prontos para acolher conexões de clientes. Nesta formatação padrão, as portas são identificadas por seus aliases de serviços conhecidos (como http, ssh e domain).
Na saída gerada, nota-se a presença evidente do Nginx operando e aguardando requisições sob o rótulo de serviço http (porta 80).
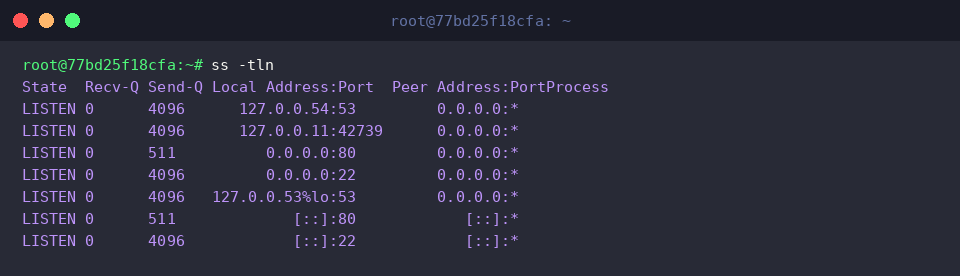
Ao incorporar o parâmetro -n através de ss -tln, suprime-se a conversão para nomes de serviços textuais, forçando a exibição da numeração direta das portas de rede.
Essa representação numérica simplifica a análise técnica, exibindo 80 em vez de http ou 22 no lugar de ssh, o que elimina ambiguidades em diagnósticos operacionais.
3. Rastreamento de Processos Vinculados às Portas (PID e Binário)
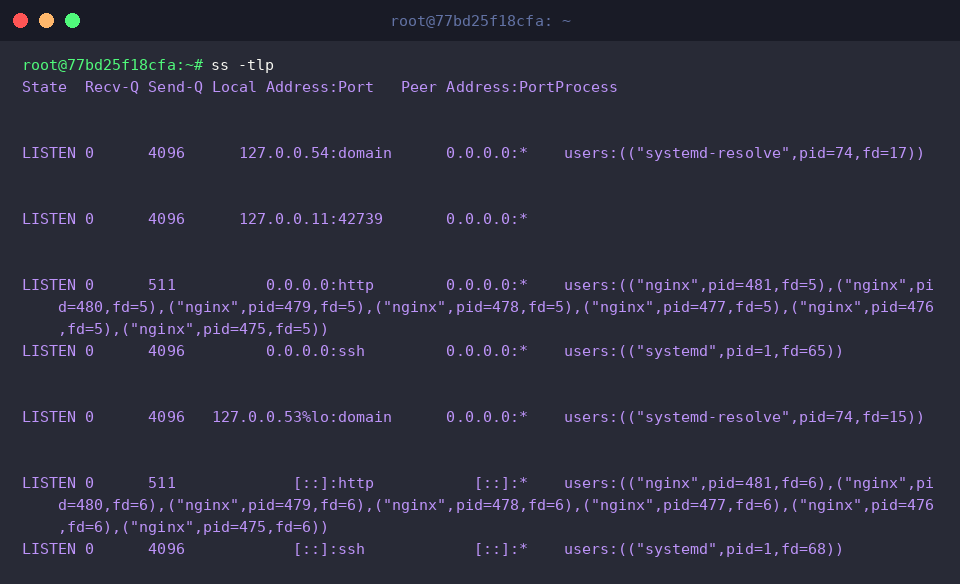
Ao executar ss -tlp, o utilitário cruza as portas TCP em modo passivo com os descritores do sistema de arquivos /proc, revelando com exatidão qual programa e PID estão ancorados a cada porta.
O campo Process evidencia os relacionamentos operacionais, permitindo validar o daemon Nginx e processos gerenciados pelo systemd em seus respectivos pontos de extremidade.
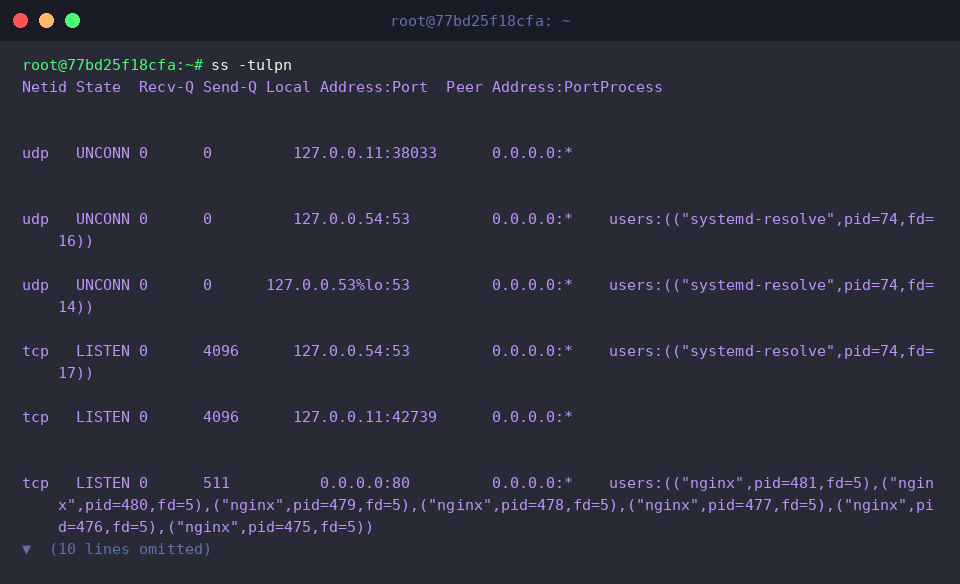
A combinação ss -tulpn expande essa verificação para englobar sockets TCP e UDP simultaneamente, mantendo a notação estritamente numérica e detalhando os processos em execução.
Com essa instrução única, administradores identificam rapidamente quais daemons respondem nas portas 80 (Nginx), 22 (SSH) e 53 (systemd-resolved), visualizando seus PIDs sem intermediários.
4. Análise de Conexões em Andamento e Filtros Avançados de Tráfego
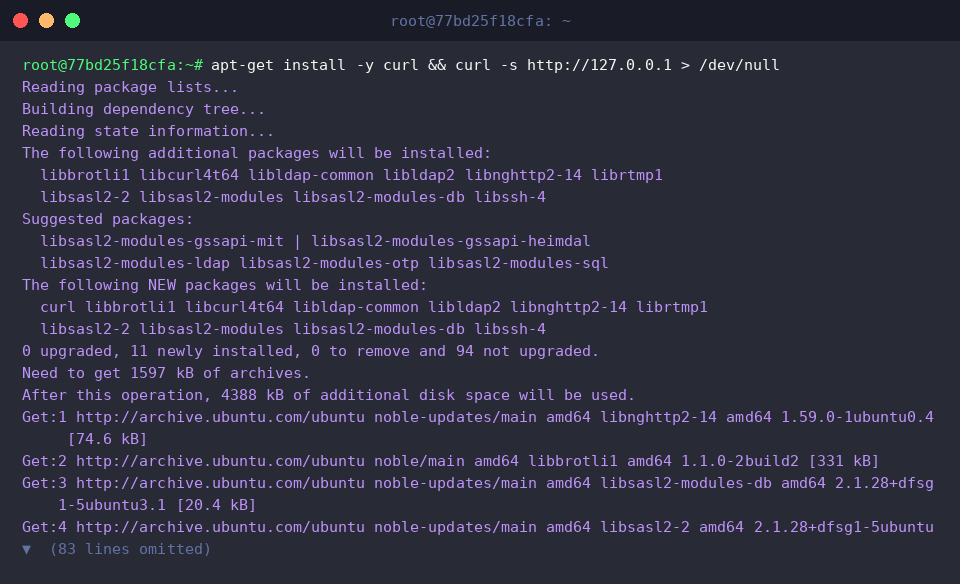
Para registrar transições de estado na pilha de rede, instalamos a ferramenta curl e realizamos uma requisição de teste direcionada à interface de loopback do servidor.
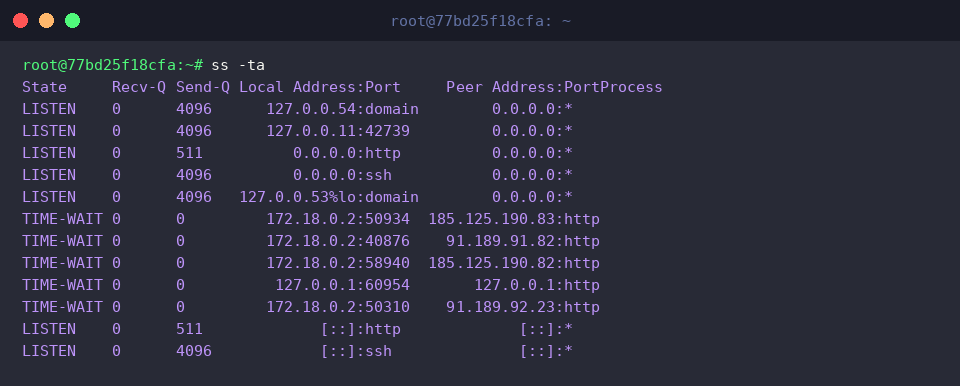
O comando ss -ta varre todos os fluxos TCP do sistema sem distinção, cobrindo tanto portas em escuta quanto sessões em processos transitórios, a exemplo de conexões no estado TIME-WAIT.
O resultado reflete o encerramento do teste anterior, listando o registro 127.0.0.1:http aguardando a liberação definitiva do buffer de rede no estado TIME-WAIT.
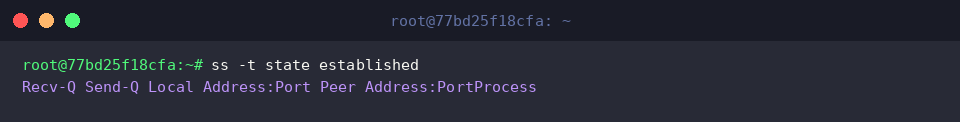
Para isolar apenas fluxos com canal de comunicação bidirecional ativo e em trânsito de dados, emprega-se o filtro ss -t state established.
Como a chamada realizada via curl cumpriu seu ciclo e fechou o circuito TCP antes da consulta, nenhuma linha de conexão aberta no estado ESTABLISHED permanece visível.
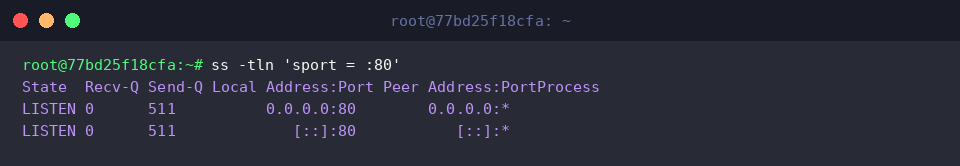
O comando ss -tln 'sport = :80' aplica uma regra de filtragem baseada na porta de origem (sport), restringindo a saída estritamente aos sockets TCP locais que utilizam a porta 80.
Essa capacidade de segmentação poupa tempo em ambientes de produção com centenas de conexões, permitindo isolar a disponibilidade do servidor HTTP de forma direta e sem ruídos.
Com essa abordagem, encerramos a análise prática de inspeção e diagnóstico de sockets e portas no Ubuntu utilizando a agilidade do comando ss.
Adote essas combinações de comandos em sua rotina técnica para elevar a eficiência na resolução de incidentes e no monitoramento de servidores Linux.