


Visão Geral
No ecossistema de servidores e na rotina de engenharia de software, o curl se consolida como uma ferramenta de rede indispensável na linha de comando. Este guia prático descomplica desde o consumo imediato de endpoints web e requisições REST corporativas até a depuração minuciosa de cabeçalhos e a retomada automática de downloads interrompidos.
1. Configuração do Ambiente e Primeiras Requisições Web (Método GET)
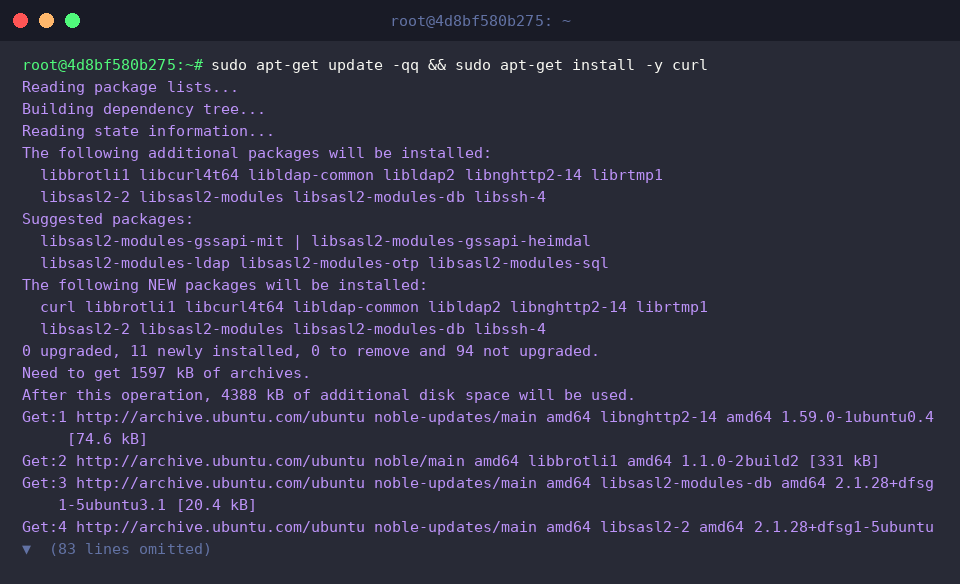
Antes de executar as chamadas de rede, atualize o índice de repositórios do sistema operacional e instale o binário correspondente via gerenciador de pacotes:
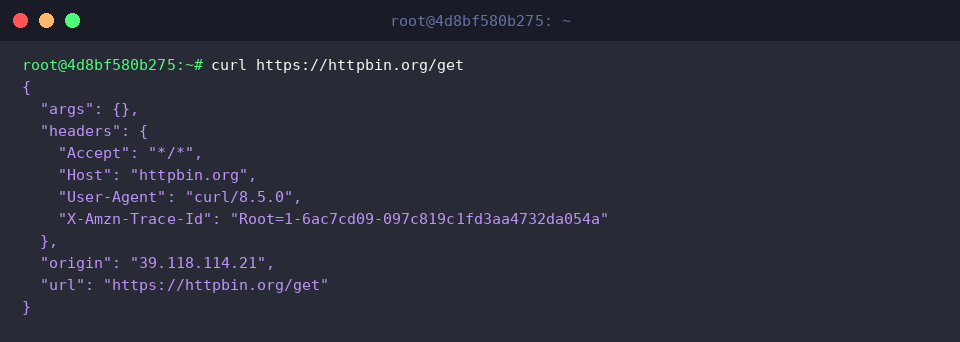
Projetado para transferências de dados baseadas em sintaxe de URL, o curl atua diretamente pela interface de terminal. Ao disparar uma URL sem modificadores adicionais, o cliente estabelece uma conexão HTTP GET padrão e descarrega todo o payload retornado no fluxo de saída padrão (stdout).
⚙️ [Parâmetros Essenciais de Execução]
-s : Ativa a operação silenciosa, eliminando barras de carregamento e mensagens de diagnóstico.-i : Anexa os cabeçalhos de resposta HTTP ao corpo da mensagem no terminal.-I : Envia uma solicitação do tipo HEAD, recuperando exclusivamente os metadados dos cabeçalhos.-X : Sobrescreve o verbo HTTP padrão (GET, POST, PUT, DELETE).-d : Constrói o corpo da mensagem enviado em operações de envio (como POST).-H : Injeta cabeçalhos HTTP customizados na requisição enviada ao servidor.-o : Direciona os bytes recebidos para um arquivo local com nomenclatura arbitrária.-O : Preserva o nome original do recurso remoto no armazenamento local.-C - : Identifica o deslocamento do arquivo parcial para retomar transferências interrompidas.-L : Processa e acompanha automaticamente redirecionamentos HTTP (família 3xx) até o destino final.
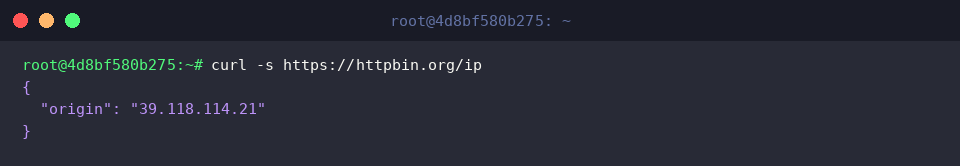
Ao incorporar o parâmetro -s, o utilitário suprime o medidor de progresso e eventuais avisos operacionais, isolando unicamente o conteúdo retornado pela aplicação remota. Essa formatação enxuta viabiliza a integração contínua de comandos por meio de pipes (|) em rotinas e scripts de automação.
2. Inspeção de Metadados HTTP e Diagnóstico de Códigos de Status
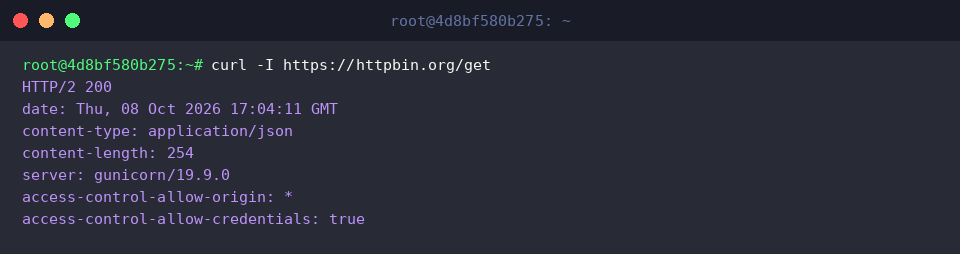
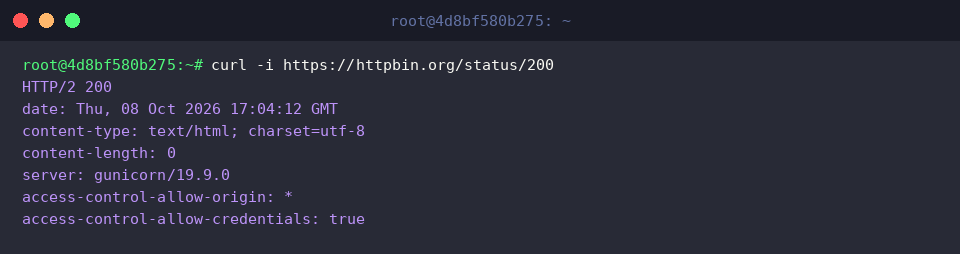
Para verificar se um endpoint está acessível sem gastar banda desnecessária, utilize a flag -I. O servidor responde unicamente com as diretivas de cabeçalho, dispensando a transmissão do corpo da mensagem. Trata-se do caminho ideal para checar versões de protocolo (HTTP/2 200), content-types ou assinaturas de servidores web em instantes.
Quando o objetivo é avaliar simultaneamente a negociação de protocolo e o conteúdo gerado, o argumento -i atende com precisão. O terminal exibe a resposta integral em bloco único, facilitando a resolução de problemas e o rastreamento de comportamentos anômalos em APIs.
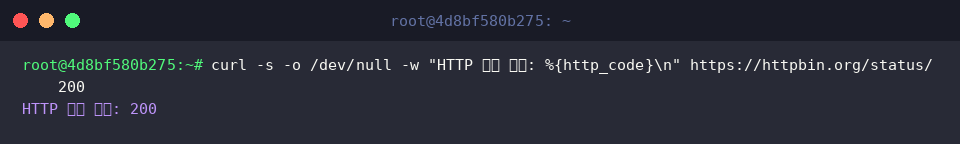
Combinando o modo silencioso (-s), o descarte do payload em /dev/null (-o /dev/null) e a formatação customizada de saída (-w), torna-se trivial extrair apenas o código de resposta HTTP. Essa abordagem forma a base de rotinas de health check e validações condicionais em scripts shell.
3. Integração com APIs REST: Envio de Dados e Cabeçalhos de Segurança
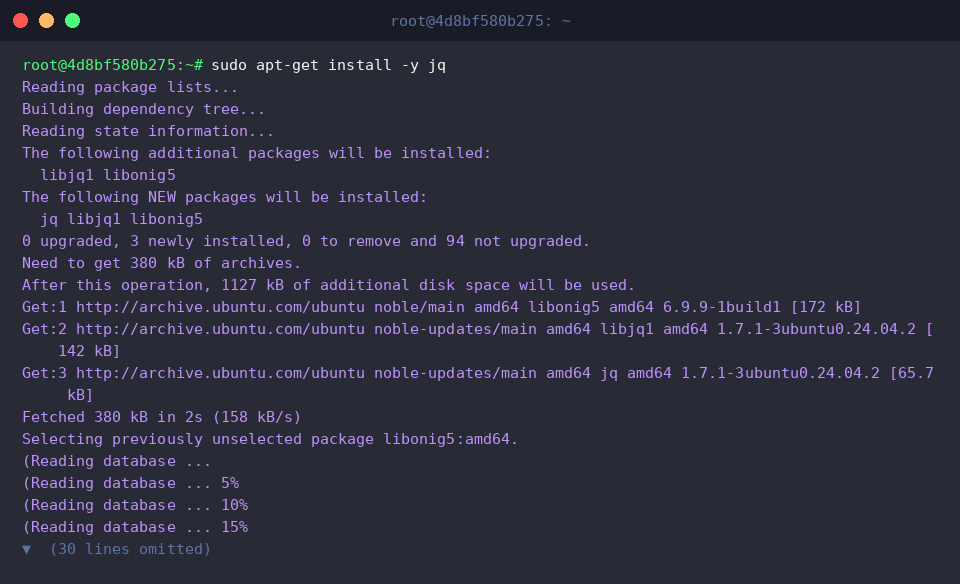
O manuseio e a leitura de estruturas JSON geradas por serviços web tornam-se consideravelmente mais eficientes com o utilitário jq. Instale o pacote antes de prosseguir com os testes de payload:
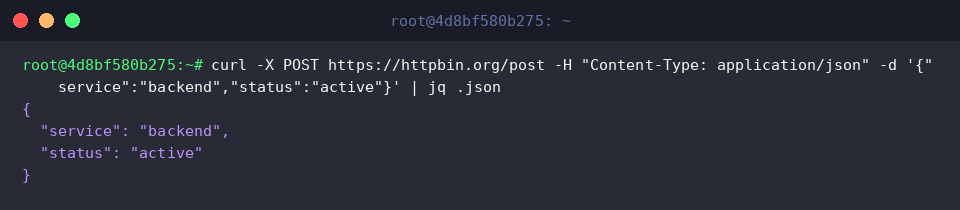
Para submeter informações estruturadas, define-se o método com -X POST, declara-se o formato através do cabeçalho -H "Content-Type: application/json" e fornece-se o objeto serializado via -d. O envio é então validado instantaneamente filtrando a resposta pelo interpretador jq:
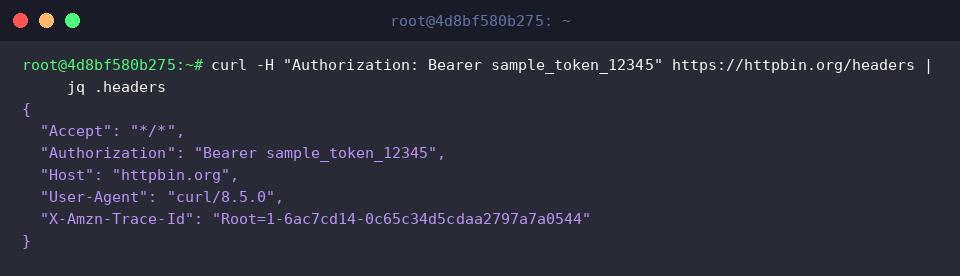
Rotas protegidas demandam mecanismos de autorização modernos, como JSON Web Tokens (JWT) ou tokens de serviço. A passagem da diretiva Authorization: Bearer <token> por meio de -H assegura o tráfego correto das credenciais perante a camada de autenticação:
4. Gerenciamento de Downloads Robustos e Retomada de Fluxos
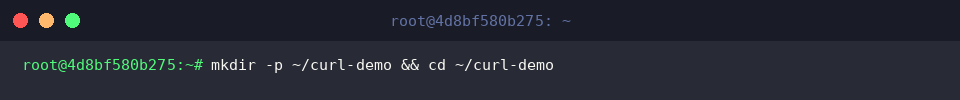
Crie um diretório isolado no sistema para conduzir os experimentos de transferência e acesse-o em seguida:
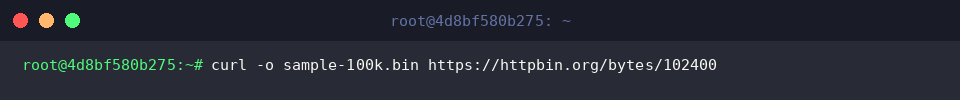
Ao descarregar recursos binários volumosos, o parâmetro -o redireciona o tráfego diretamente para o arquivo indicado (sample-100k.bin). Isso previne a impressão caótica de caracteres binários no terminal e assegura a integridade do armazenamento no disco:
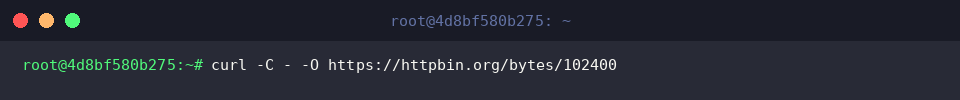
Em conexões instáveis, interrupções acidentais não exigem reiniciar o download do zero. O modificador -C - calcula o offset do arquivo já presente localmente para continuar exatamente de onde parou, enquanto -O mantém o identificador original do recurso fornecido pelo servidor:
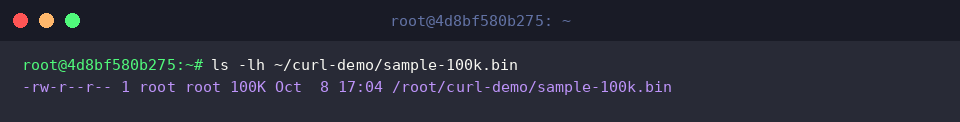
Para assegurar que o payload recebido coincide com o volume solicitado, inspecione os metadados do arquivo em disco com o comando ls -lh:
Exploramos os conceitos fundamentais e as estratégias mais eficientes do utilitário curl para a administração moderna de sistemas e o desenvolvimento de software. A incorporação dessas opções nas suas rotinas de linha de comando trará robustez e agilidade aos seus fluxos de trabalho e scripts operacionais.