


Visão Geral
Garantir o isolamento e a integridade de arquivos e diretórios no ecossistema Linux exige o domínio completo do utilitário chmod e do seu modelo de controle de acesso. Este guia prático desmistifica a lógica por trás das máscaras numéricas octais (como as conhecidas combinações 755 e 644) e da notação simbólica (rwx), acompanhando cada passo com evidências reais capturadas diretamente do terminal.
1. Estrutura de Privilégios no Linux e Inspeção Inicial com ls -l
Para estruturar um espaço isolado e seguro para os nossos testes práticos, criamos uma pasta de laboratório e navegamos até ela com o comando mkdir -p ~/chmod_demo && cd ~/chmod_demo.
Em seguida, geramos um documento vazio que utilizaremos para analisar o comportamento das permissões executando touch sample.txt.
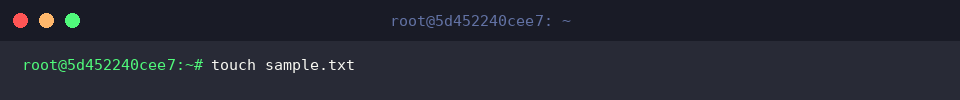
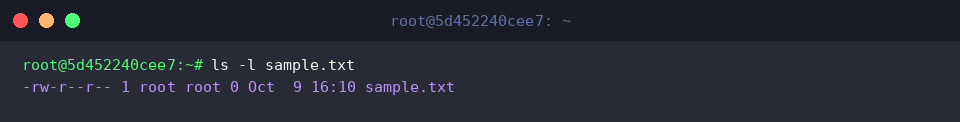
Para auditar os metadados e os privilégios atribuídos por padrão a esse novo item, rodamos ls -l sample.txt.
A cadeia de dez caracteres no início da saída (-rw-r--r--) detalha a natureza do recurso e a divisão tripartite de privilégios: direitos do proprietário (leitura e gravação), do grupo proprietário (somente leitura) e dos demais usuários do sistema (somente leitura).
⚙️ [Parâmetros Essenciais]
-l : Apresenta a listagem detalhada (formato longo), exibindo tipo de arquivo, máscara de permissões, proprietário, grupo, tamanho em bytes e data da última alteração.-a : Exibe a totalidade dos elementos, incluindo arquivos ocultos iniciados por ponto (.).-h : Converte as grandezas de tamanho para unidades compreensíveis por humanos (K, M, G), sendo frequentemente utilizado em conjunto com -l.-d : Consulta as propriedades do próprio diretório analisado, sem listar seu conteúdo interno.-R : Processa a navegação de diretórios de forma recursiva, inspecionando todos os subníveis e arquivos descendentes.
2. Gerenciando Acessos via Notação Numérica Octal (chmod 644, 755)
Retornamos ao diretório base de experimentos com a instrução cd ~/chmod_demo.
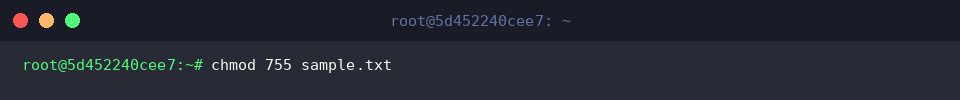
Para conferir privilégios totais ao proprietário (leitura 4 + gravação 2 + execução 1 = 7) e restringir o grupo e outros usuários exclusivamente à leitura e execução (leitura 4 + execução 1 = 5), executamos chmod 755 sample.txt.
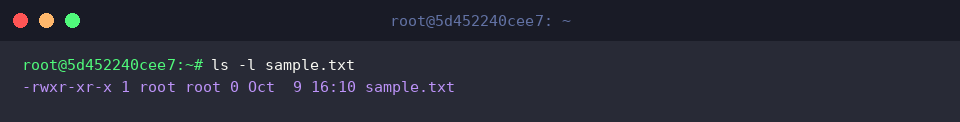
Inspecionamos o efeito da alteração rodando ls -l sample.txt para comprovar que o arquivo exibe o perfil -rwxr-xr-x.
Nota-se com clareza o bloco do dono com rwx, enquanto os blocos de grupo e terceiros exibem r-x, confirmando a ativação do privilégio de execução (x).
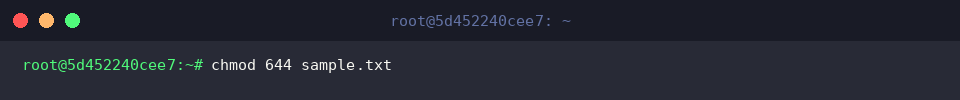
Para restabelecer o perfil padrão amplamente adotado em arquivos de texto estáticos — leitura e gravação para o proprietário (6) e acesso estritamente para leitura aos demais (4 no grupo e 4 para outros) —, aplicamos chmod 644 sample.txt.
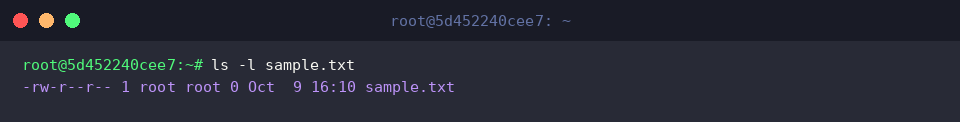
Confirmamos a nova configuração disparando novamente ls -l sample.txt.
A assinatura de segurança retorna para -rw-r--r--, validando a remoção do bit de execução e assegurando apenas operações de leitura e gravação adequadas ao arquivo.
3. Manipulação Pontual de Atributos com a Sintaxe Simbólica
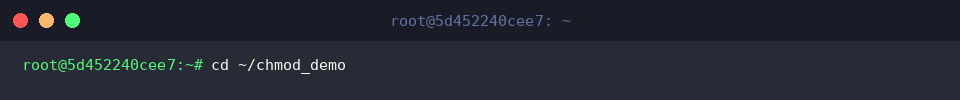
Garantimos que estamos posicionados no caminho correto de trabalho ao digitar cd ~/chmod_demo.
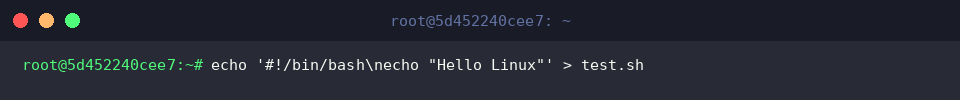
Criamos um script bash funcional para ilustrar a concessão dinâmica de execução através do comando echo '#!/bin/bash\necho "Hello Linux"' > test.sh.
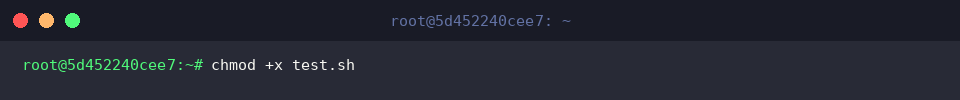
Para tornar o script executável por todos os usuários do sistema simultaneamente sem recalcular valores octais, invocamos chmod +x test.sh.
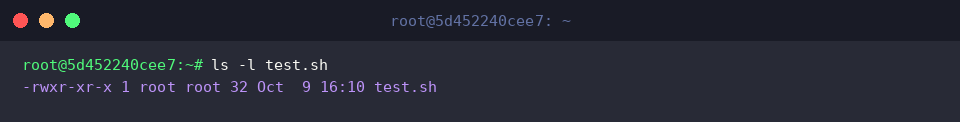
Consultamos o estado resultante dos direitos do script rodando ls -l test.sh.
O terminal reflete o formato -rwxr-xr-x, demonstrando que a flag executável (x) foi incorporada com sucesso a todos os escopos.
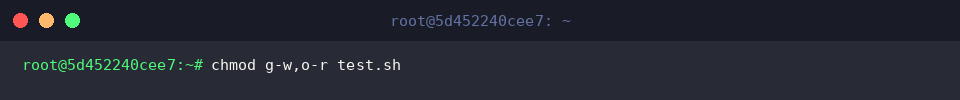
Utilizando a sintaxe simbólica com múltiplos ajustes separados por vírgula (,), removemos a escrita do grupo e a leitura dos demais usuários com a instrução chmod g-w,o-r test.sh.
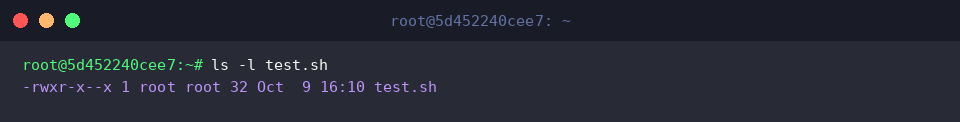
Realizamos uma nova validação via ls -l test.sh para examinar o novo mapa de segurança.
A saída passa a registrar -rwxr-x--x, confirmando o bloqueio de escrita no grupo e a revogação de leitura (r) para outros usuários.
4. Aplicação Recursiva em Massa em Diretórios (-R)
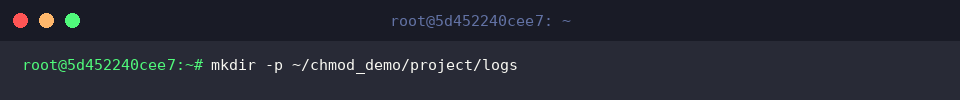
Para reproduzir uma hierarquia real de servidores contendo subdiretórios e registros, configuramos a árvore inicial com mkdir -p ~/chmod_demo/project/logs.
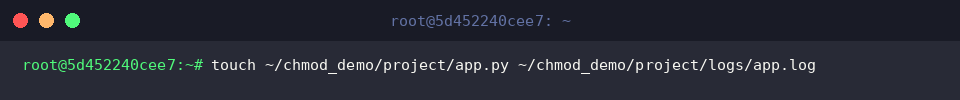
Inserimos um arquivo de aplicação em Python e um arquivo de log nesse ecossistema disparando touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log.
Recorremos ao argumento -R para aplicar de forma consistente a política de acesso 750 em todos os níveis da pasta com chmod -R 750 ~/chmod_demo/project.
Com essa política, o dono obtém controle irrestrito (7), os integrantes do grupo mantêm direitos de leitura e navegação (5) e quaisquer outros usuários perdem integralmente o acesso (0), cascateando essa regra por toda a subestrutura.
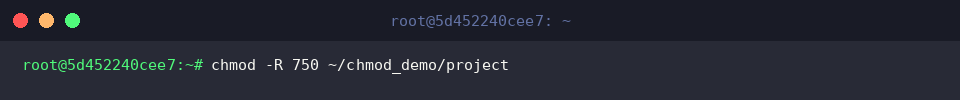
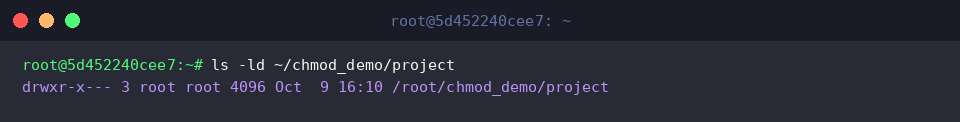
Para inspecionar as permissões atribuídas especificamente à pasta raiz do projeto, acionamos ls -ld ~/chmod_demo/project.
A listagem devolve drwxr-x---, evidenciando que o proprietário detém rwx, o grupo possui r-x e todos os demais ficaram completamente desprovidos de acesso (---).
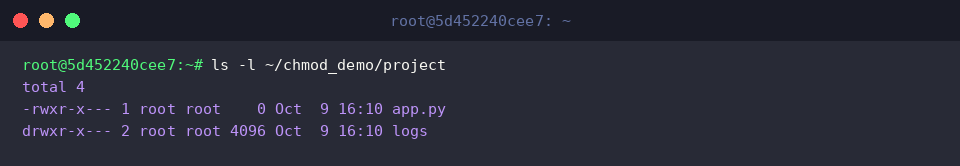
Por fim, analisamos o comportamento interno da estrutura utilizando ls -l ~/chmod_demo/project.
Tanto o arquivo app.py quanto o subdiretório logs herdaram respectivamente as máscaras -rwxr-x--- e drwxr-x---, provando a eficácia e a precisão do modificador recursivo -R.
Examinamos detalhadamente a mecânica do chmod no Linux, compreendendo as particularidades das máscaras 755 e 644 e sua aplicação direta em arquivos individuais e árvores inteiras de diretórios.
Configurar as permissões corretas para cada contexto é um pilar indispensável para administrar servidores e ambientes Linux com alto nível de segurança e estabilidade.