


Visão Geral
No ecossistema Linux e distribuições baseadas em Ubuntu, o controle estrito de propriedade sobre arquivos e pastas constitui a primeira linha de defesa da segurança operacional. Saber definir com precisão quem é o dono de cada recurso impede acessos indevidos e viabiliza a execução correta de serviços essenciais. Este tutorial detalha desde a sintaxe fundamental do utilitário chown até cenários do dia a dia da administração de sistemas — englobando a redefinição simultânea de usuário e grupo, propagação recursiva através de árvores de diretórios (-R) e espelhamento de atributos utilizando arquivos de referência.
1. Modificando o Usuário Proprietário de um Arquivo
Para demonstrar a alteração básica de propriedade, geramos um arquivo vazio e inspecionamos os metadados iniciais vinculados à conta administrativa root com a instrução touch test_file.txt && ls -l test_file.txt:
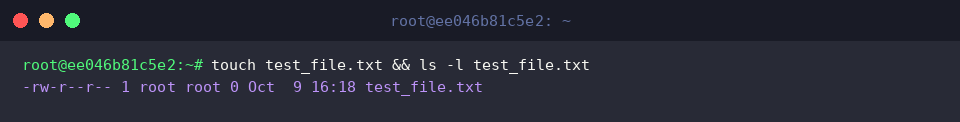
A utilidade do binário chown reside na capacidade de atribuir um novo proprietário ou grupo a qualquer nó do sistema de arquivos.
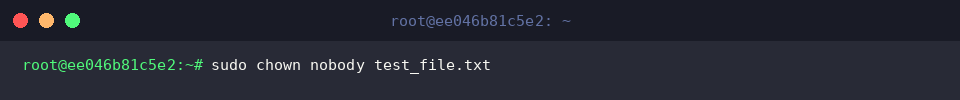
Para transferir a titularidade do arquivo recém-criado, executamos sudo chown nobody test_file.txt com privilégios de superusuário.
⚙️ [Parâmetros de Destaque]
-R : Processa recursivamente toda a árvore sob o caminho especificado, abrangendo subpastas e itens internos.-v : Ativa o modo verboso, exibindo uma confirmação detalhada para cada item processado.-c : Semelhante ao modo verboso, mas restringe a saída apenas aos alvos cuja propriedade foi efetivamente modificada.-f : Opera em modo silencioso, suprimindo advertências e a grande maioria dos alertas de erro.--reference : Replica a configuração de usuário e grupo de um arquivo modelo diretamente no item de destino.
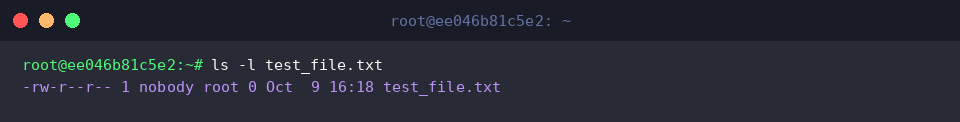
Uma nova checagem com ls -l test_file.txt atesta que a posse do recurso deixou de pertencer a root e passou com sucesso para a conta de sistema nobody.
2. Redefinindo Simultaneamente o Proprietário e o Grupo
Em configurações práticas de servidores, é frequente precisar ajustar tanto o usuário quanto o grupo em uma única operação. Criamos um arquivo simulando uma configuração com touch web_config.conf && ls -l web_config.conf para checar os valores padrão atribuídos:
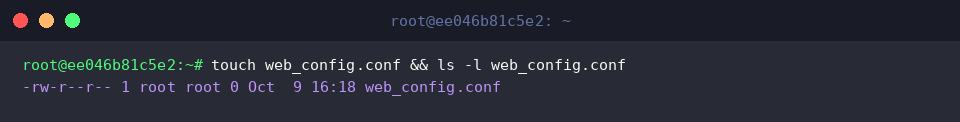
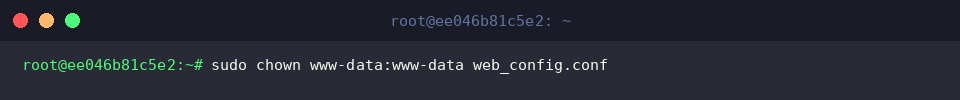
Para vincular o item ao processo do servidor HTTP, invocamos sudo chown www-data:www-data web_config.conf.
O uso do delimitador de dois-pontos (:) viabiliza a atribuição combinada de usuário e grupo em uma chamada atômica, simplificando ajustes de permissões em ambientes web como Nginx e Apache.
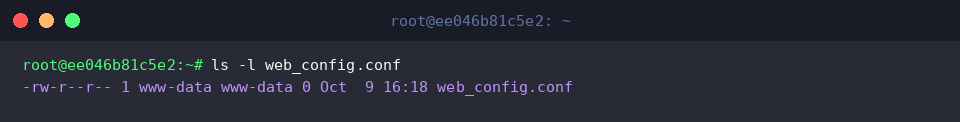
Confirmamos o resultado executando ls -l web_config.conf.
A listagem ratifica que ambas as colunas de controle agora refletem www-data no lugar das credenciais padrão de root.
3. Aplicação em Massa em Estruturas de Diretórios (Opção -R)
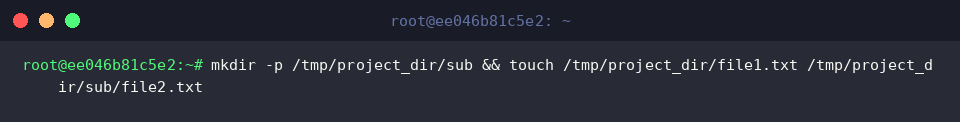
Para avaliar operações em lotes hierárquicos, estruturamos um ambiente de teste composto por diretórios aninhados e múltiplos arquivos através da instrução mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt:
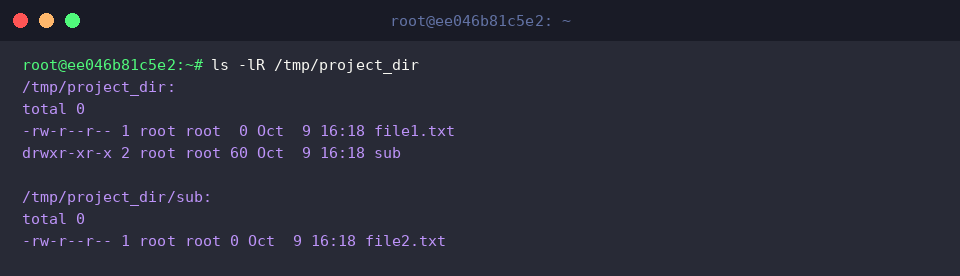
Antes de propagar quaisquer ajustes, listamos toda a ramificação recursivamente com ls -lR /tmp/project_dir.
Os dados impressos evidenciam que todos os elementos — da raiz temporária aos arquivos secundários — pertencem inicialmente ao root.
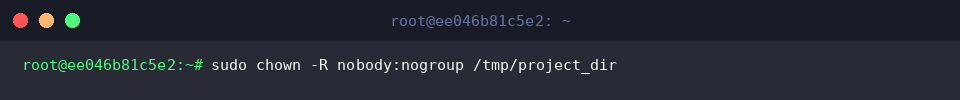
Para transferir o diretório pai e todos os seus descendentes de uma só vez, rodamos sudo chown -R nobody:nogroup /tmp/project_dir.
A flag -R força o comando a descer por todos os níveis da hierarquia, aplicando a combinação indicada a absolutamente todos os registros encontrados.
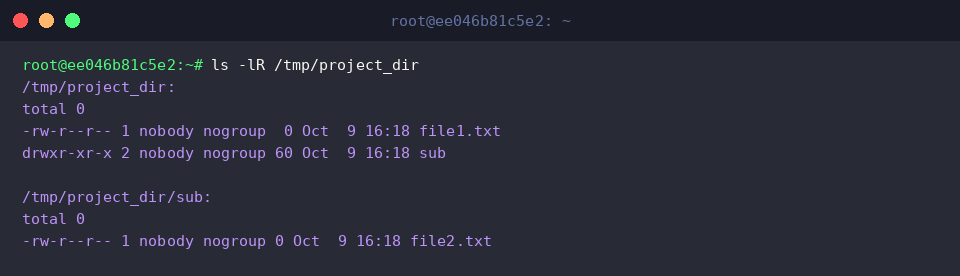
Validamos a integridade da mudança executando novamente ls -lR /tmp/project_dir.
Nota-se que tanto file1.txt quanto o subdiretório sub e seu respectivo conteúdo interno file2.txt passaram integralmente para nobody:nogroup.
4. Clonando Permissões a Partir de um Arquivo Modelo (–reference)
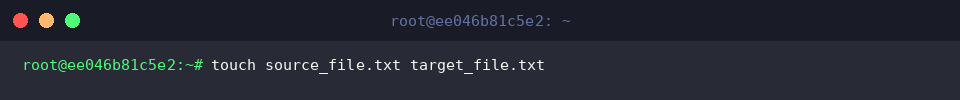
Quando se deseja igualar as credenciais entre dois arquivos sem precisar digitar manualmente usuários ou grupos, a clonagem por referência é a solução ideal. Iniciamos criando o arquivo padrão e o alvo com touch source_file.txt target_file.txt:
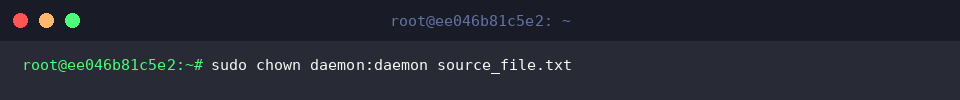
Definimos os atributos do arquivo modelo executando sudo chown daemon:daemon source_file.txt:
Ao checar a situação de ambos com ls -l source_file.txt target_file.txt, percebemos a discrepância: source_file.txt opera sob daemon:daemon, enquanto target_file.txt permanece retido por root:root.
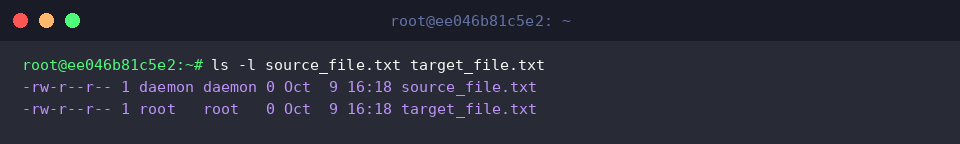
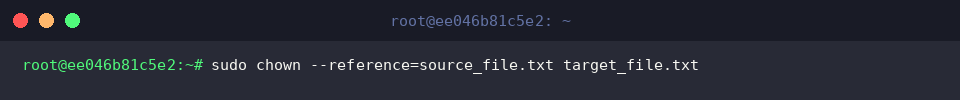
Para duplicar as permissões de forma automatizada, lançamos mão da opção --reference por meio do comando sudo chown --reference=source_file.txt target_file.txt.
Esse artifício elimina o risco de erros de digitação e poupa consultas prévias em scripts ou intervenções manuais.
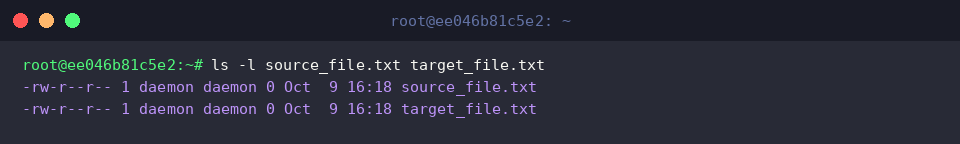
Uma última verificação com ls -l source_file.txt target_file.txt atesta o alinhamento:
O arquivo receptor target_file.txt espelha perfeitamente as definições de daemon:daemon presentes na referência original.
Exploramos os conceitos fundamentais que regem a titularidade de dados no Linux e como utilizar o chown com eficiência no cotidiano operacional.
Manter uma gestão criteriosa de usuários e grupos é essencial para garantir um ambiente robusto, seguro e em plena conformidade com as boas práticas de infraestrutura.