


Visão Geral
Compreender o processo de anexação de sistemas de arquivos à árvore de diretórios é um requisito fundamental na rotina de qualquer administrador Linux. Neste laboratório prático, exploraremos desde a instanciação de um disco virtual através de dispositivos de loopback até a definição de parâmetros operacionais avançados, desconexão segura via umount e automação de inicialização com persistência garantida através do /etc/fstab.
Mapeamento de Volumes Ativos e Preparação do Diretório Alvo
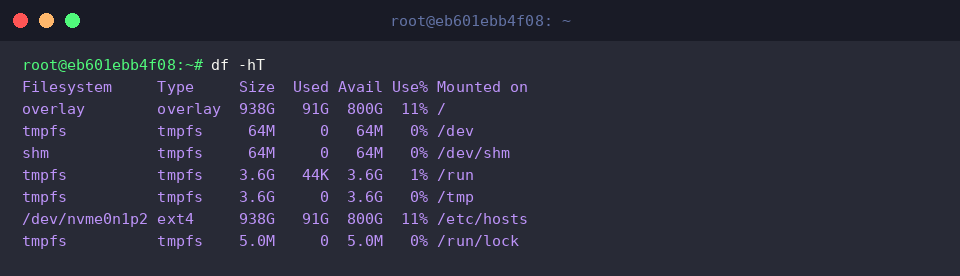
Antes de integrar novos volumes de armazenamento, convém mapear a infraestrutura atual de discos. O utilitário df oferece uma visão consolidada do consumo de espaço de cada partição; agregamos a flag -h para exibir os valores em grandezas convencionais (MB, GB) e -T para explicitar o formato de cada partição montada (seja ext4, tmpfs ou overlay).
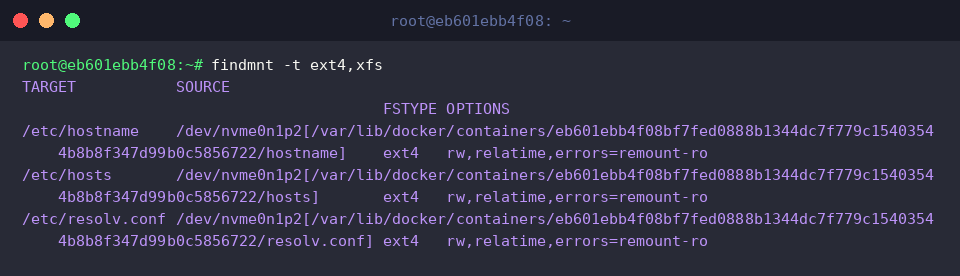
Para auditar de forma hierárquica e sem a poluição de volumes em memória transitória, o findmnt atua como ferramenta cirúrgica. Com o parâmetro -t ext4,xfs, filtramos apenas os sistemas de arquivos reais que habitualmente sustentam partições físicas.
Com o panorama analisado, criamos o ponto de acoplamento — o diretório base no qual o novo armazenamento será anexado — invocando sudo mkdir -p /mnt/mydisk.
Criação de Disco Virtual e Formatação em ext4
Para conduzir nossos experimentos sem comprometer unidades físicas de produção, isolamos um ambiente de teste estruturando um diretório dedicado: execute mkdir -p ~/disk-test && cd ~/disk-test.
Na sequência, recorremos ao utilitário dd para gerar um arquivo binário bruto de 100MB totalmente zerado, emulando um disco rígido virgem por meio do comando dd if=/dev/zero of=testdisk.img bs=1M count=100.
Um bloco de bytes necessita de uma estrutura lógica para comportar arquivos e diretórios. Aplicamos a formatação no padrão nativo do ecossistema Linux com a instrução sudo mkfs.ext4 -F testdisk.img.
Montagem via Loop Device e Testes de Operação I/O
Com o sistema de arquivos devidamente gravado no arquivo de imagem, conectamos o volume ao ponto de montagem previamente criado com sudo mount -o loop ~/disk-test/testdisk.img /mnt/mydisk. O modificador -o loop instrui o kernel a tratar um arquivo regular como se fosse um dispositivo de bloco físico convencional.
Para certificar que a camada de abstração do kernel associou o volume ao caminho definido, filtramos o status da partição executando df -h | grep /mnt/mydisk, o que valida a capacidade líquida alocada.
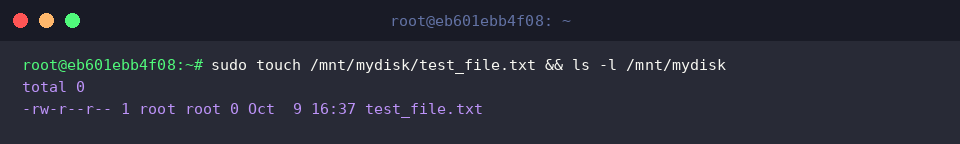
A validação funcional completa exige verificar a capacidade de gravação e leitura no dispositivo: utilize sudo touch /mnt/mydisk/test_file.txt && ls -l /mnt/mydisk para gravar um arquivo de teste e inspecionar sua presença imediata no diretório.
Desconexão Segura e Remontagem com Bloqueio de Escrita (ro)
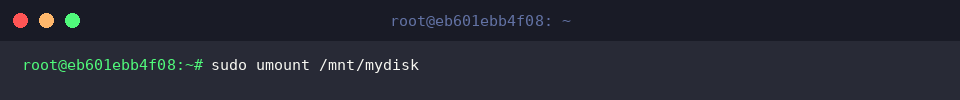
Para desacoplar uma partição preservando a integridade das transações de E/S pendentes no cache do sistema operacional, executa-se sudo umount /mnt/mydisk. Esta operação descarrega buffers pendentes e finaliza a comunicação com segurança.
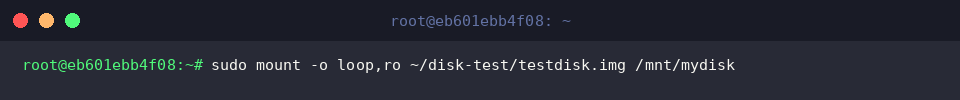
Cenários de manutenção ou partições compartilhadas frequentemente exigem blindagem contra alterações acidentais. Para impor esse isolamento restritivo, remontamos o arquivo em modo somente leitura combinando as opções de montagem: sudo mount -o loop,ro ~/disk-test/testdisk.img /mnt/mydisk.
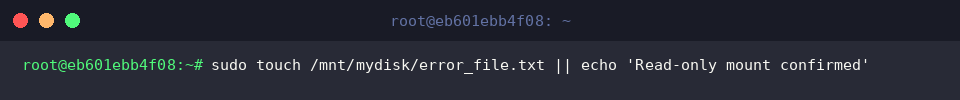
Comprovamos a eficácia da política de proteção forçando uma tentativa de gravação com sudo touch /mnt/mydisk/error_file.txt || echo 'Read-only mount confirmed'. Como o sistema de arquivos recusa a inserção de novos blocos, a instrução falha intencionalmente e engatilha a mensagem de confirmação.
Encerrada a bateria de testes de integridade, liberamos novamente o diretório de destino desmontando a partição com sudo umount /mnt/mydisk.
Extração de UUID e Princípios de Persistência no /etc/fstab
Ao estruturar montagens automáticas em servidores, confiar em descritores tradicionais de hardware (como /dev/sdb1) traz riscos operacionais, pois tais identificadores podem alternar conforme a inicialização de controladoras. A abordagem padrão da indústria consiste em capturar o identificador universalmente único (UUID) através do utilitário sudo blkid ~/disk-test/testdisk.img.
As regras que orientam o kernel sobre quais discos vincular durante o boot residem na tabela estática de sistemas de arquivos; analisamos suas últimas entradas com tail -n 5 /etc/fstab. Cada registro organiza-se rigorosamente em seis colunas: identificador do volume, ponto de montagem, protocolo do filesystem, parâmetros de montagem, rotina de dump e ordem de checagem do fsck.
Com estes procedimentos, cobrimos desde os fundamentos de vinculação em tempo de execução até os pilares de configuração estável para storage no Ubuntu. Adotar essas práticas de persistência garante que seus serviços corporativos reiniciem sem interrupções por falta de volumes de dados anexados.