


Visão Geral
Ao compilar ou instalar um interpretador de comandos alternativo, ou mesmo ao restringir o acesso de usuários por meio de scripts personalizados, compreender o funcionamento do utilitário add-shell torna-se indispensável. Este laboratório prático explora como o ecossistema Linux valida interpretadores confiáveis no arquivo /etc/shells, a integração direta com o comando chsh, as melhores práticas de governança de contas e o procedimento correto de limpeza via remove-shell.
1. A Função Estratégica do /etc/shells e a Inspeção de Interpretadores Habilitados
O sistema operacional mantém um inventário de shells homologados para autenticação e sessões de login no arquivo /etc/shells. Para inspecionar os binários atualmente autorizados no ambiente, basta exibir o conteúdo do arquivo com o utilitário cat:
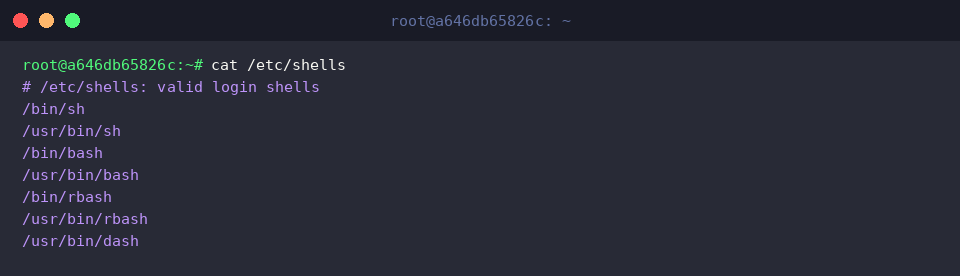
A presença de um caminho absoluto dentro de /etc/shells atua como um mecanismo de controle: somente os executáveis listados nesse registro podem ser definidos por usuários comuns via chsh. Além disso, serviços de transferência segura e daemons de FTP frequentemente consultam essa lista para autorizar sessões interativas.
Para verificar a correspondência entre os interpretadores padrão do sistema e o registro de segurança, utiliza-se which bash sh para rastrear os locais físicos dos binários:
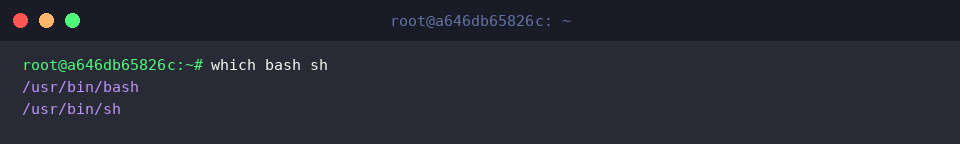
A saída confirma a localização dos binários em /usr/bin/bash e /usr/bin/sh. Cruzar esses resultados com as entradas do /etc/shells permite atestar que os caminhos principais estão devidamente mapeados e aptos para uso pelos usuários.
2. Instalação de um Novo Interpretador (Zsh) e Homologação via add-shell
Para simular a adoção de um ambiente moderno de linha de comando, inicia-se a instalação do pacote zsh através do gerenciador de pacotes do sistema:
Concluída a etapa de instalação, o próximo passo consiste em localizar o caminho canônico do novo binário utilizando which zsh:
Caso a execução não retorne nenhum caminho (seja por um pacote pendente ou inconsistência no PATH), a tentativa subsequente de registrar o shell falhará. Ao acionar o utilitário administrativo sudo add-shell $(which zsh) sem que o comando aninhado entregue um argumento válido, o sistema interrompe a execução e emite a sintaxe padrão de ajuda:
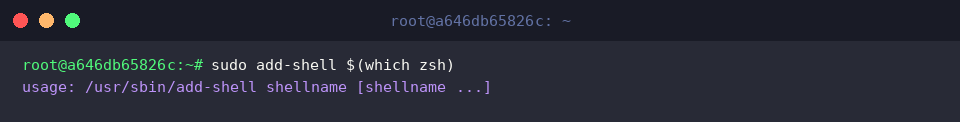
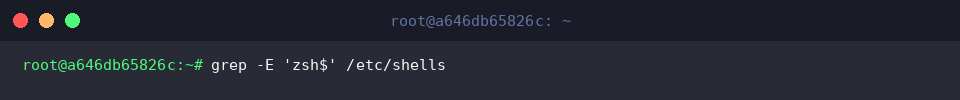
Essa resposta defensiva demonstra que o utilitário exige expressamente o caminho absoluto do arquivo a ser integrado. Uma verificação com grep -E 'zsh$' /etc/shells comprova que nenhuma alteração indevida foi realizada no arquivo de configuração:
3. Criação de um Shell Restrito Personalizado e Registro Administrativo
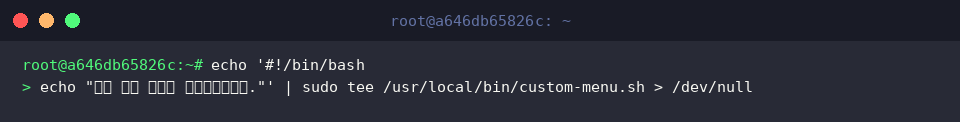
Em cenários corporativos, é comum direcionar certos acessos a um menu restrito em vez de fornecer um terminal interativo completo. Para ilustrar essa aplicação, cria-se um script em /usr/local/bin/custom-menu.sh que exibe apenas uma mensagem operacional pré-formatada:
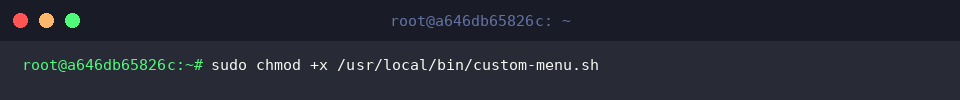
Para que o Linux reconheça o script como um programa executável e permita que ele processe sessões de usuários, ajustam-se as permissões de acesso com o comando chmod +x:
Com o arquivo executável devidamente preparado, executa-se o add-shell para elevá-lo formalmente à categoria de interpretador de login homologado pelo sistema operacional:
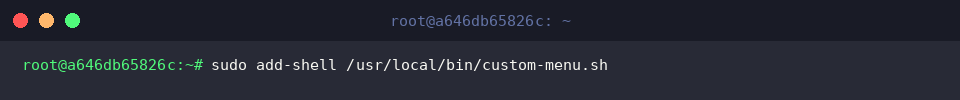
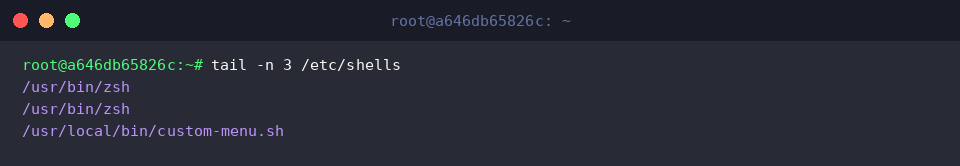
Ao inspecionar o final do arquivo de configuração com tail -n 3 /etc/shells, constata-se a inserção bem-sucedida do caminho /usr/local/bin/custom-menu.sh, atestando que o script agora é considerado um shell legítimo:
4. Testes com Contas de Usuário e Procedimento Seguro de Remoção
A validação da política de login pode ser realizada provisionando uma conta temporária (testuser) configurada para iniciar diretamente sob o novo script:
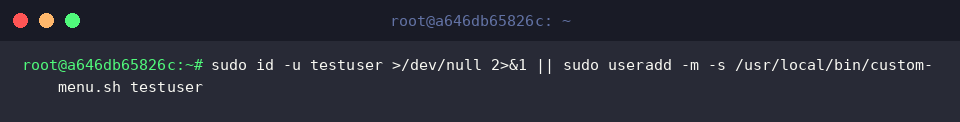
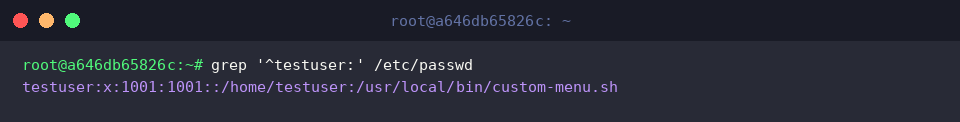
A checagem do banco de dados local de contas (/etc/passwd) via grep '^testuser:' permite ratificar que o usuário foi registrado corretamente associado ao interpretador restrito:
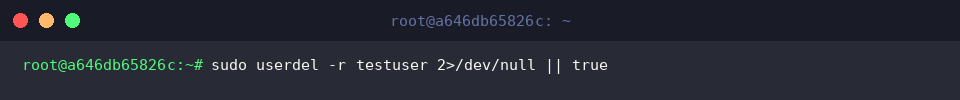
Finalizada a validação funcional, a boa governança de sistemas exige a limpeza dos recursos temporários. Remove-se primeiramente a conta de teste e seu diretório base:
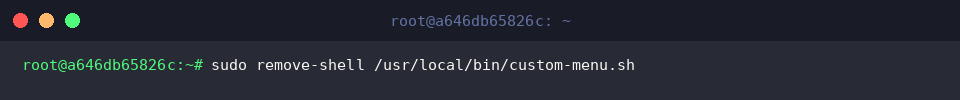
Em seguida, o script customizado deve ser descredenciado da lista de shells autorizados. O comando remove-shell encarrega-se de expurgar a entrada de /etc/shells de maneira atômica e segura:
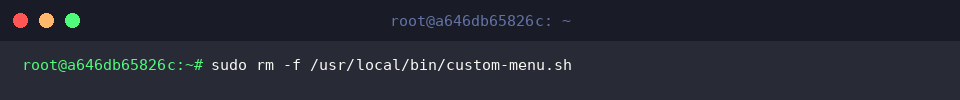
Após desautorizar o interpretador, o binário pode ser excluído do sistema de arquivos com segurança:
Por fim, confirma-se o sucesso de todo o ciclo de expurgo checando a ausência da linha correspondente em /etc/shells:
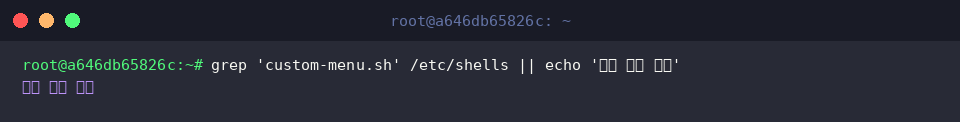
A exibição da mensagem de confirmação garante que nenhuma referência órfã permaneceu no arquivo. Em vez de editar manualmente arquivos vitais de autenticação, priorizar utilitários padrão como add-shell e remove-shell reduz drasticamente o risco de erros de digitação e preserva a integridade operacional do ambiente Linux.