


Visão Geral
Ao reorganizar sistemas de arquivos ou padronizar estruturas de usuários em distribuições Linux, mover os repositórios de chaves criptográficas do GnuPG para um novo caminho exige cuidados especiais. O utilitário addgnupghome foi concebido exatamente para simplificar essa transição estrutural sem corromper anéis de chaves ou configurações existentes. Neste tutorial técnico, exploraremos o propósito dessa ferramenta e executaremos um passo a passo prático para estruturar, transferir e validar com segurança um ambiente GPG renovado.
1. Preparação dos Utilitários GnuPG e Inspeção do addgnupghome
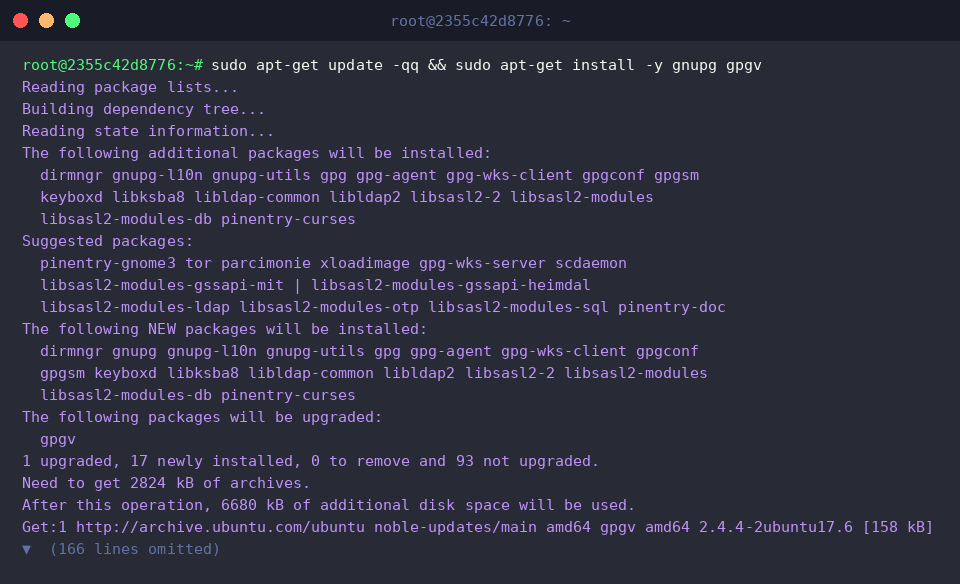
Antes de iniciar a reconfiguração dos diretórios, certifique-se de que o sistema disponha dos pacotes essenciais gnupg e gpgv. Podemos realizar a instalação de ambos por meio do gerenciador de pacotes da distribuição:
Em seguida, convém certificar a presença do utilitário addgnupghome inspecionando o caminho do seu binário com o comando which, confirmando sua localização habitual em /usr/sbin/addgnupghome.
Essa aplicação atua como um inicializador e migrador especializado, ajustando a estrutura de arquivos e metadados que tradicionalmente residem sob ~/.gnupg para novas contas ou locais designados.
⚙️ [Parâmetro Principal]
account : Define a conta de usuário ou o contexto de destino no qual o repositório de chaves e os parâmetros do GnuPG serão implantados.
Para conferir detalhes da sintaxe ou especificações do utilitário, tentamos consultar a sua ajuda interativa ou o manual do sistema.
Tenha em mente que imagens enxutas do Ubuntu (instalações mínimas) costumam vir sem os arquivos de manual pré-carregados, emitindo avisos informativos sobre páginas ausentes.
2. Construção de um Ambiente GPG Legado com Chaves de Teste
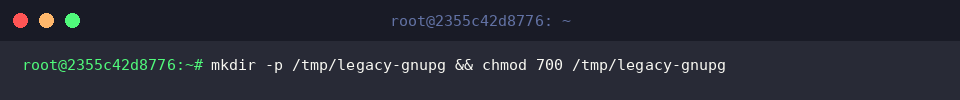
Para simular o cenário de migração de forma segura e controlada, provisionamos um diretório de origem provisório e restringimos seu acesso exclusivamente ao proprietário atribuindo a permissão 700:
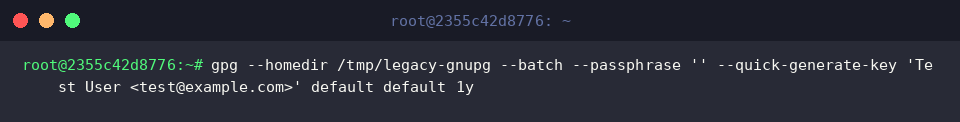
Com a área de trabalho isolada pronta, emitimos o comando gpg --quick-generate-key com o intuito de gerar um par de chaves básico para os nossos testes.
Apontando para a pasta legada (--homedir /tmp/legacy-gnupg), geramos uma chave padrão sem frase secreta e com validade estipulada para 12 meses:
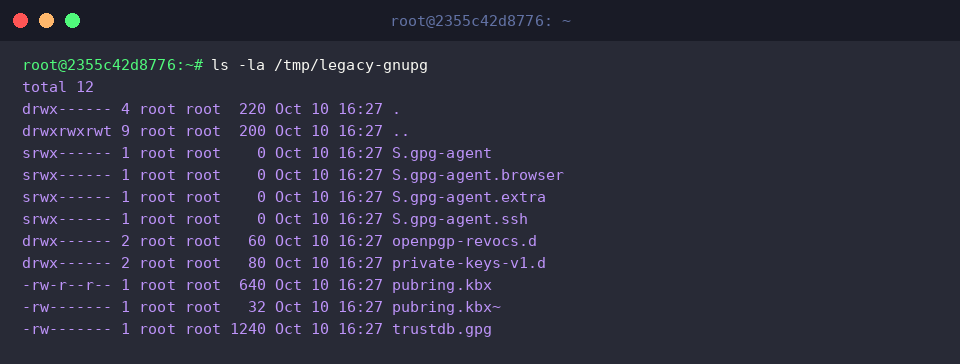
Executamos uma listagem detalhada com ls -la para auditar a criação dos artefatos criptográficos fundamentais, assegurando que o chaveiro público (pubring.kbx), a base de confiabilidade (trustdb.gpg) e a pasta de componentes privados foram devidamente gerados no diretório de origem:
3. Realizando a Transição do Ambiente GPG com addgnupghome
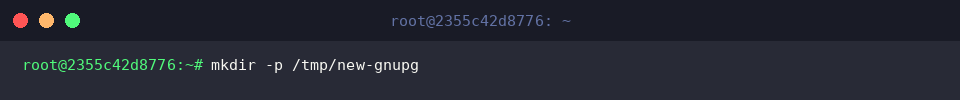
Com a base antiga consolidada, providenciamos o ponto de montagem definitivo que abrigará o novo ambiente executando mkdir -p /tmp/new-gnupg:
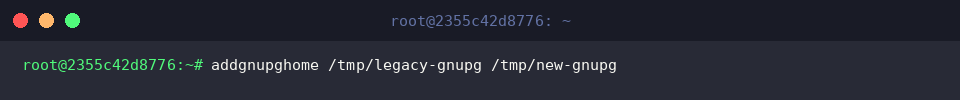
Chegou o momento de delegar o processo ao addgnupghome. O comando lê os arquivos de /tmp/legacy-gnupg e replica as credenciais e configurações adaptadas para /tmp/new-gnupg.
A rotina é concluída de modo transparente, reformulando a arquitetura de armazenamento sem falhas de integridade:
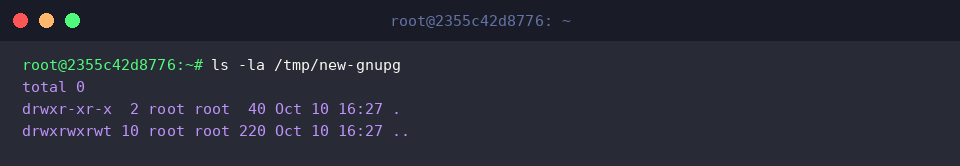
Para inspecionar o resultado do processo, examinamos os conteúdos populados na nova pasta por meio do utilitário ls -la /tmp/new-gnupg.
Os registros exibidos confirmam que os artefatos de chaves e arquivos auxiliares foram copiados e ajustados adequadamente:
4. Auditoria de Integridade, Recomendações de Acesso e Limpeza
Precisamos agora confirmar se o subsistema GnuPG lê perfeitamente as credenciais a partir da nova localização. Para isso, executamos a consulta gpg --homedir /tmp/new-gnupg --list-keys.
A resposta do comando atesta que as identidades e as chaves públicas anteriormente criadas permanecem intactas e operacionais:
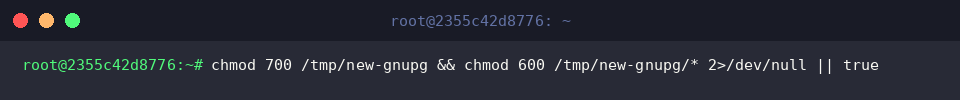
A confidencialidade do ecossistema GPG depende criticamente de privilégios rigorosos no disco. Para atender às diretrizes recomendadas de segurança no Linux, redefinimos o diretório raiz para a máscara 700 e bloqueamos a leitura dos arquivos internos para qualquer terceiro aplicando 600:
Esse bloqueio impede vazamentos inadvertidos de chaves privadas e atende às exigências de conformidade das ferramentas GnuPG.
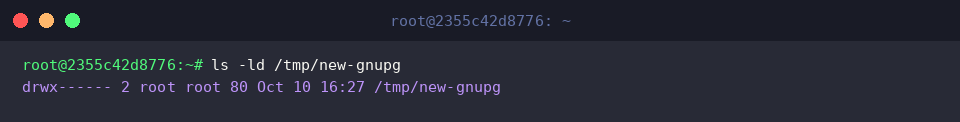
Verificamos o cabeçalho de acesso da pasta usando ls -ld, garantindo que os bits de proteção reflitam a máscara drwx------ (700):
Finalizada a demonstração, removemos os dois diretórios temporários criados em /tmp por meio do comando rm -rf /tmp/legacy-gnupg /tmp/new-gnupg.
Esse expurgo devolve o ambiente do sistema operacional ao seu estado inicial sem deixar dados voláteis para trás:
Vimos como o comando addgnupghome viabiliza a realocação estrutural de repositórios GPG de maneira descomplicada e confiável no Linux.
Ao incorporar essas etapas e validar os privilégios com rigor, você garante migrações criptográficas bem-sucedidas em seus servidores sem risco de bloqueios operacionais ou exposição de credenciais sensíveis.