


Introdução
Uma arquitetura de privilégios robusta em distribuições Linux baseia-se diretamente na segmentação precisa de equipes e serviços. No ecossistema Debian e Ubuntu, a criação de agrupamentos de contas viabiliza tanto a colaboração em projetos corporativos quanto o isolamento estrito de permissões. Este material explora a aplicação prática do comando addgroup, dissecando desde os fluxos de provisionamento no terminal até as alterações estruturais que ocorrem nos arquivos de configuração centrais como o /etc/group.
Fundamentos e Provisionamento de Grupos Padrão
Caso o utilitário addgroup não esteja presente no sistema, certifique-se de que o pacote base adduser foi instalado e atualizado via gerenciador de pacotes:
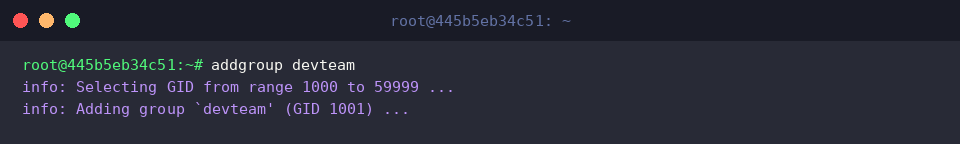
A principal incumbência do binário addgroup consiste em registrar novas entidades coletivas de segurança no sistema operacional.
Ao ser invocado sem modificadores adicionais, o script analisa a faixa de identificadores reservados para contas regulares e seleciona o próximo GID livre automaticamente.
⚙️ [Parâmetros Relevantes]
--gid GID : Estabelece manualmente um identificador numérico (GID) específico para o novo registro.--system : Instancia um grupo com perfil de serviço/daemons, alocado na faixa de IDs reservados para a infraestrutura básica (geralmente abaixo de 1000).--quiet : Suprime mensagens de status e avisos operacionais durante o processamento.--debug : Fornece logs detalhados em tempo real sobre cada etapa de configuração executada nos bastidores.--force-badname : Ignora restrições rígidas de expressões regulares para aceitar caracteres especiais ou formatos heterodoxos no rótulo do grupo.
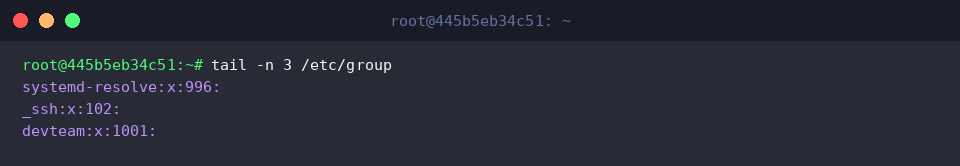
Para auditar o registro recém-criado, consulte os registros finais da tabela /etc/group emitindo a instrução tail -n 3 /etc/group.
Essa verificação garante que a entrada devteam foi persistida com sucesso com o respectivo identificador numérico associado.
Customização de Identificadores (GID) e Criação de Grupos de Sistema
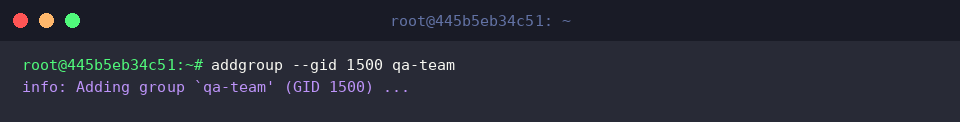
Quando projetos demandam conformidade de IDs entre múltiplos nós ou servidores, utiliza-se a flag --gid para definir explicitamente o número identificador — como exemplificado no grupo qa-team.
Com essa diretiva, o sistema ignora a sequência automática e grava imediatamente o valor especificado (1500).
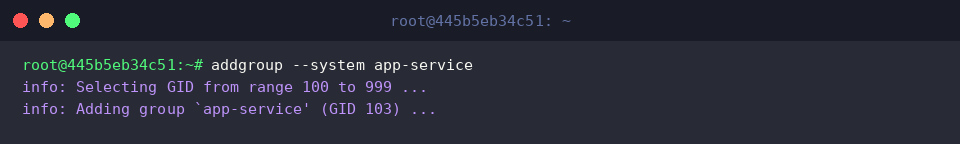
Por outro lado, processos em segundo plano, bancos de dados e serviços automatizados exigem isolamento em contas de baixa prioridade de login. A criação do agrupamento app-service com a chave --system garante que a alocação do GID permaneça restrita ao intervalo de segurança de infraestrutura (normalmente entre 100 e 999), atribuindo neste caso o valor 103.
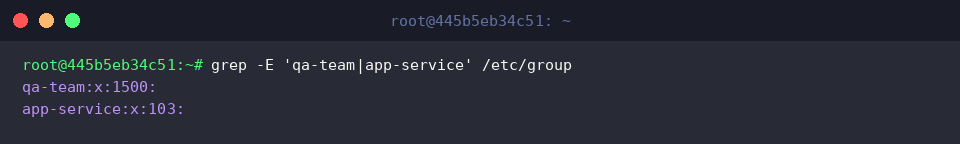
A filtragem direta no arquivo /etc/group com auxílio do utilitário grep valida o resultado de ambas as operações.
Nota-se com clareza a coexistência do qa-team com identificador de usuário comum (1500) e do app-service integrado sob o escopo restrito de sistema (103).
Associação de Contas e Auditoria de Pertença
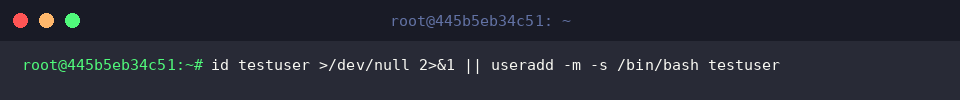
Para validar o fluxo de concessão de membros, o ambiente requer uma conta de testes. A instrução a seguir avalia a presença de testuser, criando o usuário com diretório inicial e interpretador de comandos próprio caso ainda não exista:
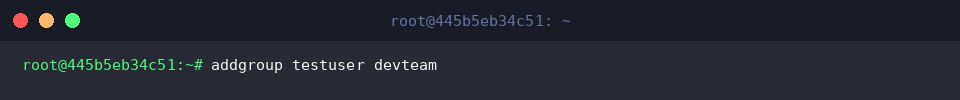
A sintaxe intuitiva do addgroup viabiliza a inclusão de usuários existentes em grupos secundários sem complexidade.
Basta indicar o identificador da conta seguido pelo grupo desejado para conceder imediatamente as permissões vinculadas ao conjunto devteam.
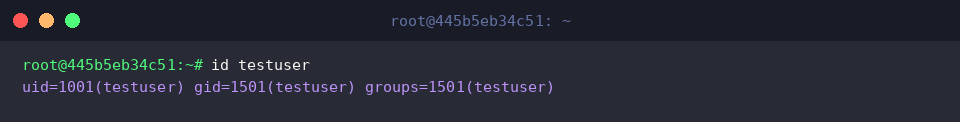
A validação final das credenciais é efetuada por meio do comando id, que mapeia o identificador principal (UID), o grupo primário (GID) e todos os agrupamentos suplementares atrelados à conta testuser.
Isso permite constatar visualmente se os privilégios estendidos foram devidamente aplicados ao perfil em questão.
Estrutura Interna do Sistema e Arquivos de Configuração
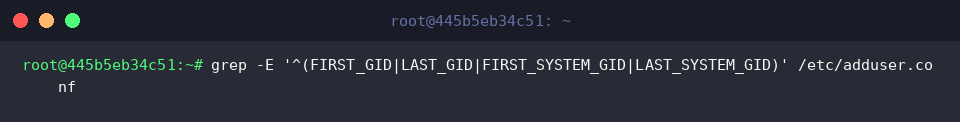
Ao executar o filtro grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf, visualizam-se as diretivas globais que parametrizam a alocação de IDs em todo o sistema.
Essas definições determinam os limites numéricos exatos em que novos agrupamentos regulares e de sistema são criados dinamicamente.
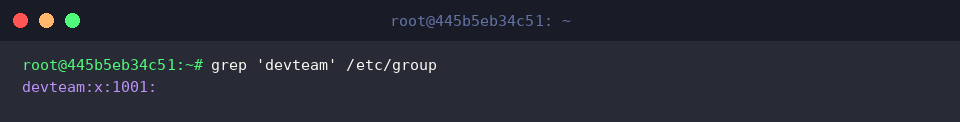
A consulta pontual à linha correspondente ao grupo devteam dentro de /etc/group expõe a notação padrão do Unix para o banco de dados de grupos.
A linha estruturada por dois-pontos (:) reúne consecutivamente o nome do grupo, o marcador de senha delegada (x), o GID atribuído (1001) e os usuários vinculados como membros suplementares.
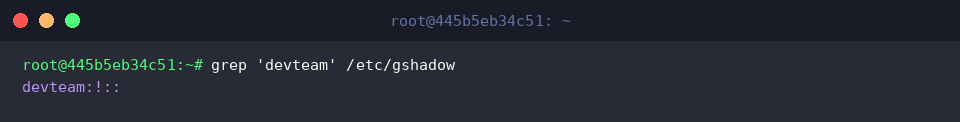
Por fim, o arquivo com privilégios restritos /etc/gshadow armazena os metadados criptográficos e administrativos do grupo.
Ao investigar os dados do devteam nesse repositório, é possível observar flags de bloqueio de autenticação direta (!) e a lista de operadores autorizados a gerenciar o grupo sem elevar privilégios de superusuário.
Compreender o papel do addgroup e os arquivos associados ao seu ciclo de vida consolida uma rotina administrativa eficiente, reduz riscos de concessão excessiva de privilégios e assegura a organização escalável de qualquer ambiente baseado em Linux.