


Visão Geral
Depurar interrupções inesperadas de software, como os temidos Segmentation Faults e core dumps, torna-se um desafio inglório quando o terminal exibe exclusivamente ponteiros hexadecimais de memória. Este guia apresenta um fluxo prático para decifrar esses endereços brutos e mapeá-los diretamente para os nomes de arquivos-fonte e linhas de código correspondentes através da ferramenta addr2line. Abordaremos desde a compilação orientada à depuração com -g até técnicas avançadas de desembaralhamento (demangling) de símbolos C++ (-C) e rastreamento de rotinas inlined (-i).
1. Configurando o Ambiente: Instalação e Parâmetros Essenciais do addr2line
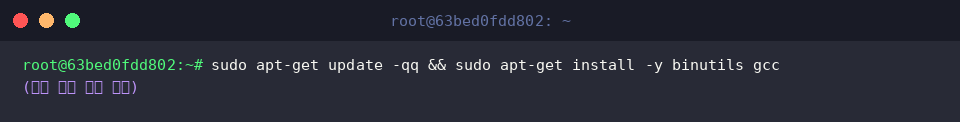
Para viabilizar tanto a resolução de endereços quanto a compilação dos nossos cenários de teste, provisione os pacotes binutils e gcc atualizando os repositórios locais com a instrução sudo apt-get update -qq && sudo apt-get install -y binutils gcc.
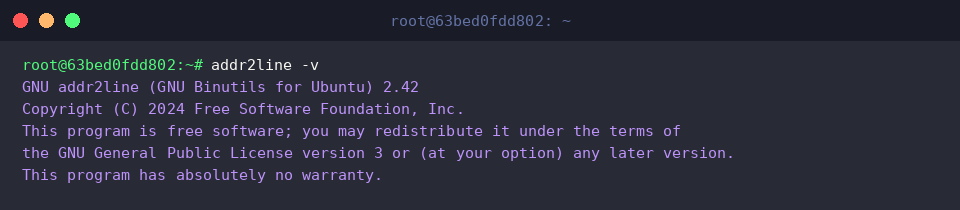
Verifique a integridade da instalação e consulte a versão ativa executando addr2line -v.
Integrado à suíte GNU Binutils, o addr2line traduz referências de memória registradas em rastreamentos de pilha (stack traces) em indicações legíveis de arquivos-fonte e números de linha.
⚙️ [Sintaxe e Parâmetros Cruciais]
-e : Aponta o caminho para o arquivo binário compilado sob inspeção.-f : Inclui a assinatura da função associada ao ponto de falha.-C : Executa o demangling de símbolos C++, normalizando identificadores codificados pelo compilador.-p : Produz uma saída limpa e consolidada em linha única (pretty-print).-a : Anexa o ponteiro hexadecimal analisado antes do resultado decodificado.-i : Realiza a regressão de chamadas para funções inseridas em linha (inlined).
2. Preparando o Cenário de Teste: Compilação com Informações de Depuração (-g)
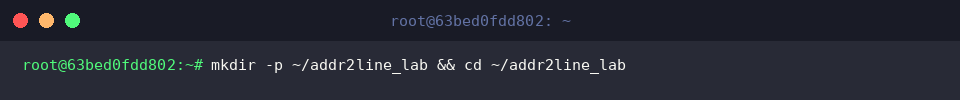
Crie um diretório isolado para conduzir os experimentos de laboratório e acerte o diretório de trabalho invocando mkdir -p ~/addr2line_lab && cd ~/addr2line_lab.
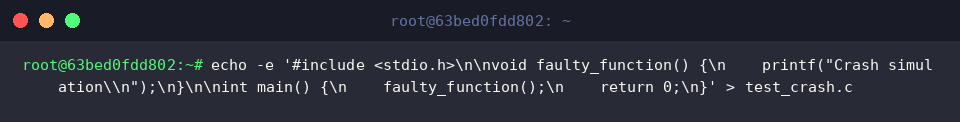
Em seguida, estruture um arquivo C de demonstração denominado test_crash.c, implementando a função faulty_function para validar a identificação de símbolos em caso de anomalias.
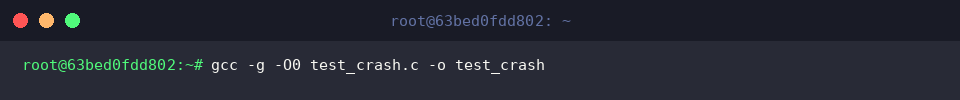
Para assegurar que o mapeamento de instruções reflita o código original sem interferência de reordenações, compile o programa desativando otimizações e injetando a tabela de símbolos DWARF com gcc -g -O0 test_crash.c -o test_crash.
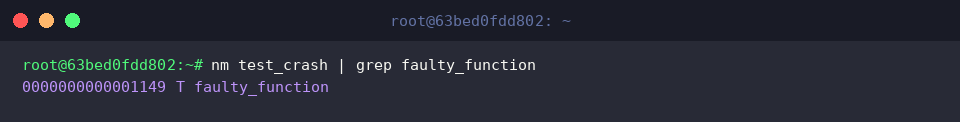
Inspecione a tabela de símbolos do executável gerado para obter o ponteiro de memória virtual onde reside a função faulty_function usando nm test_crash | grep faulty_function.
A listagem revela que a rotina foi alocada no endereço 0000000000001149.
3. Resolvendo Ponteiros de Memória em Linhas de Código (-e e -f)
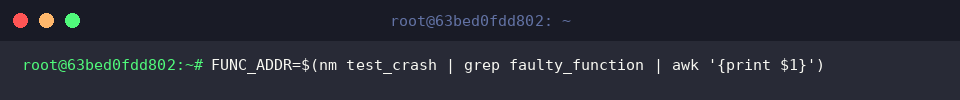
Capture o endereço de memória filtrado da rotina diretamente em uma variável de ambiente com FUNC_ADDR=$(nm test_crash | grep faulty_function | awk '{print $1}') para agilizar as chamadas subsequentes.
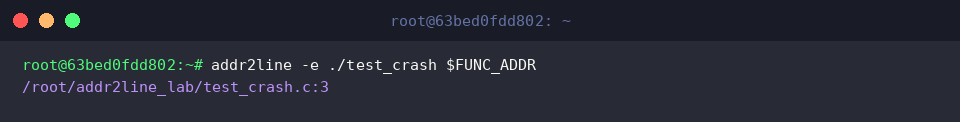
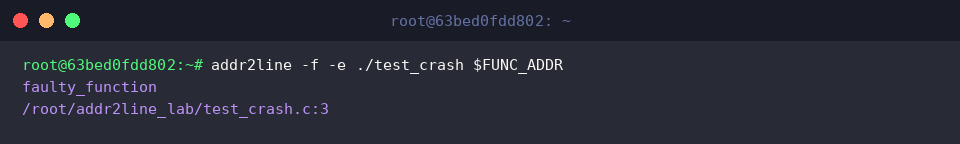
Indique o executável alvo com a opção -e e passe a variável de endereço para correlacionar a instrução ao ponto exato do fonte (test_crash.c:3).
Para enriquecer o diagnóstico técnico, associe o modificador -f, instruindo o utilitário a expor não apenas o arquivo e a linha, mas também o identificador do método (faulty_function).
4. Técnicas Avançadas em C++: Demangling (-C) e Rastreamento de Funções Inlined (-i, -p)
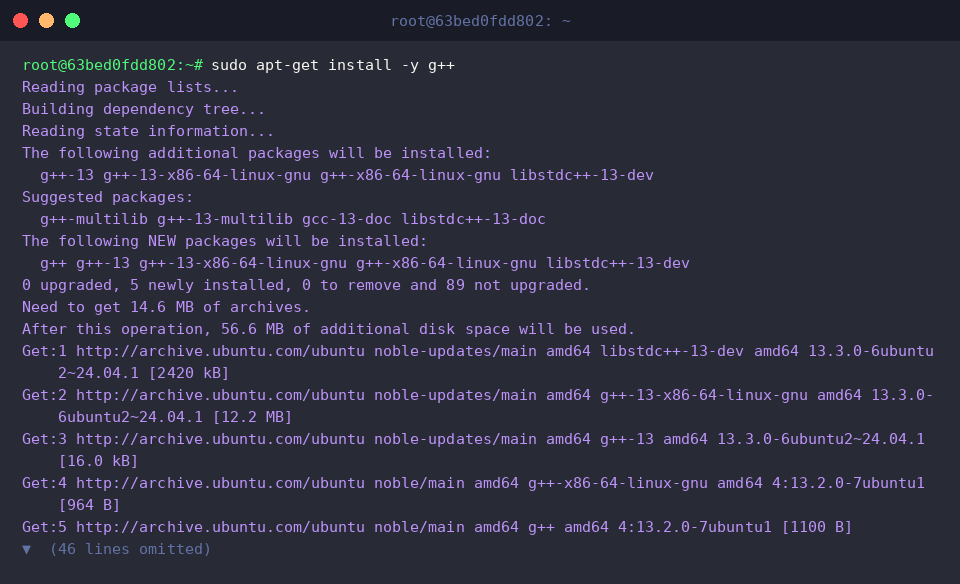
Para analisar executáveis desenvolvidos em C++ e lidar com identificadores modificados pelo compilador, instale o conjunto de ferramentas g++ via sudo apt-get install -y g++.
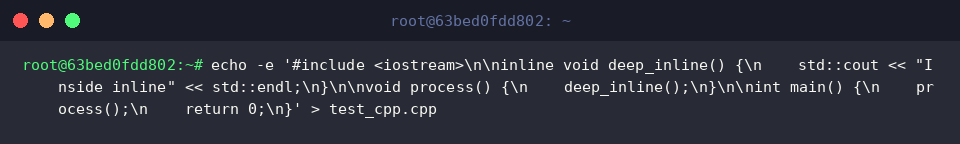
Crie um arquivo de exemplo test_cpp.cpp estruturado com aninhamento de chamadas e a diretiva inline para simular cenários modernos de código compilado.
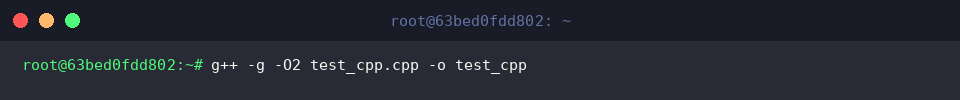
Gere o artefato binário habilitando o nível de otimização -O2 e preservando as diretivas de depuração -g através do comando g++ -g -O2 test_cpp.cpp -o test_cpp, permitindo ao compilador expandir as rotinas inlined.
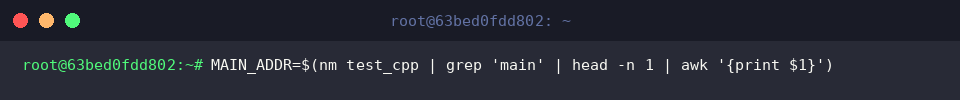
Extraia a posição de memória correspondente ao ponto de entrada da função main e registre o valor na variável MAIN_ADDR.
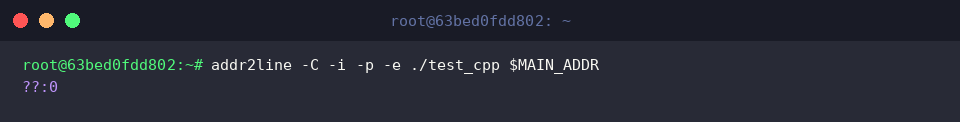
Combine as flags -C (demangle), -i (expansão de inline) e -p (apresentação concisa) para investigar o caminho de execução até a instrução de destino.
Caso o retorno aponte ??:0, o comportamento indica limitações decorrentes de otimizações do compilador ou descolamentos provocados pelo modelo de Executáveis Independentes de Posição (PIE), em que o endereço estático requer correspondência com a base de carregamento dinâmico.
Dominar o utilitário addr2line simplifica drasticamente a depuração de falhas de segmentação em sistemas Linux, transformando saídas crípticas de registradores e pilhas de memória em orientações acionáveis no seu repositório de código. Ao incorporar esse procedimento na sua rotina de análise post-mortem, o tempo despendido para isolar regressões e bugs críticos reduz-se a questão de segundos.