


Introdução à Gestão de Contas
A espinha dorsal da administração segura em ambientes Linux reside na criação padronizada de contas de usuário e na aplicação rigorosa do princípio do menor privilégio. Neste tutorial voltado ao ecossistema Ubuntu, exploraremos fluxos consolidados de provisionamento com o comando adduser, uma ferramenta de alto nível projetada para mitigar falhas operacionais frequentes. Abordaremos desde execuções automatizadas até contrastes fundamentais em relação ao binário de baixo nível useradd, detalhando regras cruciais de segurança para diretórios pessoais.
Criação Básica de Usuários: Abordagem Interativa e Automação sem Prompts
Antes de iniciar a configuração de logins, assegure-se de que os pacotes de gestão de credenciais e contas estejam sincronizados com os repositórios oficiais.
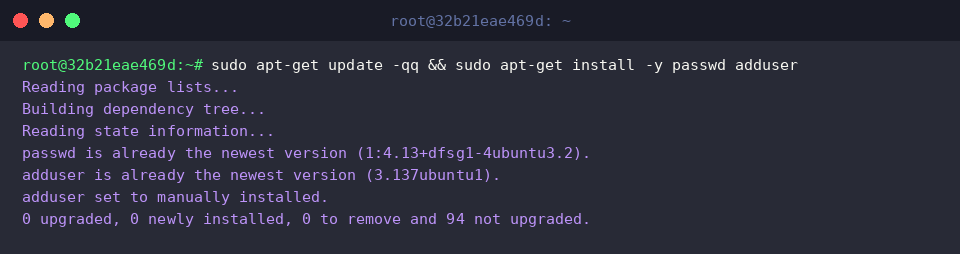
Diferente de alternativas mais primitivas, o utilitário adduser abstrai a criação da pasta pessoal e a atribuição da shell padrão, funcionando de maneira tanto assistida quanto totalmente programática.
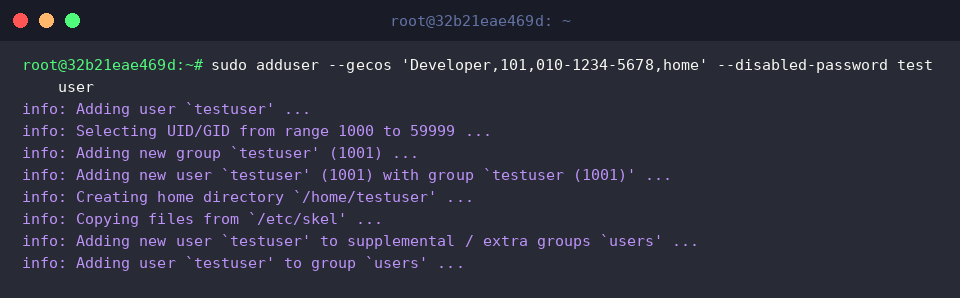
Para contornar os prompts interativos em rotinas de provisionamento automatizado, combinamos as opções --disabled-password e --gecos.
⚙️ [Parâmetros Essenciais]
--home DIR : Define um caminho customizado para o diretório de trabalho do usuário, ignorando o padrão sob /home.--shell SHELL : Especifica explicitamente a shell de login no lugar do interpretador pré-configurado no sistema.--gecos GECOS : Preenche campos descritivos (nome completo, sala, telefone) em um único argumento delimitado por vírgulas.--disabled-password : Inicializa o registro sem credencial definida, bloqueando o acesso interativo até a atribuição manual de senha.--disabled-login : Cria a conta mantendo a shell de login desativada, impedindo qualquer sessão interativa.--ingroup GROUP : Define um grupo existente como grupo primário imediato da nova conta.--system : Provisiona um perfil restrito de sistema para execução isolada de daemons e serviços operacionais.
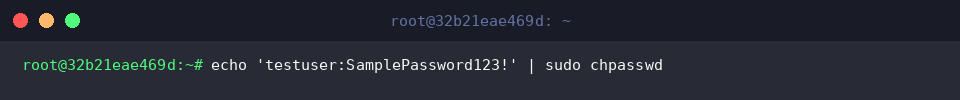
A ferramenta chpasswd simplifica a definição de credenciais em lote, lendo combinações de identificador e senha via entrada padrão sem exigir intervenção manual.
Essa abordagem permite autenticar a conta testuser recém-criada de forma imediata e confiável.
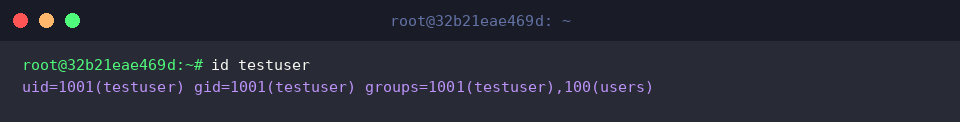
A checagem dos parâmetros estruturais da conta é feita via utilitário id, que expõe o UID, o GID primário e as associações a grupos auxiliares.
A inspeção da saída valida se a identidade foi registrada com os identificadores numéricos apropriados no sistema.
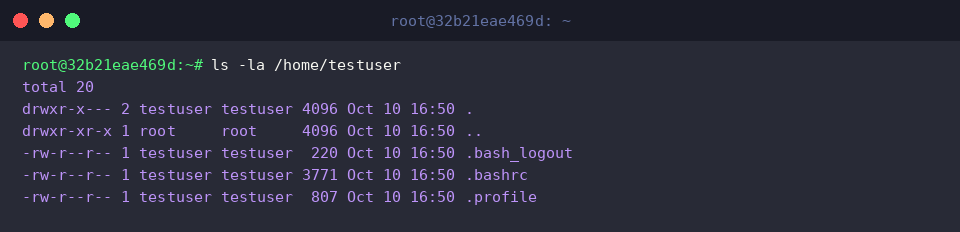
Executar ls -la no caminho pessoal recém-criado permite auditar a distribuição dos artefatos de ambiente padrão.
Esse procedimento comprova que o esqueleto de configuração em /etc/skel (como .bashrc e .profile) foi transferido com a propriedade de arquivos associada exclusivamente ao novo titular.
Gerenciamento de Membros de Grupo e Delegação de Acessos Administrativos (sudo)
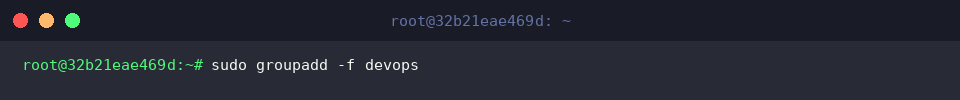
Para simular o agrupamento departamental de permissões, inicializamos um grupo suplementar utilizando o comando sudo groupadd -f devops.
A flag -f atua como proteção de idempotência, concluindo com êxito sem disparar mensagens de erro caso a entidade já exista.
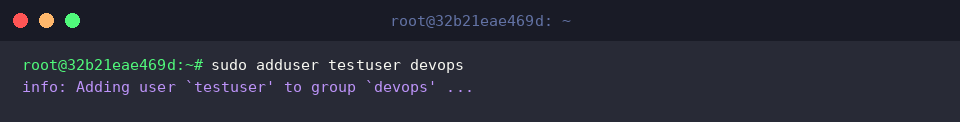
No Ubuntu, a sintaxe do adduser torna a vinculação a grupos complementares extremamente direta, exigindo apenas o nome do alvo e o grupo correspondente.
O comando dispensa parâmetros complexos para atualizar as permissões do usuário testuser perante o grupo devops.
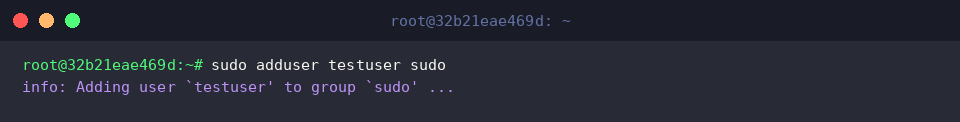
Para elevar a conta ao patamar administrativo, incluímos testuser no grupo privilegiado sudo.
Integrar essa lista confere permissão para executar instruções protegidas com credenciais escaladas no sistema operacional.
O comando groups exibe a listagem consolidada de todas as entidades coletivas às quais o usuário está atualmente vinculado.
A consulta confirma que as adições aos grupos devops e sudo foram processadas corretamente.
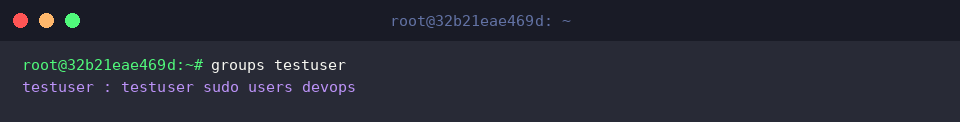
A validação final das regras de escalonamento ocorre por meio da verificação detalhada com sudo -l -U.
A presença da diretiva (ALL : ALL) ALL no relatório atesta a capacidade do usuário de despachar qualquer chamada restrita com plenos privilégios de root.
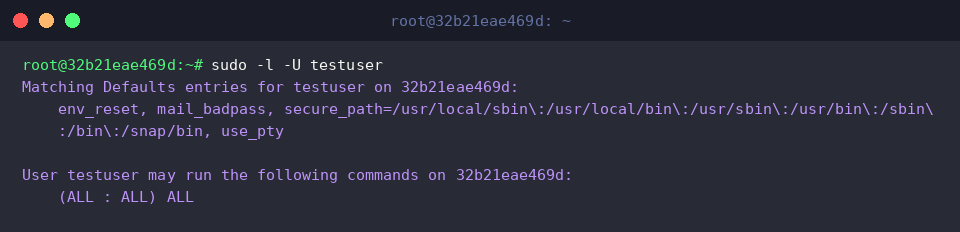
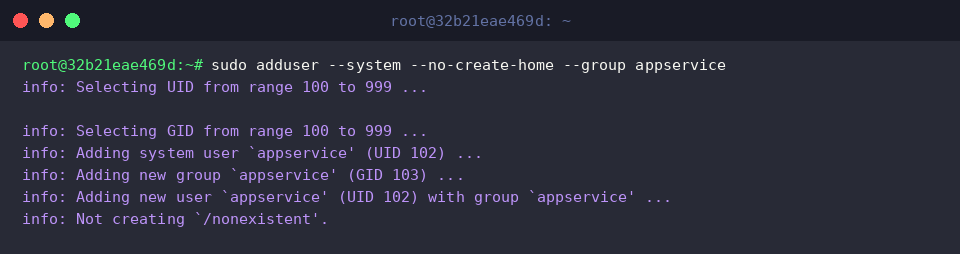
Configuração de Perfis de Serviço para Processos em Segundo Plano (–system)
A instrução sudo adduser --system --no-create-home --group appservice aloca simultaneamente um usuário de sistema e seu respectivo grupo dedicado.
O uso de --system garante que o UID/GID permaneça na faixa reservada para serviços (100–999), enquanto --no-create-home impede a alocação desnecessária de armazenamento em disco, fortalecendo o isolamento de segurança da aplicação.
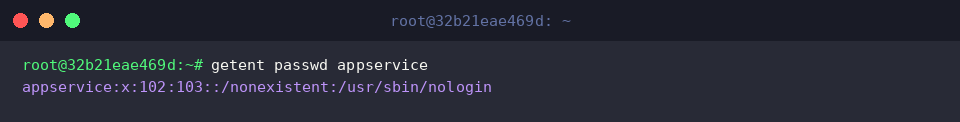
A verificação na base de dados de autenticação via getent passwd appservice expõe as restrições arquiteturais da conta.
Observa-se que a pasta pessoal aponta intencionalmente para /nonexistent e o interpretador de comandos é setado como /usr/sbin/nologin, neutralizando qualquer tentativa de login interativo.
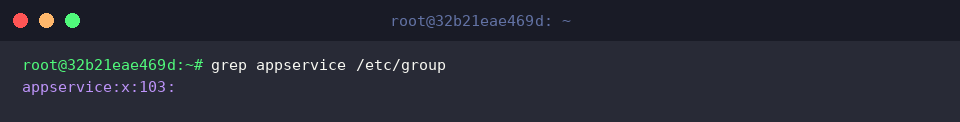
Para auditar o catálogo de grupos, filtramos /etc/group em busca da definição da conta criada.
A checagem certifica que o grupo dedicado appservice (neste exemplo, GID 103) foi registrado em conformidade com o argumento --group.
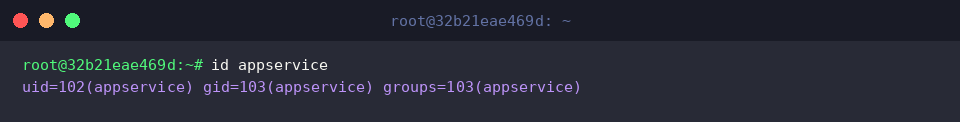
Conclui-se a verificação com o comando id appservice, que atesta o mapeamento dos identificadores numéricos.
A saída valida que os números atribuídos (UID 102 e GID 103) estão perfeitamente contidos no espaço reservado a identidades de serviço, longe da faixa regular de usuários comuns (≥ 1000).
Particularidades em Relação ao useradd e Descarte Seguro de Contas (deluser)
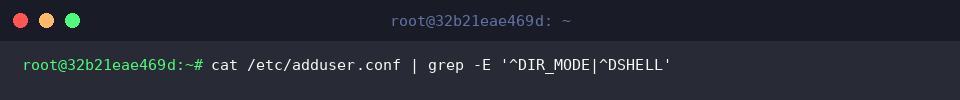
A consistência do adduser provém do carregamento de parâmetros centralizados em /etc/adduser.conf, com destaque para os valores DIR_MODE e DSHELL.
Diferente do useradd tradicional — que exige parâmetros manuais a cada chamada para não gerar permissões excessivas —, o utilitário aplica nativamente políticas defensivas (como máscaras de permissão 0750 ou 0700 e a shell /bin/bash).
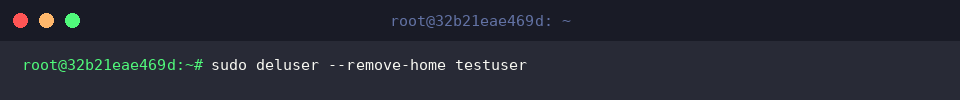
Para revogar o acesso de testuser, acionamos sudo deluser --remove-home testuser, expurgando simultaneamente o registro, o diretório home e a caixa de correio do usuário.
Deixar diretórios órfãos no sistema após a exclusão do login gera riscos de reaproveitamento indevido de UID; o modificador --remove-home assegura uma limpeza completa.
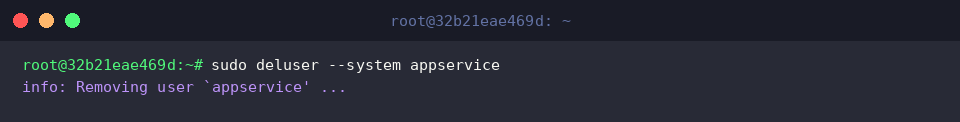
Ao desativar rotinas em segundo plano, utiliza-se sudo deluser --system appservice.
A presença do argumento --system serve como mecanismo de segurança, validando a natureza do perfil para evitar a exclusão acidental de contas humanas corporativas.
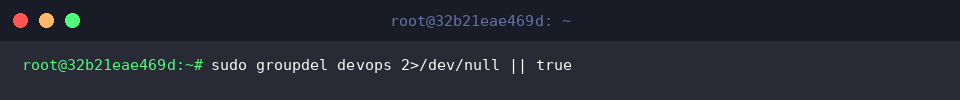
Para eliminar resíduos de configuração gerados durante testes, expurgamos o grupo auxiliar restante com sudo groupdel devops 2>/dev/null || true.
Esse comando higieniza a tabela de grupos sem interromper a esteira de comandos caso o recurso já tenha sido desfeito.
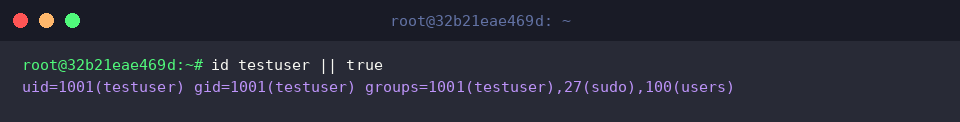
Por fim, rodamos id testuser || true para auditar a remoção da identidade nas tabelas do sistema.
Caso o retorno ainda exiba vínculos de UID, é recomendável investigar se processos do usuário continuam em execução ou se há persistência em bases externas de autenticação.
Com esses procedimentos, cobrimos as melhores práticas para provisionar, gerenciar e descartar identidades com segurança no Ubuntu por meio do adduser.
Adotar esses padrões nas operações diárias garante servidores mais organizados, auditáveis e resilientes a brechas de segurança.