


Visão Geral
Em infraestruturas Linux multiusuário baseadas no Ubuntu, propagar diretrizes consistentes de criptografia exige ferramentas eficientes de automação. Este artigo detalha a operação do comando applygnupgdefaults, um utilitário desenvolvido para unificar parâmetros globais do GnuPG nos perfis de usuários locais. Da instalação dos pacotes indispensáveis à validação final em produção, apresentamos o passo a passo voltado à administração segura do sistema.
1. Preparação do Ambiente e Verificação dos Pacotes GnuPG
Antes de propagar as diretivas globais, é fundamental garantir que o ecossistema essencial do GnuPG e suas ferramentas de gerenciamento de configurações estejam disponíveis, instalando os pacotes gnupg e gpgconf.
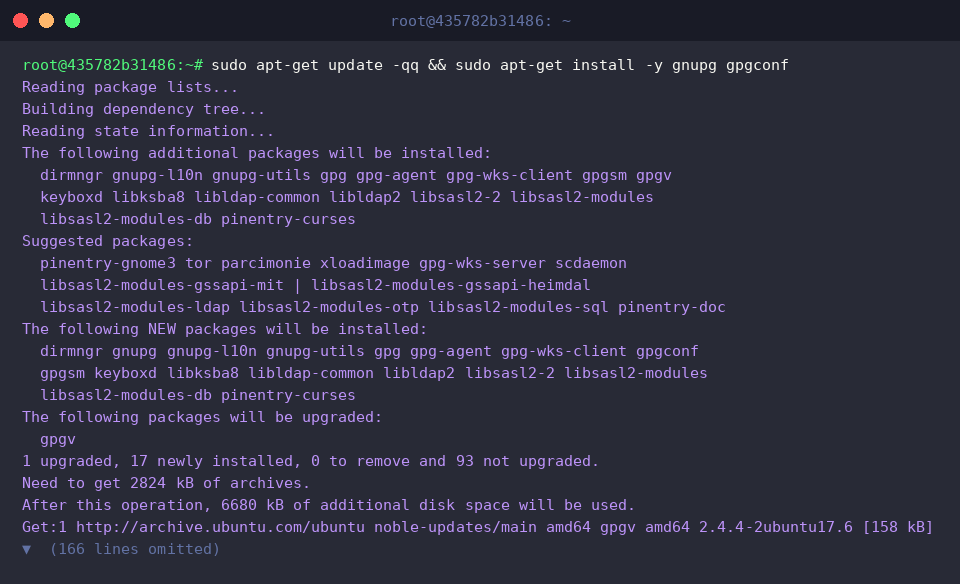
A ferramenta applygnupgdefaults lê os parâmetros centrais declarados no arquivo /etc/gnupg/gpgconf.conf e aplica automaticamente esses padrões no diretório pessoal de cada conta.
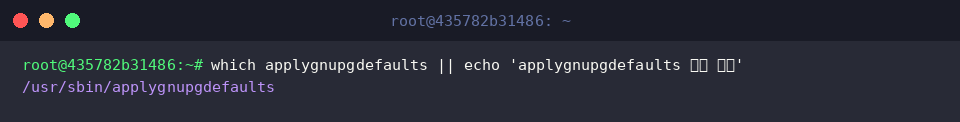
Para assegurar que o binário está devidamente registrado no PATH do sistema, realizamos a busca com o comando which.
⚙️ [Parâmetros Principais]
-v, --verbose : Apresenta relatórios detalhados de cada modificação efetuada durante a rotina.-n, --dry-run : Executa uma simulação sem alterar arquivos em disco, ideal para checagens prévias.-r, --replace : Sobrescreve parâmetros existentes nos perfis dos usuários, forçando os padrões globais.-f, --file FILE : Especifica um arquivo de regras alternativo em vez de utilizar o padrão /etc/gnupg/gpgconf.conf.
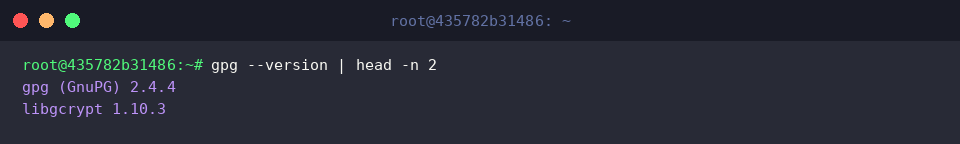
Convém também consultar a versão do GnuPG em execução, bem como a biblioteca de criptografia subjacente (libgcrypt), certificando-se da conformidade com os padrões modernos de segurança.
2. Criação do Arquivo de Configuração Global do GnuPG
A consolidação de diretrizes corporativas requer a criação da pasta do sistema dedicada a essas definições, o que pode ser feito por meio de sudo mkdir -p /etc/gnupg.
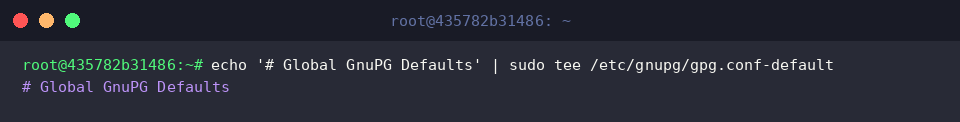
Em seguida, inicializamos o arquivo de configuração de fábrica /etc/gnupg/gpg.conf-default inserindo um cabeçalho explicativo via echo '# Global GnuPG Defaults' | sudo tee /etc/gnupg/gpg.conf-default.
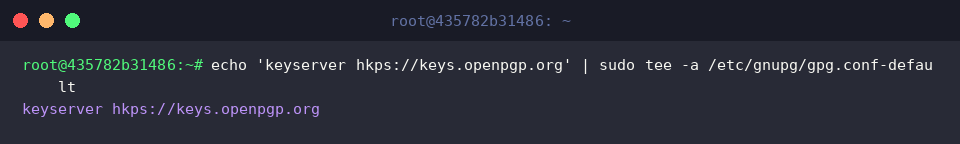
Para definir um servidor de chaves público oficial para todos os usuários do servidor, registramos a entrada correspondente com o comando echo 'keyserver hkps://keys.openpgp.org' | sudo tee -a /etc/gnupg/gpg.conf-default.
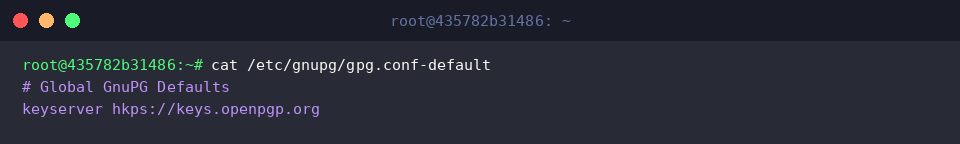
A integridade do arquivo gerado pode ser confirmada inspecionando seu conteúdo completo através do utilitário cat /etc/gnupg/gpg.conf-default.
3. Preparação do Diretório de Usuário e Aplicação dos Padrões
No escopo da conta de testes, cria-se o diretório de destino garantindo proteção restrita de acesso (apenas o próprio usuário pode ler e gravar) com mkdir -p ~/.gnupg && chmod 700 ~/.gnupg.
Com a infraestrutura de pastas pronta, acionamos a propagação das diretivas globais para o ambiente doméstico do usuário executando diretamente o comando applygnupgdefaults.
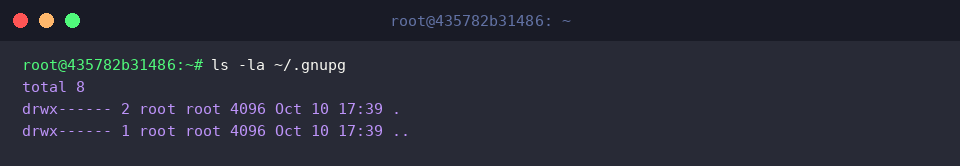
Concluída a sincronização, inspecionamos os arquivos recém-gerados e suas respectivas permissões por meio de ls -la ~/.gnupg.
4. Validação da Integridade e Auditoria das Configurações
Para atestar que nenhuma diretiva introduziu incoerências sintáticas ou conflitos, emprega-se o comando de diagnóstico gpgconf --checkoptions.
A ausência de mensagens de alerta no terminal indica que todas as opções foram processadas com total conformidade.
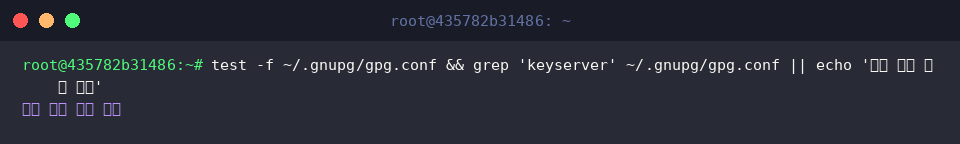
Por fim, auditamos a efetiva presença do keyserver institucional dentro de ~/.gnupg/gpg.conf rodando test -f ~/.gnupg/gpg.conf && grep 'keyserver' ~/.gnupg/gpg.conf || echo '기본 설정 적용 확인'.
A confirmação resultante comprova a consolidação das políticas institucionais no perfil local.
Com o uso do applygnupgdefaults, equipes de operações no Ubuntu conseguem estabelecer uma base criptográfica homogênea e confiável, reduzindo vulnerabilidades causadas por configurações manuais dispersas.