


Visão Geral
Em infraestruturas corporativas e redes com alta densidade de dispositivos, o acúmulo descontrolado de entradas na tabela ARP pode degradar a performance do kernel. O utilitário arpd atua justamente como um serviço em espaço de usuário projetado para desafogar o sistema operacional, centralizando e acelerando a resolução de endereços MAC e IP. Neste tutorial detalhado no Ubuntu, exploraremos a arquitetura desse daemon e realizaremos uma demonstração prática no terminal cobrindo desde a configuração inicial até a inspeção detalhada das tabelas em cache.
Preparação do Ambiente e Instalação dos Pacotes
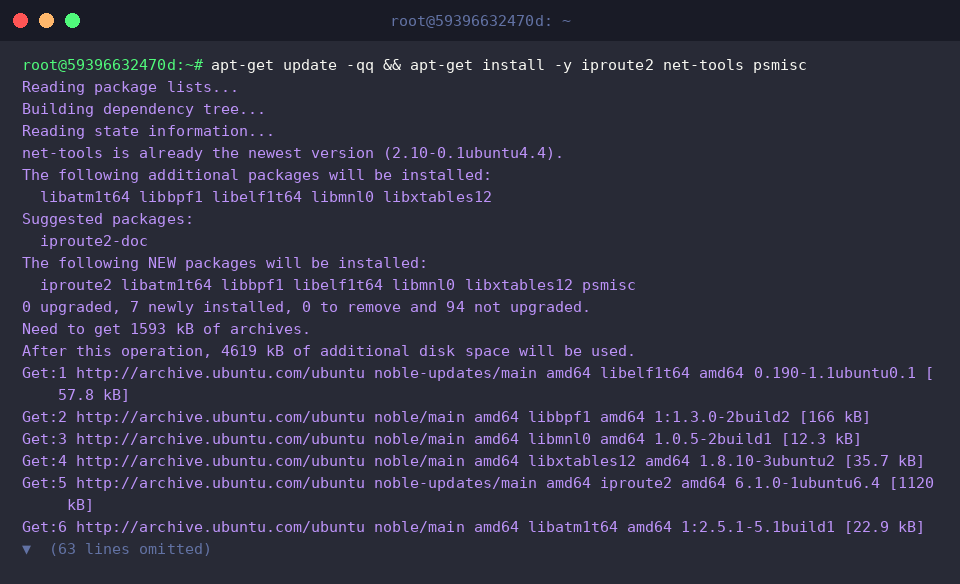
Para viabilizar o gerenciamento do serviço e dispor de todas as ferramentas de inspeção de tráfego e controle de processos, atualizamos a base do repositório e instalamos os pacotes essenciais via linha de comando:
apt-get update -qq && apt-get install -y iproute2 net-tools psmisc
Confirmamos a presença do executável no PATH padrão do sistema operacional executando:
which arpd
O retorno /usr/sbin/arpd assegura que a aplicação está pronta para ser invocada com privilégios administrativos.
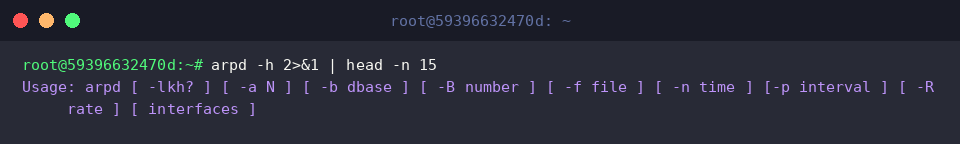
Projetado para operar em user space, o daemon intercepta requisições ARP, responde a consultas e persiste os mapeamentos em um banco de dados local. Para consultar a sintaxe operacional e os parâmetros suportados, basta verificar a saída do painel de ajuda:
⚙️ [Principais Parâmetros e Opções]
-l : Ativa o registro em tempo real das consultas e respostas ARP na saída padrão (stdout).-k : Envia sinal de encerramento para instâncias ativas do daemon em execução no kernel.-b <dbase> : Define o arquivo de destino para gravação da base de dados com as entradas de cache (o caminho padrão é /var/lib/arpd/arpd.db).-B <number> : Especifica a capacidade do buffer de transmissões broadcast em uma única operação.-a <N> : Estipula a quantidade de sondagens adicionais antes de marcar um host como inacessível.-n <time> : Determina a duração (timeout de inatividade em segundos) para a expiração dos registros cacheados.-R <rate> : Limita a taxa máxima permitida para despacho de requisições ARP por segundo.
Mapeamento das Interfaces de Rede e Análise da Tabela ARP do Kernel
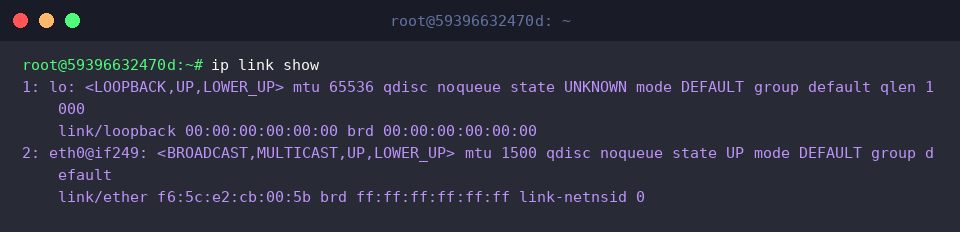
Antes de vincular o daemon ao dispositivo de rede correto, listamos os adaptadores disponíveis e verificamos seu estado operacional com:
ip link show
A listagem confirma tanto o loopback lo quanto a interface primária eth0 operando em estado ativo (UP).
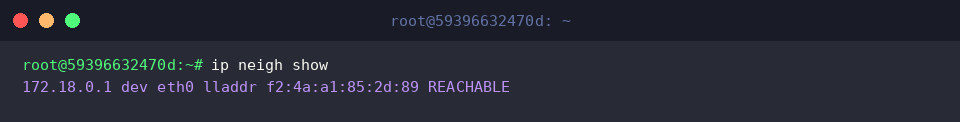
Em seguida, examinamos os registros de vizinhança (neighbor cache) mantidos pelo subsistema de rede do Linux:
ip neigh show
O comando revela que o gateway padrão 172.18.0.1 associado à interface eth0 já possui resolução válida com status REACHABLE.
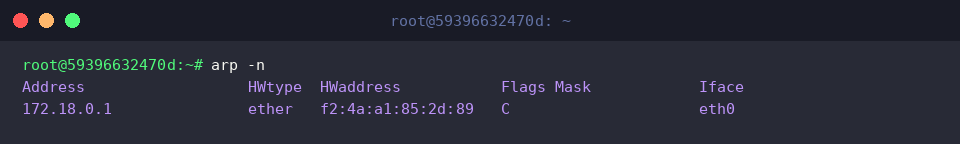
Também podemos recorrer à ferramenta tradicional de diagnóstico de rede para visualizar as entradas ARP em formato estritamente numérico:
arp -n
A coluna Flags exibe a marcação C (Complete), confirmando que a associação entre endereço IP e endereço físico (MAC) foi estabelecida com sucesso.
Inicialização do Daemon arpd e Coleta de Cache em Segundo Plano
Para que o daemon consiga persistir os registros de endereço em disco, criamos primeiro o diretório estrutural de armazenamento:
mkdir -p /var/lib/arpd
Como boa prática antes de subir o serviço, garantimos a inexistência de processos anteriores conflitantes no sistema:
killall arpd 2>/dev/null || true
Em seguida, capturamos dinamicamente a primeira interface física ativa, definimos o arquivo de banco de dados e fixamos o limite de tentativas de sondagem para inicializar o processo:
IFACE=$(ip -o link show | awk -F': ' '{print $2}' | grep -v 'lo' | head -n1); arpd -b /var/lib/arpd/arpd.db -a 3 $IFACE
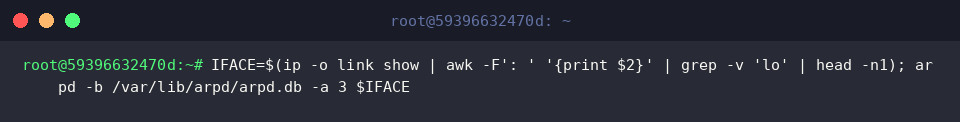
Validamos a execução contínua do serviço consultando a tabela de processos:
ps aux | grep [a]rpd
A presença do binário executando em background confirma que a captura e o tratamento de pacotes ARP já estão ativos com as opções configuradas.
Validação do Fluxo de Cache e Finalização do Processo arpd
Para simular tráfego ativo e forçar a atualização imediata dos registros ARP entre a máquina local e os nós vizinhos, disparamos pacotes ICMP:
ping -c 2 8.8.8.8 > /dev/null 2>&1 || true
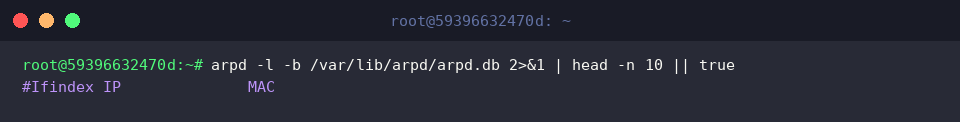
Com a movimentação de pacotes registrada, inspecionamos o conteúdo interno armazenado na base de dados do arpd:
arpd -l -b /var/lib/arpd/arpd.db 2>&1 | head -n 10 || true
O cabeçalho exibido revela como o daemon estrutura os índices de interface, endereços IP e os respectivos endereços físicos (MAC) coletados durante a operação.
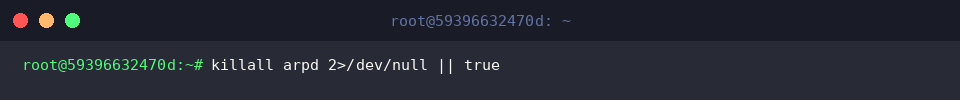
Finalizada a rotina de testes práticos, liberamos os recursos do sistema interrompendo a execução do daemon em background:
killall arpd 2>/dev/null || true
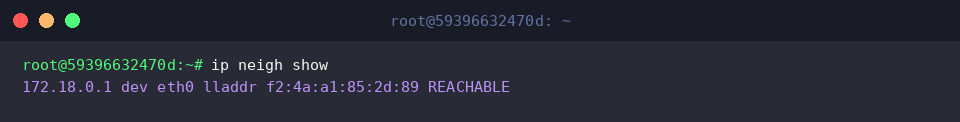
Por fim, verificamos se a tabela de vizinhança do kernel permanece estável e íntegra após o encerramento do serviço:
ip neigh show
A saída comprova que o gateway 172.18.0.1 na interface eth0 continua catalogado perfeitamente no estado REACHABLE.
Ao longo deste guia, demonstramos como o daemon arpd atua no ecossistema Ubuntu para otimizar o gerenciamento de resolução de endereços em rede. A implementação dessa camada em user space é uma estratégia comprovada para prevenir gargalos na tabela ARP do kernel e assegurar máxima resiliência em ambientes de alta demanda.