


Visão Geral
O GNU Assembler, referenciado comumente pelo utilitário as, constitui a espinha dorsal da geração de código em baixo nível no ecossistema Unix-like. Este tutorial aborda desde a configuração inicial do ambiente até a transformação de mnemônicos em arquivos-objeto, cobrindo a parametrização de flags cruciais, resolução de dependências com o linker ld e validação do fluxo de saída do binário final.
1. Configurando o Toolchain binutils e Inspecionando o Utilitário as
Antes de iniciar a geração de binários em Assembly, é fundamental disponibilizar o conjunto essencial de utilitários no Ubuntu, especialmente os pacotes binutils e gcc.
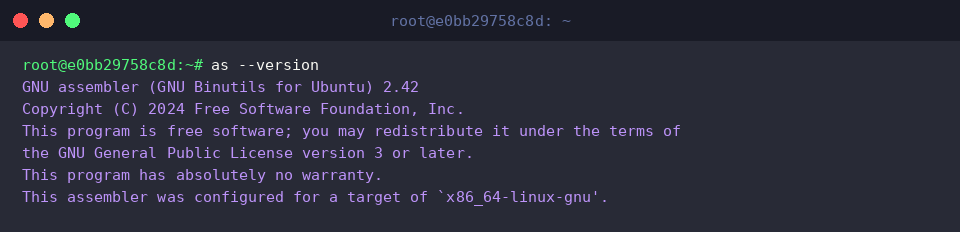
Conhecido tecnicamente como GAS (GNU Assembler), o utilitário as é o encarregado de traduzir instruções simbólicas em código de máquina empacotado em objetos ELF. Para validar se a instalação foi bem-sucedida e verificar a arquitetura suportada por padrão pelo host, consulte as informações de build:
⚙️ [Parâmetros Frequentes]
-o : Define o caminho e o nome do arquivo-objeto resultante.-g : Embutir dados de depuração (DWARF) para inspeção detalhada no GDB.-a : Emite uma listagem paralela contrapondo o fonte original e os opcodes gerados.--32 : Força a compilação visando a arquitetura x86 de 32 bits.--64 : Direciona a emissão para arquiteturas de 64 bits (x86-64).-v ou --version : Exibe detalhes da versão corrente e direitos de distribuição.
2. Escrevendo Código x86-64 e Gerando o Objeto Inicial
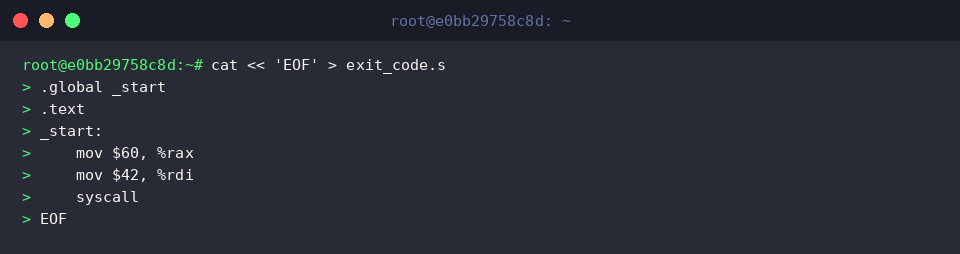
Para exercitar o fluxo com o as, criaremos um arquivo chamado exit_code.s contendo instruções de 64 bits projetadas para invocar a syscall sys_exit com o status de retorno 42.
Com o arquivo-fonte em disco, invocamos o montador utilizando o sinalizador -o para direcionar a saída para exit_code.o. Se a sintaxe estiver perfeitamente alinhada com as convenções AT&T adotadas pelo GAS, o processo é concluído em silêncio.
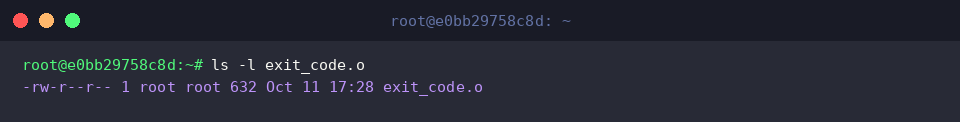
A criação efetiva da estrutura ELF pode ser confirmada inspecionando o tamanho e os metadados do arquivo gerado através de uma listagem detalhada:
3. Embutindo Metadados de Debug (-g) e Analisando Listagens (-a)
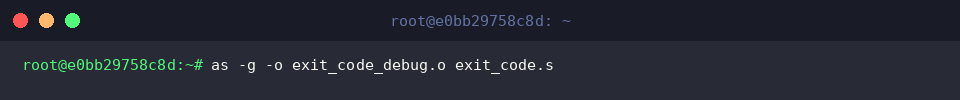
Durante a fase de desenvolvimento, acompanhar as instruções passo a passo exige símbolos que vinculem as rotinas aos arquivos de texto. Ao passar o modificador -g, geramos o artefato exit_code_debug.o devidamente instrumentalizado para sessões com o GDB.
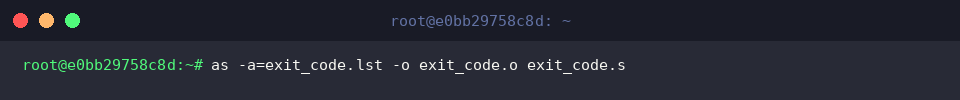
Outro recurso poderoso consiste em inspecionar lado a lado cada mnemônico e sua respectiva representação em bytes hexadecimais. Isso é viabilizado pelo parâmetro -a=exit_code.lst, que simultaneamente monta o objeto e exporta o relatório tabular de montagem.
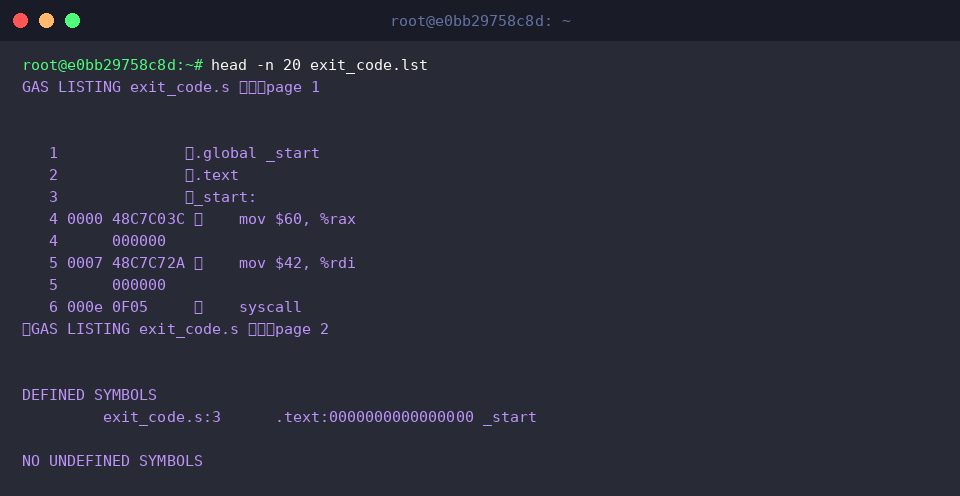
Examinando o cabeçalho desse relatório gerado com o comando head -n 20 exit_code.lst, observa-se nitidamente a correspondência direta entre a linha de instrução, o deslocamento de memória e os opcodes brutos emitidos pelo processador:
4. Efetuando a Linkedição com ld e Validando a Execução
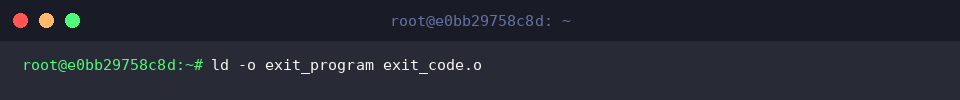
Como arquivos-objeto não possuem os cabeçalhos de carga finalizados para o kernel, delegamos ao linkeditor ld a amarração do ponto de entrada (_start) para produzir o executável exit_program.
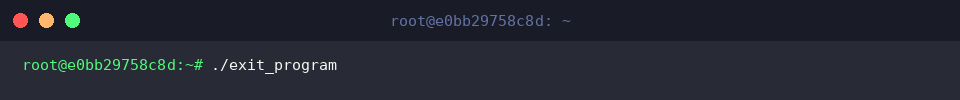
O programa pode ser acionado diretamente no shell via ./exit_program. Dado que a instrução apenas invocou o encerramento do processo sem interagir com streams de E/S, nada será impresso no terminal.
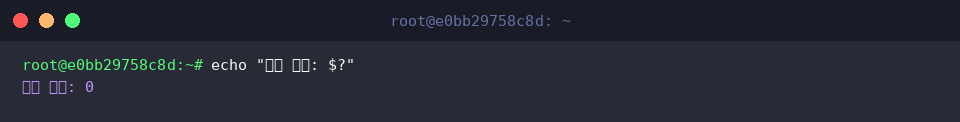
Para auditar o código retornado pelo encerramento da aplicação, interrogamos a variável especial $? do bash:
Exploramos neste passo a passo as etapas essenciais para manusear o GNU as no Ubuntu, partindo da escrita dos mnemônicos até a linkagem com ld. Compreender essas bases desmistifica como as camadas de software conversam de perto com a arquitetura do processador no Linux.