


Visão Geral da Ferramenta
O utilitário b2sum implementa o mecanismo criptográfico BLAKE2b, projetado para auditar a integridade de dados com altíssima taxa de transferência em sistemas operacionais baseados em Linux. Superando amplamente implementações tradicionais como md5sum e sha256sum em eficiência de CPU sem abrir mão de um patamar rigoroso de segurança, a ferramenta destaca-se no processamento de conjuntos massivos de dados. A seguir, exploraremos roteiros práticos no Ubuntu para gerar hashes, automatizar auditorias e validar a autenticidade de arquivos contra alterações não autorizadas.
Primeiros Passos: Geração Básica de Assinaturas Criptográficas
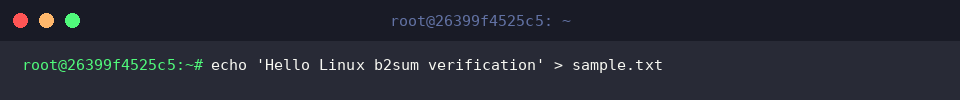
Iniciamos preparando um arquivo de texto simples para conduzir os ensaios práticos via terminal, gerando-o com o seguinte comando: echo 'Hello Linux b2sum verification' > sample.txt.
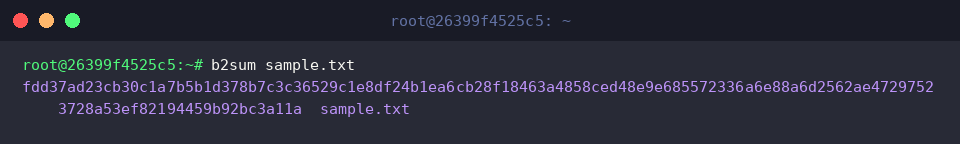
Ao ser invocado, o binário b2sum calcula o resumo criptográfico padrão de 512 bits via BLAKE2b, retornando a cadeia hexadecimal necessária para rastrear qualquer alteração no conteúdo.
⚙️ [Parâmetros Essenciais]
-c : Processa um arquivo de controle contendo checksums previamente registrados e confere se os arquivos permanecem intactos.-l : Customiza a extensão em bits da assinatura gerada (aceita valores múltiplos de 8, atingindo o teto de 512 bits).--tag : Formata a resposta no padrão clássico de saída BSD.--quiet : Suprime mensagens informativas de sucesso (OK), isolando exclusivamente incongruências ou erros detectados.--status : Opera de forma totalmente silenciosa no terminal, comunicando a aprovação ou falha unicamente pelo código de saída (exit code).
Exportação de Checksums e Auditoria Automatizada (-c)
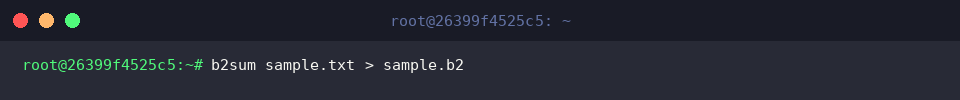
Para persistir a assinatura calculada em um arquivo de manifesto e utilizá-la em checagens posteriores, redirecionamos a saída padrão para sample.b2 empregando b2sum sample.txt > sample.b2.
Como o operador de redirecionamento (>) envia o fluxo diretamente ao disco, o console permanece limpo enquanto o arquivo de verificação é estruturado.
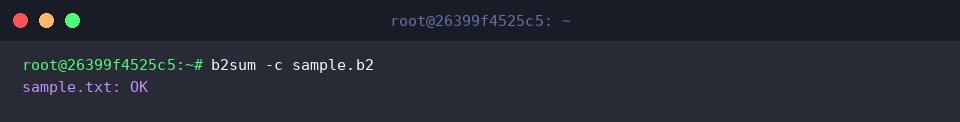
A checagem de consistência do arquivo original contra o manifesto armazenado é acionada por meio do parâmetro -c através de b2sum -c sample.b2.
A confirmação textual sample.txt: OK emitida pelo programa garante que os blocos de dados permanecem intocados, descartando qualquer indício de corrupção ou injeção indevida de dados.
Ajustando o Comprimento do Digest (-l)
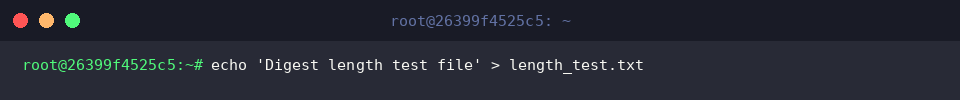
Para analisar como a redução da assinatura se comporta na prática, criamos um segundo arquivo de ensaio executando echo 'Digest length test file' > length_test.txt.
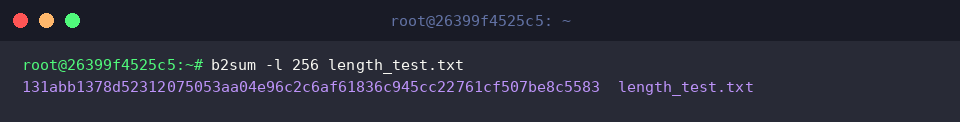
Caso o projeto exija digests mais compactos, podemos restringir o algoritmo para 256 bits adicionando o argumento -l 256: b2sum -l 256 length_test.txt.
Diferente da saída habitual de 512 bits (composta por 128 caracteres hexadecimais), a execução entrega uma sequência precisa de 64 caracteres.
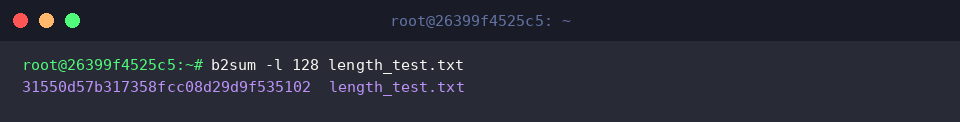
É possível contrair ainda mais o hash especificando a marca de 128 bits com b2sum -l 128 length_test.txt.
O utilitário exibe então uma sequência condensada de 32 dígitos hexadecimais, conferindo flexibilidade para arquiteturas com restrições severas de indexação ou armazenamento.
Auditoria em Lote e Integração com Pipelines (stdin)
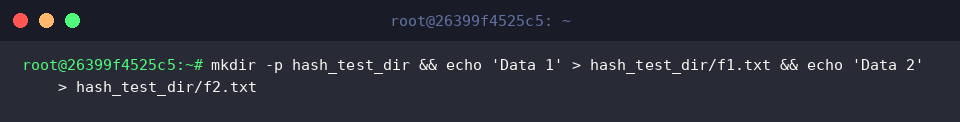
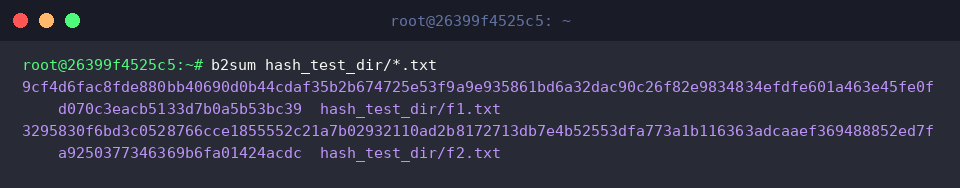
Para demonstrar a inspeção simultânea de diretórios inteiros, estruturamos uma pasta contendo múltiplos arquivos de amostra com mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt.
Com a expansão de curingas do shell (*), conseguimos auditar todos os itens correspondentes em uma única chamada: b2sum hash_test_dir/*.txt.
O comando mapeia cada documento encontrado, listando a respectiva chave BLAKE2b ao lado de sua localização no sistema de arquivos para simplificar rotinas de monitoramento contínuo.
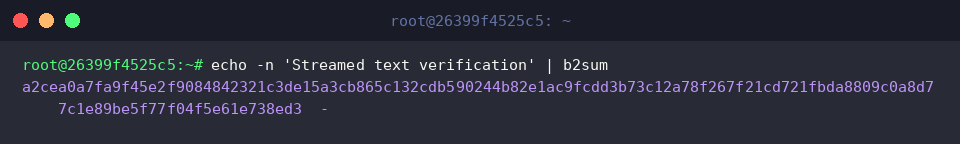
Quando a necessidade é checar fluxos efêmeros em trânsito sem gravá-los fisicamente no disco, canalizamos o fluxo padrão diretamente pelo pipe com echo -n 'Streamed text verification' | b2sum.
A presença do caractere - no lugar do caminho do arquivo indica a leitura direta da entrada padrão (stdin), permitindo encaixar validações criptográficas em tempo real dentro de pipelines avançados.
Dominar o ecossistema do b2sum no Linux traz ganhos expressivos tanto em velocidade quanto na confiabilidade da auditoria de dados.
Ao transferir imagens de disco volumosas ou gerenciar backups críticos, incorpore o algoritmo BLAKE2 às suas automações para blindar sua infraestrutura contra corrupção silenciosa de arquivos.