


Visão Geral
Neste guia prático, exploraremos o gerenciamento e o transporte seguro de cadeias de texto e fluxos binários em ambientes Ubuntu por meio do utilitário base32. Analisaremos desde os princípios fundamentais da codificação e decodificação até o ajuste de parâmetros avançados em tarefas reais de administração de sistemas.
Verificação do ambiente e codificação de strings no terminal
Antes de iniciar as conversões, verificamos a localização do binário e a disponibilidade do programa no sistema por meio de which base32.
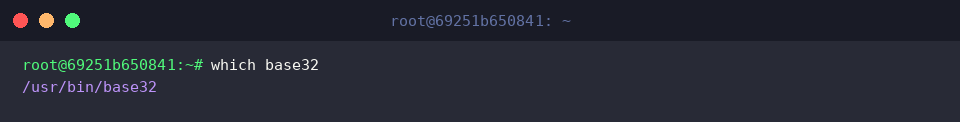
O binário base32 traduz fluxos de dados de acordo com as especificações do algoritmo Base32, exibindo os resultados processados no canal de saída padrão.
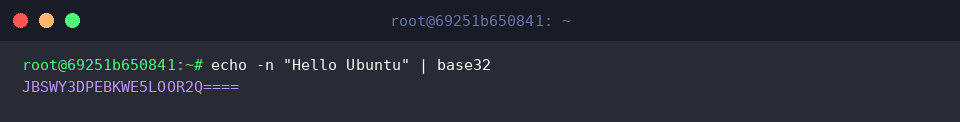
Ao encaminharmos o texto "Hello Ubuntu" através de um pipe (|), obtemos imediatamente a sua representação codificada.
⚙️ [Opções fundamentais do utilitário]
-d, --decode : Reverte os dados codificados de volta ao seu conteúdo original.-i, --ignore-garbage : Descarta caracteres não alfabéticos ou inválidos durante a decodificação.-w, --wrap=COLS : Define o limite de colunas para quebra automática de linha (o valor 0 desativa a quebra; o padrão é 76 colunas).--help : Exibe o guia rápido de parâmetros e encerra a execução.--version : Apresenta os detalhes de versão do utilitário.
Processamento de arquivos texto e controle de quebra de linha (-w)
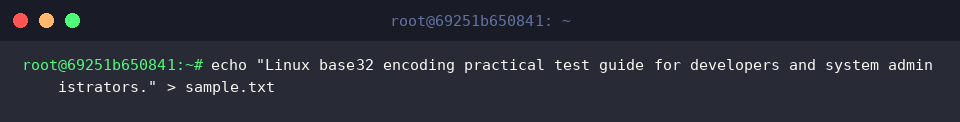
Para demonstrar a manipulação de arquivos físicos, geramos inicialmente o arquivo de teste sample.txt contendo uma linha descritiva.
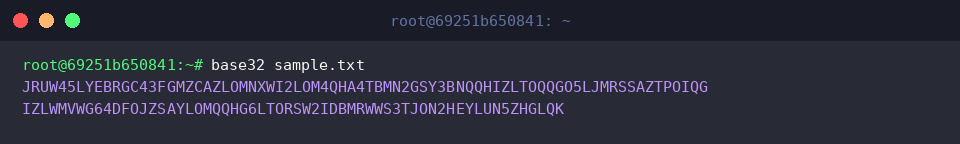
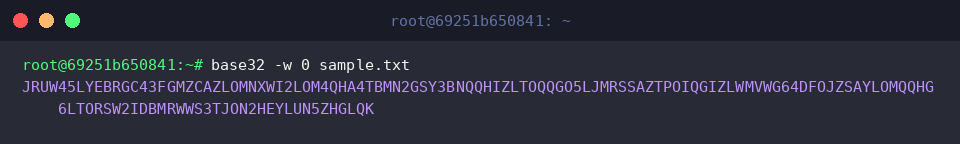
Ao fornecermos um arquivo como argumento direto para o utilitário base32, seu conteúdo é lido integralmente e convertido para o formato Base32.
A saída padrão aplica automaticamente uma quebra de linha a cada 76 caracteres para manter a formatação legível no terminal.
O parâmetro -w 0 desativa essa quebra automática, condensando todo o resultado em uma única cadeia contínua.
Esse formato é ideal para atribuição direta em variáveis de shell script ou envio de payloads via protocolos de rede.
Revertendo dados e restaurando o texto original com (-d)
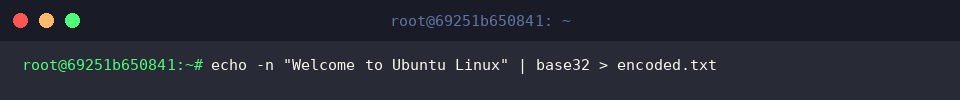
Para o processo de descompactação e leitura do texto primitivo, preparamos uma base de teste codificando "Welcome to Ubuntu Linux" com echo -n e salvando o resultado no arquivo encoded.txt.
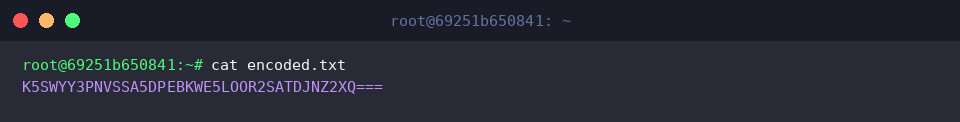
Com a ferramenta cat, inspecionamos o arquivo encoded.txt para comprovar a persistência dos dados cifrados.
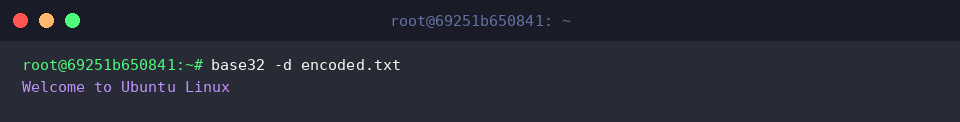
Adicionando o modificador -d ao comando base32, desfazemos a codificação contida em encoded.txt.
A cadeia original "Welcome to Ubuntu Linux" é reconstituída integralmente e exibida na tela sem distorções.
Codificação de dados binários, análise de preenchimento e integridade
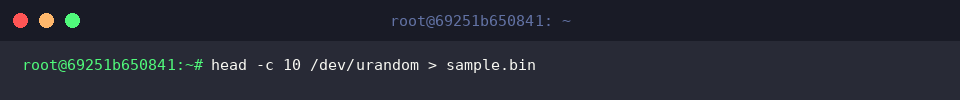
Para validar a confiabilidade do processo sobre dados não textuais, extraímos uma sequência binária arbitrária de 10 bytes a partir de /dev/urandom e a gravamos em sample.bin por meio do comando head -c 10 /dev/urandom > sample.bin.
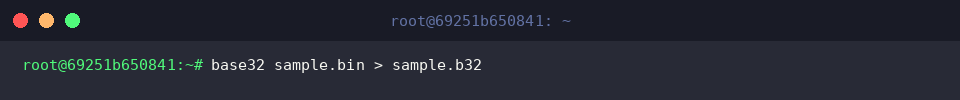
Convertemos o arquivo sample.bin com base32 e redirecionamos o fluxo gerado para sample.b32.
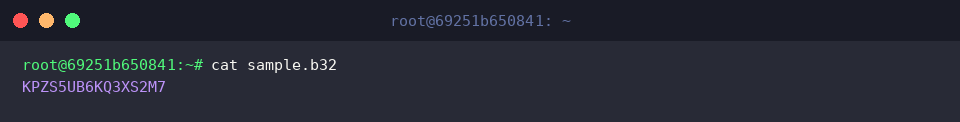
Como 10 bytes equivalem precisamente a dois blocos de 5 bytes (40 bits cada), a codificação ocorre sem sobras, dispensando caracteres de preenchimento (=) ao final.
Confirmamos o resultado processado no arquivo sample.b32 emitindo o comando cat.
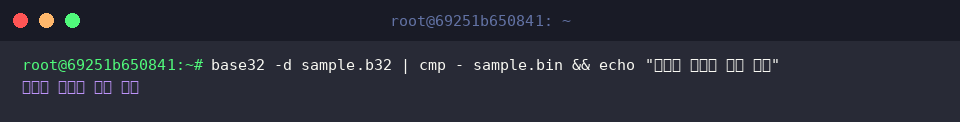
Para certificar que nenhuma alteração ocorreu no ciclo, o fluxo decodificado via base32 -d é repassado por um pipe (|) diretamente para a entrada padrão do comando cmp, confrontando-o com o arquivo original sample.bin.
A ausência de discrepâncias aciona o operador condicional &&, confirmando o sucesso da verificação de integridade.
Com estes procedimentos, demonstramos como empregar eficientemente o utilitário base32 no Ubuntu para proteger o transporte e o processamento de dados críticos sempre que restrições de compatibilidade exigirem uma representação segura e padronizada.