


Visão Geral
Ao lidar com transporte de dados em ambientes Unix/Linux, a conversão para formatos seguros contra corrupção textual é uma necessidade diária. Este artigo explora o utilitário base64, ferramenta padrão dos sistemas operacionais baseados em Debian/Ubuntu para representar cargas binárias e cadeias de caracteres em formato ASCII puro. Você aprenderá como automatizar a conversão de textos diretos até arquivos complexos, garantindo a integridade dos dados por meio de fluxos práticos executados no terminal.
Manipulação de Strings Diretamente no Shell
O utilitário base64 tem como função converter fluxos de bytes arbitrários na representação codificada em 64 caracteres imprimíveis, além de realizar a operação inversa. Ao canalizar saídas por meio de pipes (|), é possível transformar mensagens instantaneamente na linha de comando.
⚙️ [Opções Essenciais]
-d, --decode : Reverte os dados codificados em Base64 para sua representação original.-w, --wrap=COLS : Define o limite de colunas (COLS) antes de inserir quebras de linha automáticas (ao definir 0, suprime quebras inteiramente).-i, --ignore-garbage : Durante a decodificação, descarta caracteres estranhos que não façam parte do alfabeto canônico Base64.
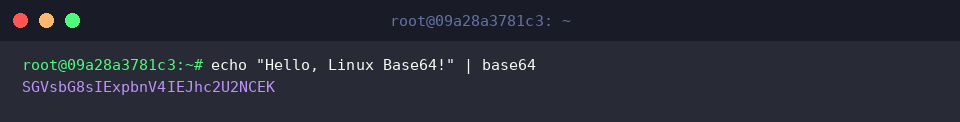
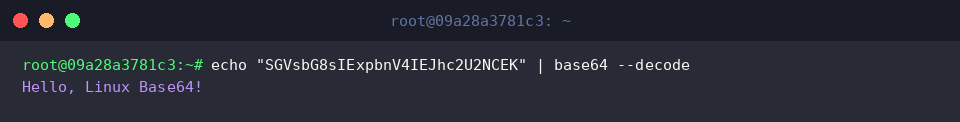
A recuperação do conteúdo legível exige o uso do modificador --decode. Encaminhando a cadeia convertida pela entrada padrão, o comando restaura perfeitamente o texto original Hello, Linux Base64!.
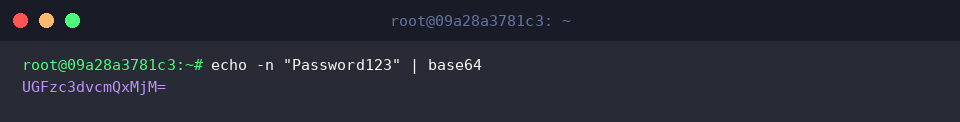
Por padrão, utilitários como echo inserem um caractere de nova linha ao final da saída, o que afeta o hash final. Para processar exclusivamente a string desejada, emprega-se o parâmetro -n, eliminando o terminador \n e gerando o alinhamento de preenchimento (=) correto no encerramento do bloco.
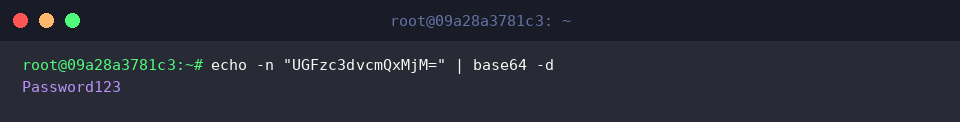
A flag abreviada -d atua de maneira análoga a --decode. Na prática a seguir, o hash gerado sem quebras de linha é descompactado diretamente de volta à senha original.
Codificação e Reversão de Arquivos no Sistema de Arquivos
Para cenários onde documentos inteiros precisam ser transportados com segurança, iniciaremos criando um arquivo de teste denominado sample.txt.
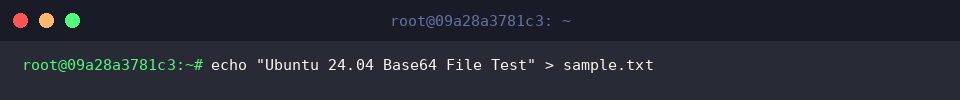
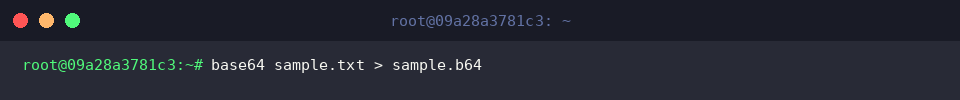
Passando o arquivo como argumento direto para o binário base64 e redirecionando a saída padrão (>), armazenamos a versão protegida em um novo arquivo sample.b64.
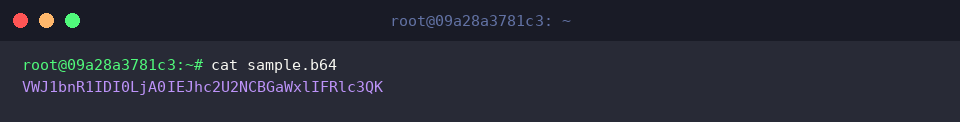
Inspecionando o artefato resultante com cat, constatamos que o texto original foi substituído por uma cadeia de caracteres padronizada em formato seguro.
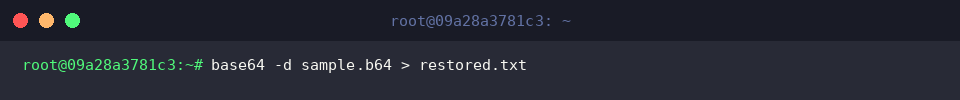
Para retomar o conteúdo original a partir do arquivo cifrado, combinamos a flag -d com o arquivo codificado, direcionando a restauração para restored.txt.
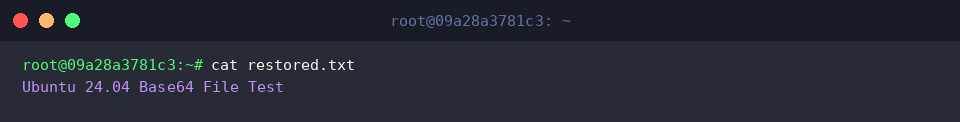
Uma checagem com o utilitário cat confirma que o documento recuperado reflete rigorosamente a redação inicial sem perdas estruturais.
Processamento de Cargas Binárias e Validação com Checksum
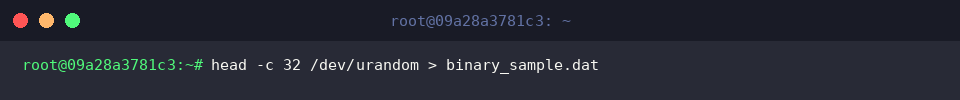
A codificação Base64 torna-se indispensável no transporte de binários brutos por protocolos baseados em texto. Para simular esse comportamento, geramos 32 bytes pseudoaleatórios a partir de /dev/urandom e salvamos no arquivo binary_sample.dat.
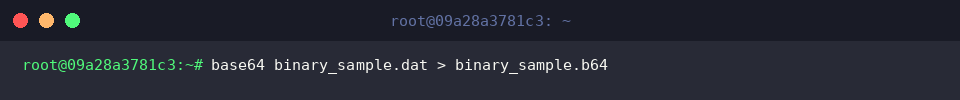
O binário arbitrário é então transposto para caracteres alfanuméricos ASCII no arquivo binary_sample.b64.
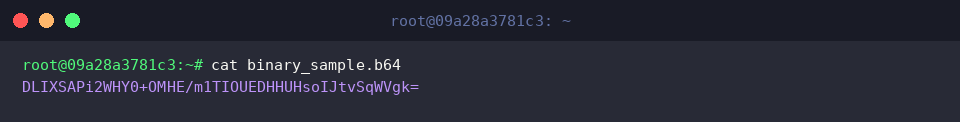
Visualizando o conteúdo gerado através de cat, nota-se como blocos binários opacos são transformados em texto compatível com requisições HTTP, payloads JSON ou mensagens de e-mail.
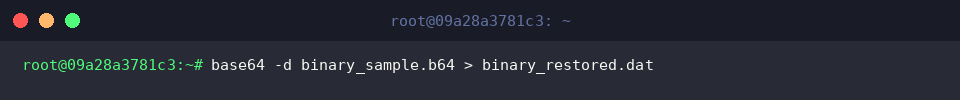
A reconstituição dos bytes originais é executada invocando o parâmetro -d, gravando a saída decodificada em binary_restored.dat.
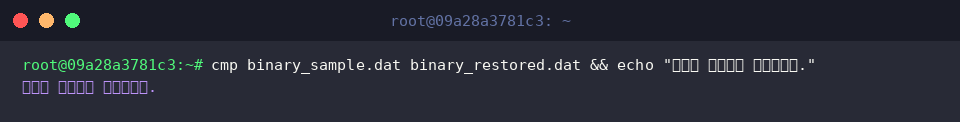
Para atestar a integridade estrita do pipeline, aplicamos a ferramenta de comparação byte a byte cmp. A correspondência absoluta comprova ausência de desvios ou corrupção de dados ao longo do processo.
Otimização de Linha Única para Secrets e Configurações de API
Na gestão de credenciais em orquestradores como Kubernetes ou cabeçalhos de autenticação de APIs, quebras de linha automáticas costumam invalidar o formato esperado. Criamos um arquivo simulado secret.env contendo uma URI de banco de dados.
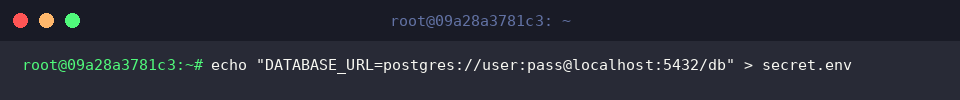
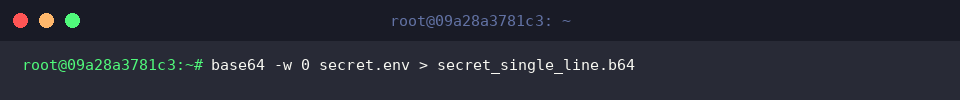
O parâmetro -w 0 desativa o limite de quebra de linha por coluna, gerando uma cadeia contínua e indivisível em secret_single_line.b64.
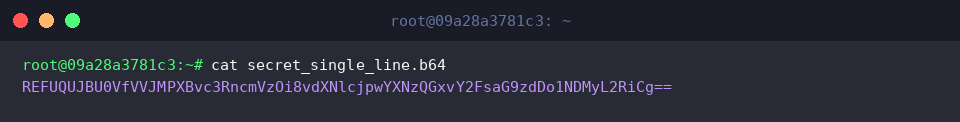
Ao examinar o arquivo com cat, o resultado se apresenta como um único bloco contínuo, ideal para compor manifestos de Secrets ou tokens de autorização.
Como a saída suprime o caractere de quebra de linha final, uma chamada avulsa a echo restabelece a organização visual do prompt de comando.
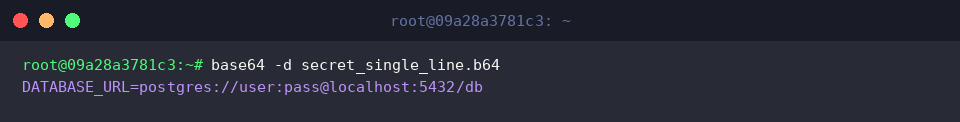
Por fim, a decodificação da cadeia plana por meio do modificador -d reconstrói a variável de ambiente original exatamente como definida no início do laboratório.
Dominar o comando base64 fornece aos administradores de sistemas Linux e engenheiros DevOps uma ferramenta versátil para manipular dados sensíveis, montar automações em scripts shell e assegurar a portabilidade de dados em redes corporativas.