


Visão Geral
No ecossistema Linux moderno, o utilitário bridge, integrado ao pacote essencial iproute2, consolidou-se como o padrão definitivo para monitorar e administrar comutadores virtuais no kernel. Este tutorial prático explora como estruturar um laboratório de testes no Ubuntu, inspecionar o vínculo das interfaces subordinadas, decodificar a tabela de repasse de endereços MAC (FDB) e validar o isolamento por meio de filtragem VLAN.
1. Configurando um Switch Virtual e Validando Portas com bridge link
Antes de interagir com as interfaces de comutação, certifique-se de que o sistema possui as ferramentas de rede mais recentes instalando o pacote iproute2.
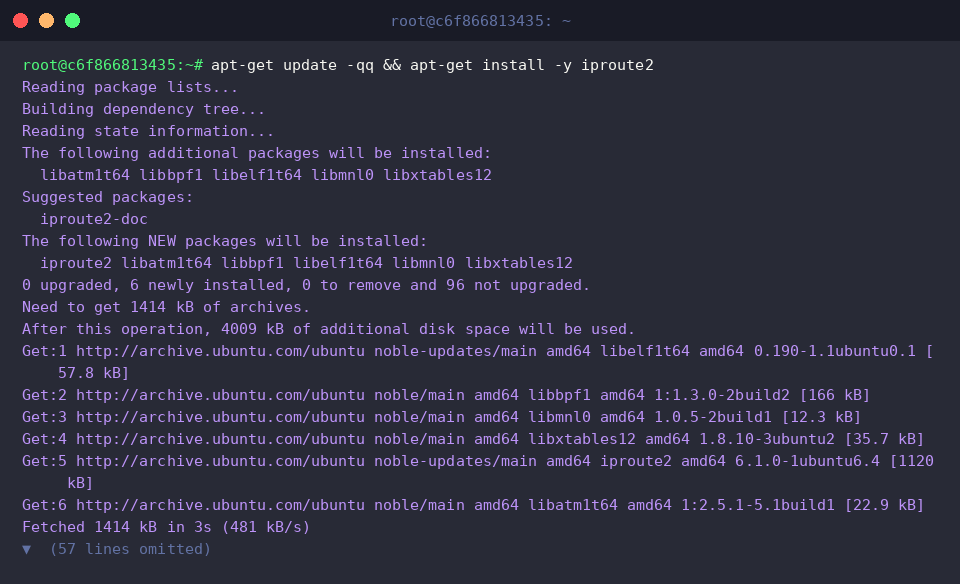
Em seguida, inicializamos uma nova ponte de rede nomeada br0 e colocamos sua camada de enlace em operação imediata por meio dos comandos combinados ip link add br0 type bridge && ip link set br0 up.
Para simular o tráfego entre nós sem depender de adaptadores físicos, geramos um par de adaptadores Ethernet virtuais (veth0 e veth1) executando ip link add veth0 type veth peer name veth1.
Com a terminação disponível, anexamos a extremidade veth0 ao switch br0 na condição de porta escrava e subimos o enlace com ip link set veth0 master br0 && ip link set veth0 up.
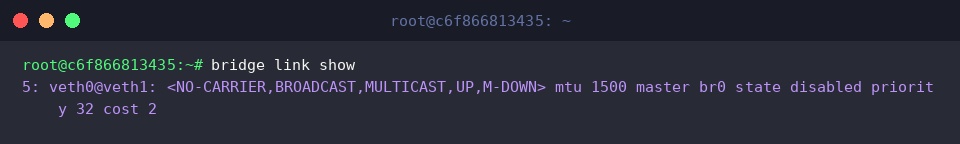
A checagem dos parâmetros operacionais de cada interface vinculada é realizada com bridge link show.
O comando expõe o switch mestre associado (master br0), o estado operacional do Spanning Tree (state disabled), a prioridade da porta (priority) e os custos de rota calculados (cost).
⚙️ [Parâmetros Úteis para Diagnóstico]
-s (-stats) : Apresenta a volumetria de pacotes trafegados, bytes transmitidos/recebidos e contadores de falhas por porta.-d (-details) : Revela parâmetros aprofundados do Spanning Tree Protocol (STP), incluindo temporizadores e flags de transição.-c (-color) : Destaca métricas e identificadores com realce de sintaxe colorido no console.-j (-json) : Exporta a saída em JSON estruturado, facilitando a ingestão por pipelines de automação e scripts.-p (-pretty) : Aplica indentação legível quando utilizado em conjunto com a flag -j.
2. Inspeção e Manipulação da Tabela de Encaminhamento (bridge fdb)
Para examinar as entradas nativas registradas no Forwarding Database pertencentes ao próprio dispositivo de ponte, invocamos bridge fdb show dev br0.
A listagem revela os endereços MAC de broadcast/multicast gerenciados pelo kernel e os identificadores locais marcados sob a condição self permanent.

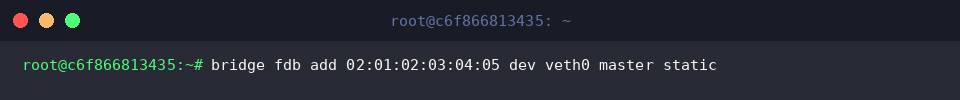
Podemos injetar rotas de encaminhamento estáticas diretamente no comutador usando bridge fdb add 02:01:02:03:04:05 dev veth0 master static.
O parâmetro master direciona o registro para a tabela do switch gerenciador, enquanto static assegura que a entrada permaneça fixa, prevenindo que o mecanismo de descarte automático por inatividade (aging) a remova.
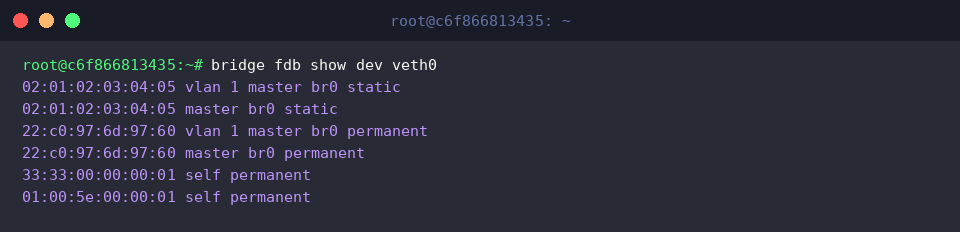
Ao inspecionar a interface subordinada com bridge fdb show dev veth0, validamos o comportamento do mapeamento.
O resultado confirma que tanto o endereço estático inserido manualmente (static) quanto o identificador de hardware intrínseco (permanent) estão ativamente roteados sob o domínio da ponte (master br0).
3. Implementando Segregação e Filtragem de Tráfego com bridge vlan
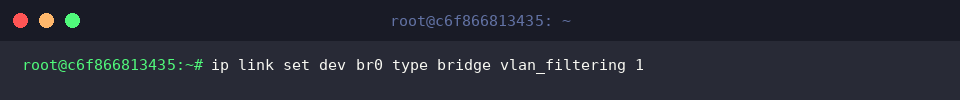
O isolamento de fluxos exige a habilitação do processamento consciente de tags 802.1Q no switch, o que é feito via ip link set dev br0 type bridge vlan_filtering 1.
Com esse mecanismo ativo, o switch passa a inspecionar os cabeçalhos das tramas e restringe a propagação estritamente aos membros de cada identificador configurado.
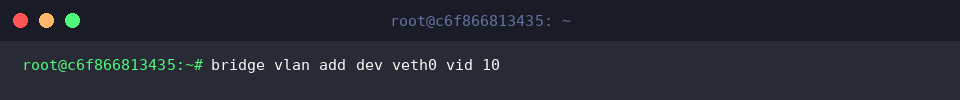
Para associar a porta veth0 a um domínio de broadcast isolado adicional, aplicamos bridge vlan add dev veth0 vid 10.
Essa instrução preserva os acessos padrão existentes enquanto autoriza formalmente o tráfego vinculado à VLAN 10 naquela porta específica.
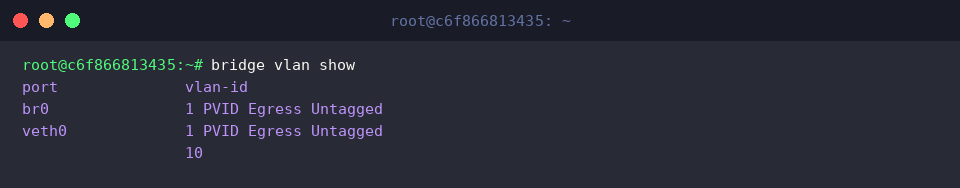
A validação da topologia lógica é efetuada por meio do comando bridge vlan show.
O terminal exibe o mapeamento padrão de tráfego não etiquetado (1 PVID Egress Untagged) em br0 e veth0, confirmando paralelamente a incorporação da VLAN 10 como membro etiquetado (tagged) devidamente autorizado.
4. Métricas Avançadas (-s, -d) e Desprovisionamento do Ambiente
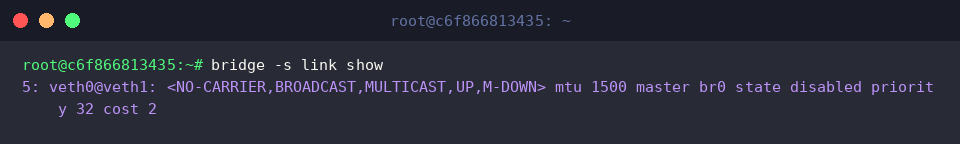
Para uma auditoria de desempenho em tempo real, executamos bridge -s link show, que correlaciona o status físico com os contadores de telemetria da interface.
Essa visão aprofundada explicita a integridade do link em veth0, o desarmamento do STP (state disabled), além da métrica de prioridade (priority 32) e custo administrativo (cost 2).
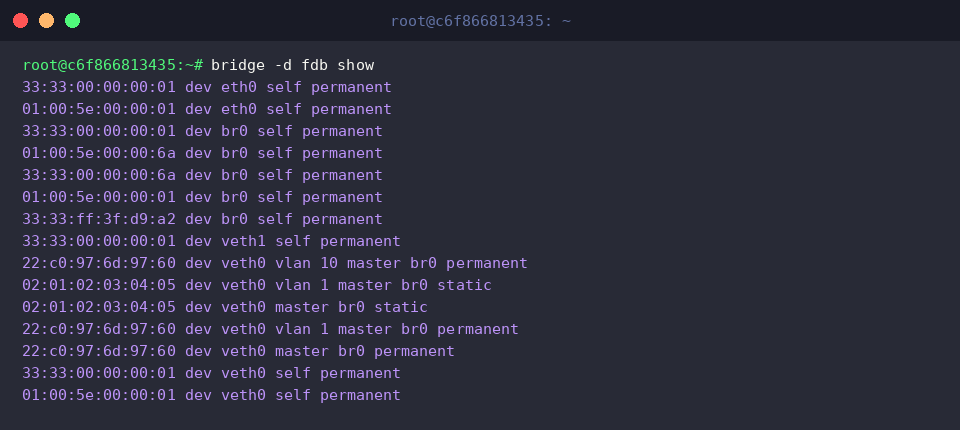
De forma análoga, o diagnóstico com bridge -d fdb show expõe os atributos detalhados das tabelas de repasse, inclusive sua correlação com tags de rede.
Torna-se evidente como os endereços persistentes (permanent) e estáticos (static) estão vinculados aos identificadores lógicos (vlan 1, vlan 10) sob a coordenação do switch principal (master br0).
Após concluir as validações laboratoriais, desalocamos todos os recursos de rede criados executando ip link set veth0 nomaster && ip link delete br0 && ip link delete veth0.
Dominar o comando bridge e seus subcomandos no Ubuntu transforma tarefas complexas de diagnóstico em procedimentos diretos e confiáveis. Seja depurando redes de contêineres, hipervisores KVM ou bridges corporativas, estes comandos garantem visibilidade total sobre o tráfego de camada 2 no Linux.