


Visão Geral
A infraestrutura do Linux conta com o D-Bus como espinha dorsal para troca de mensagens entre processos do sistema. Neste tutorial, exploraremos em profundidade o utilitário de linha de comando busctl, demonstrando como administradores e engenheiros podem inspecionar barramentos, extrair metadados, consultar propriedades de daemons e disparar métodos diretamente pelo terminal sem recorrer a código intermediário.
Avaliando a Conectividade do Barramento e Listando Endpoints Ativos
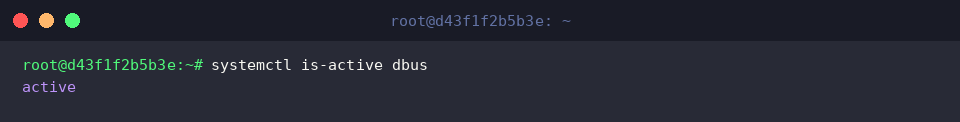
Antes de iniciar qualquer interação via linha de comando com o barramento IPC, convém certificar-se de que a instância do daemon D-Bus está operacional. A validação é simples utilizando a verificação de estado do systemd:
systemctl is-active dbus
A devolução da string active indica que o socket do sistema está pronto para despachar mensagens entre os processos registrados.
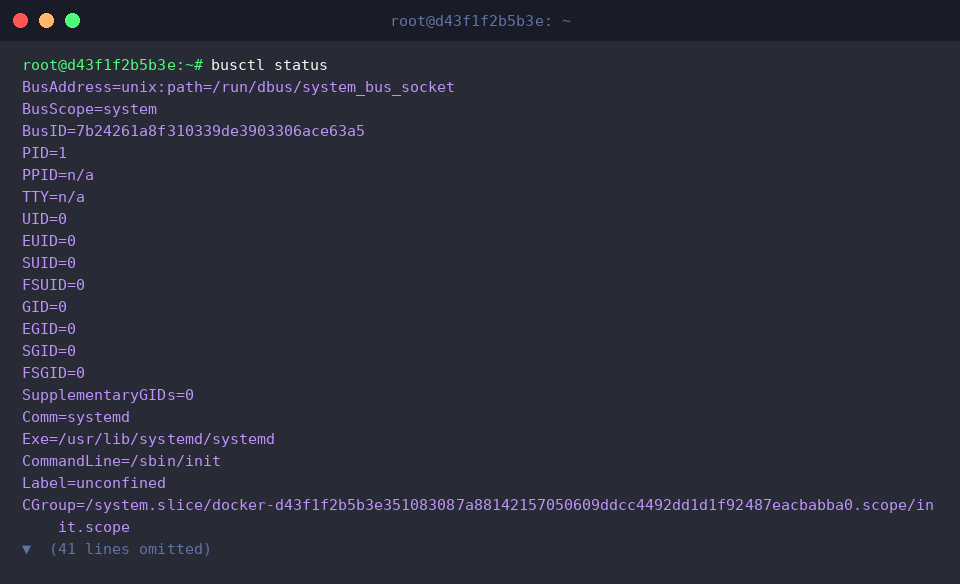
Para auditar os detalhes da conexão atual, o comando busctl status apresenta um resumo detalhado contendo escopo do barramento, endereço do socket de transporte, identificador de processo (PID) e privilégios associados.
⚙️ [Parâmetros Essenciais]
--user : Direciona a consulta ao barramento de sessão exclusivo da conta do usuário logado.--system : Estabelece comunicação com o barramento do sistema operacional (comportamento padrão).--address= : Conecta explicitamente a uma URI de socket customizada definida pelo operador.--no-pager : Suprime a paginação automática, descarregando a saída integralmente no stdout do terminal.--acquired : Restringe a listagem exclusivamente a nomes de barramento cujo controle já foi reivindicado.--activatable : Exibe serviços passíveis de inicialização sob demanda gerenciados pelo systemd.--match= : Configura filtros específicos de assinatura para captura seletiva de eventos e sinais.
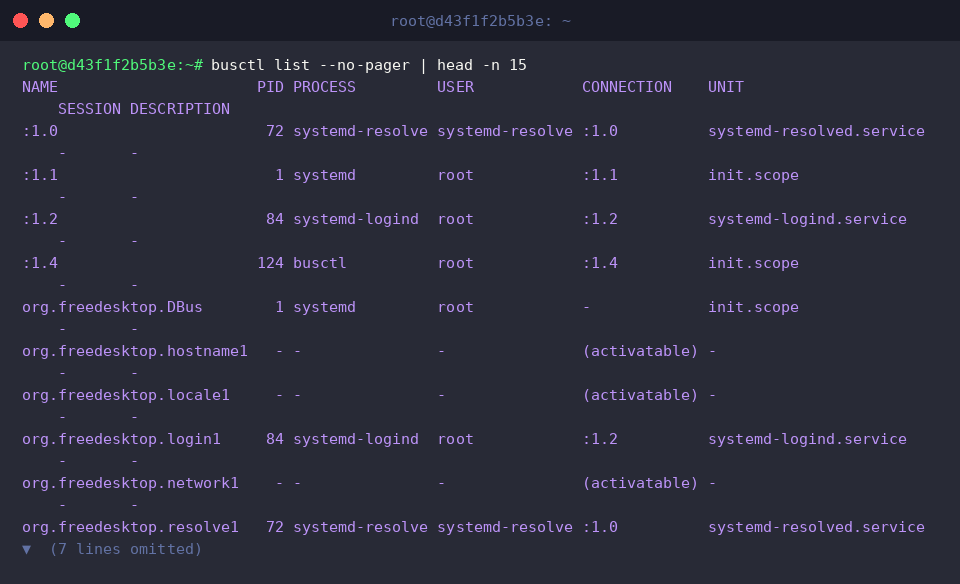
A identificação dos provedores de serviço conectados ao sistema pode ser obtida limitando as primeiras ocorrências da listagem global:
busctl list --no-pager | head -n 15
Os dados tabulados revelam tanto os identificadores exclusivos (Unique Names no formato :1.X) quanto os nomes bem conhecidos (Well-known Names legíveis), acompanhados do PID e do usuário proprietário de cada serviço.
Mapeando Caminhos de Objetos e Introspecção de Interfaces
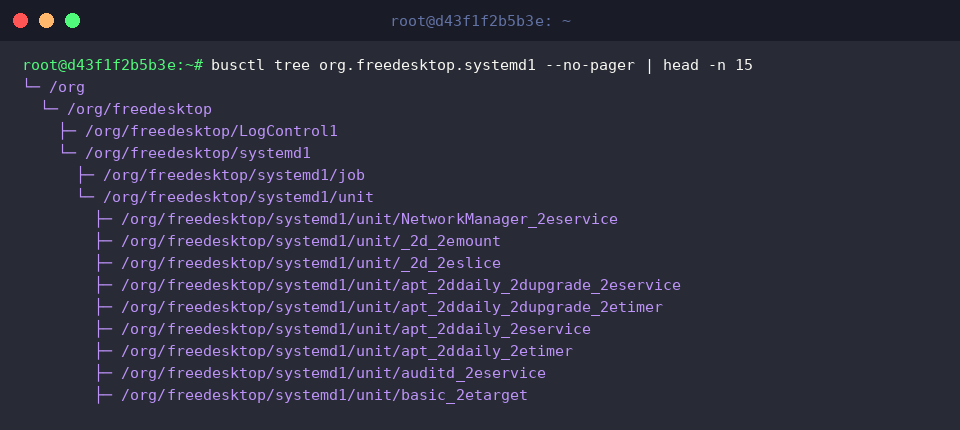
O modelo de objetos do D-Bus organiza recursos em hierarquias que remetem à disposição de diretórios UNIX. Para compreender a estrutura interna mantida pelo init do sistema, podemos renderizar o diagrama hierárquico com:
busctl tree org.freedesktop.systemd1 --no-pager | head -n 15
Essa visualização em árvore expõe como unidades de serviço, timers e rotinas de job são mapeados em caminhos de objetos lógicos dentro do namespace org.freedesktop.systemd1.
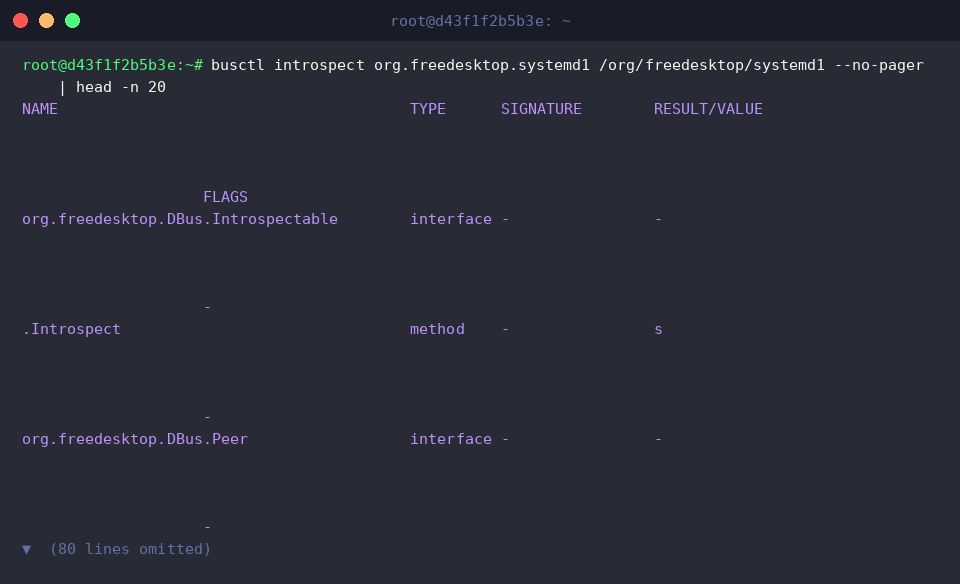
Quando se faz necessário analisar a fundo quais contratos de API um nó específico implementa, o recurso de introspecção expõe todos os métodos, propriedades e sinais disponíveis:
busctl introspect org.freedesktop.systemd1 /org/freedesktop/systemd1 --no-pager | head -n 20
A resposta decompõe as interfaces públicas declaradas—com destaque para org.freedesktop.systemd1.Manager—detalhando tipos primitivos esperados como argumentos de entrada e formatos de retorno das operações.
Consulta em Tempo Real de Atributos e Estados Operacionais
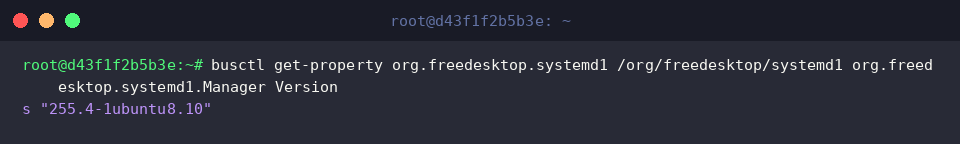
Em tarefas de diagnóstico e scripts de monitoramento, consultar propriedades expostas por daemons elimina a necessidade de parsing complexo em saídas de comandos textuais. A verificação exata da compilação do gerenciador central é feita através do comando:
busctl get-property org.freedesktop.systemd1 /org/freedesktop/systemd1 org.freedesktop.systemd1.Manager Version
O prefixo de tipagem s confirma um valor textual, indicando prontamente a versão em execução no kernel do espaço do usuário (como 255.4-1ubuntu8.10).
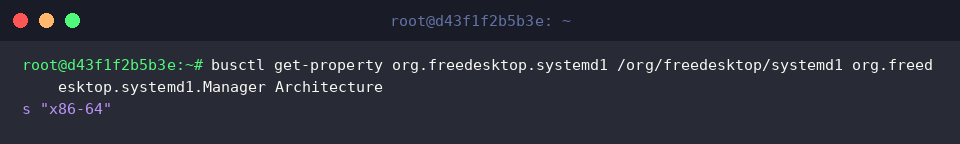
De forma análoga, para recuperar informações da arquitetura de hardware tratada pela camada de gerenciamento, basta direcionar a consulta para a chave correspondente:
busctl get-property org.freedesktop.systemd1 /org/freedesktop/systemd1 org.freedesktop.systemd1.Manager Architecture
O retorno tipado confirma que o ambiente do host opera sob a instrução x86-64.
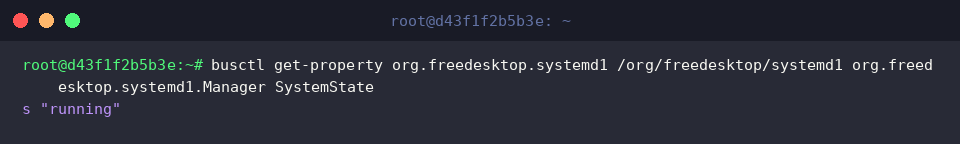
Para assegurar a integridade geral do ecossistema de inicialização da máquina, inspeciona-se o indicador global de ciclo de vida:
busctl get-property org.freedesktop.systemd1 /org/freedesktop/systemd1 org.freedesktop.systemd1.Manager SystemState
A obtenção do estado running atesta que a totalidade dos alvos de boot concluiu seu carregamento sem falhas bloqueantes no encadeamento dos serviços.
Execução Direta de Métodos Remotos e Referência de Comandos
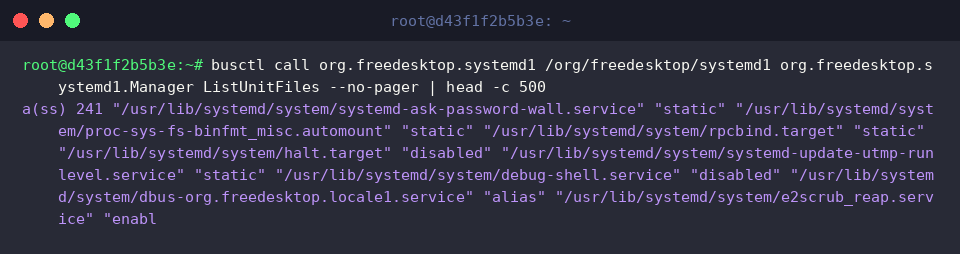
Além da extração passiva de métricas, o busctl viabiliza a execução ativa de chamadas de procedimento remoto (RPC). O exemplo a seguir invoca a rotina que cataloga todos os arquivos de unidade registrados no host:
busctl call org.freedesktop.systemd1 /org/freedesktop/systemd1 org.freedesktop.systemd1.Manager ListUnitFiles --no-pager | head -c 500
A estrutura de dados retornada no formato de vetor de tuplas (a(ss)) relaciona o caminho absoluto no sistema de arquivos ao respectivo estado de habilitação do serviço, a exemplo de enabled, static ou disabled.
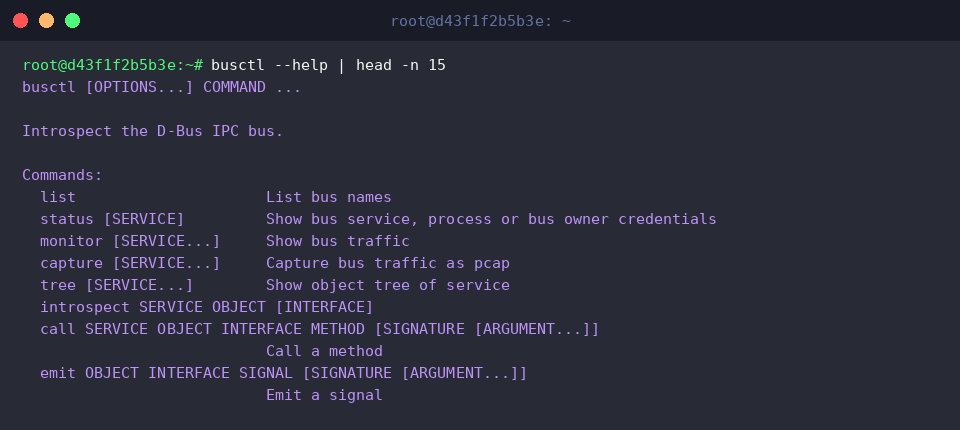
Para consultar rapidamente o leque integral de facilidades providas pela ferramenta, o menu de instruções pode ser inspecionado:
busctl --help | head -n 15
O utilitário agrupa recursos avançados de depuração, cobrindo monitoramento de tráfego (monitor), captura de árvores (tree), emissão manual de sinais (emit) e gerenciamento de transações IPC em ambientes distribuídos.
Dominar o ecossistema do D-Bus transforma a rotina de suporte em distribuições Linux modernas. O emprego estratégico do busctl capacita o administrador a interagir diretamente com as engrenagens internas do sistema operacional, proporcionando diagnósticos mais rápidos, intervenções cirúrgicas e automações muito mais resilientes.