


Visão Geral
O Bubblewrap (bwrap) destaca-se como um utilitário essencial no ecossistema Linux para restringir processos sem exigir privilégios de superusuário (root). Ao alavancar namespaces do kernel, a ferramenta permite encapsular sistemas de arquivos, tráfego de rede e árvores de processos com facilidade. Neste tutorial prático no Ubuntu 24.04, exploraremos desde a configuração inicial até os principais parâmetros de contenção, desvendando na prática os alicerces dos contêineres modernos.
1. Instalando o Bubblewrap e Subindo uma Sessão Mínima
Iniciamos preparando o ambiente operacional com a adição do pacote oficial aos repositórios locais.
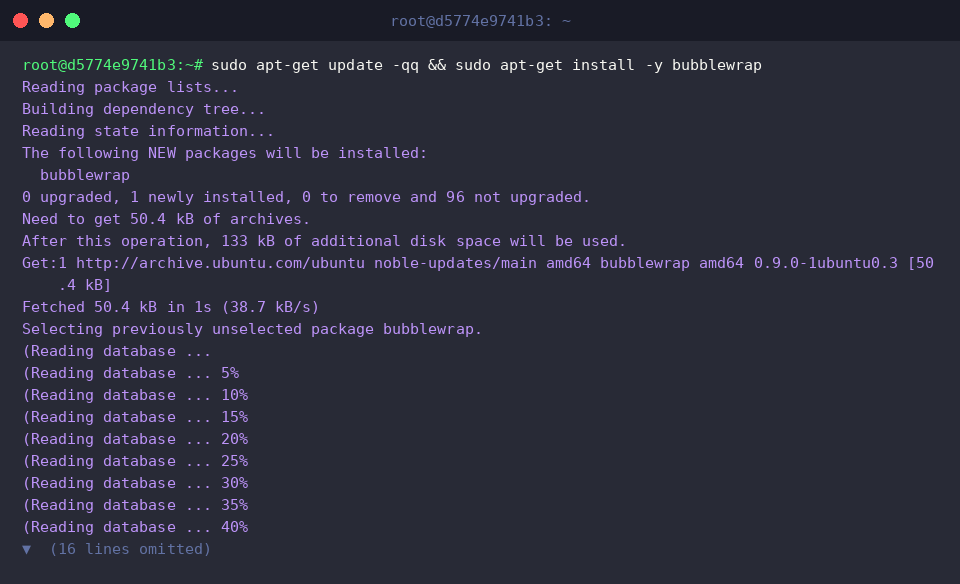
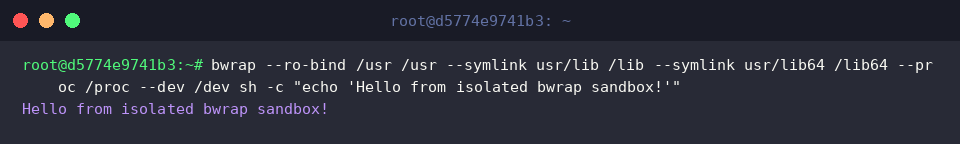
A grande vantagem do bwrap reside em viabilizar a criação de jaulas isoladas por usuários comuns, dispensando permissões administrativas diretas. Montando apenas os diretórios estruturais indispensáveis em modo estritamente consultivo, obtemos um shell minimalista e imune a intervenções externas indesejadas.
⚙️ [Parâmetros Essenciais]
--ro-bind : Vincula arquivos ou diretórios do host dentro da sandbox com restrição total para gravação (Read-Only).--bind : Realiza a montagem de caminhos permitindo operações conjuntas de leitura e escrita.--dev : Cria e disponibiliza os nós de dispositivos essenciais do sistema (/dev) no espaço confinado.--proc : Inicializa um novo namespace de processos montando a interface informativa do kernel (/proc).--tmpfs : Aloca uma estrutura temporária em memória RAM válida exclusivamente durante o ciclo de vida da sandbox.--unshare-all : Corta o compartilhamento global com a máquina hospedeira (namespaces de rede, IPC, PID, usuário, UTS e cgroups).--symlink : Cria atalhos simbólicos específicos na árvore do ambiente isolado.
2. Blindagem de Armazenamento com Montagens Read-Only
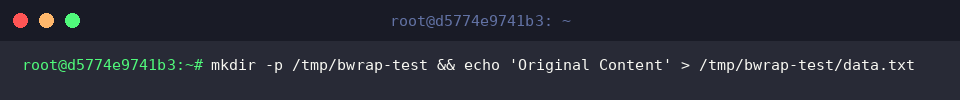
Para demonstrar a eficácia da contenção de escrita, criamos um diretório de teste contendo um arquivo de texto no host.
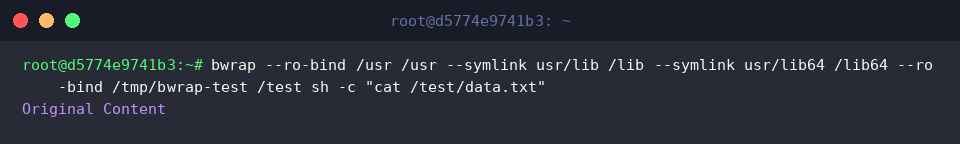
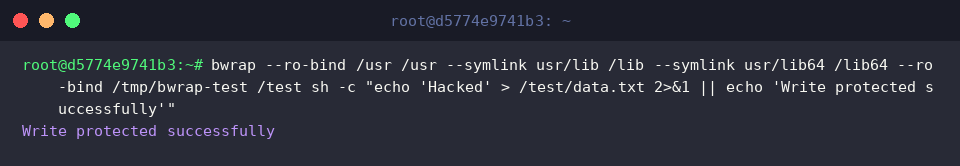
Aplicando o parâmetro --ro-bind, mapeamos o diretório /tmp/bwrap-test na raiz simulada /test de forma não gravável. Em seguida, verificamos o conteúdo do documento para confirmar o acesso legítimo.
A exibição bem-sucedida de Original Content confirma que a leitura flui com perfeição dentro da camada restrita.
Para testar a segurança contra modificações arbitrárias, forçamos uma tentativa de sobrescrita sobre o mesmo arquivo montado.
Como a diretiva --ro-bind anula qualquer alteração em disco, o kernel rejeita o comando de gravação, salvaguardando a integridade do hospedeiro e retornando o aviso de proteção ativa.
3. Isolamento Estrito de Processos e Conectividade de Rede
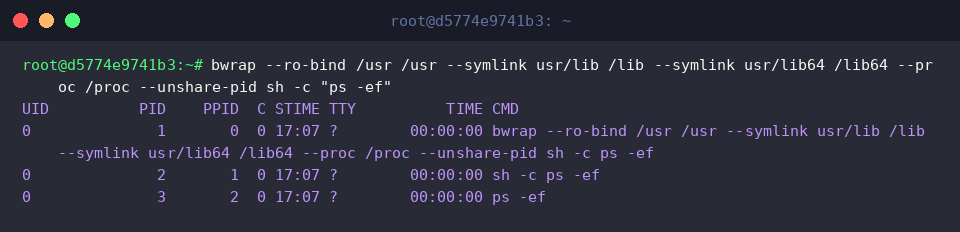
Aliando --unshare-pid ao apontamento --proc /proc, geramos uma tabela de processos totalmente segregada da máquina real.
Ao listar as tarefas ativas, notamos que a árvore global do sistema operacional é completamente omitida: apenas as chamadas invocadas no contêiner (bwrap, sh e ps) são catalogadas, assumindo a numeração a partir do PID 1.
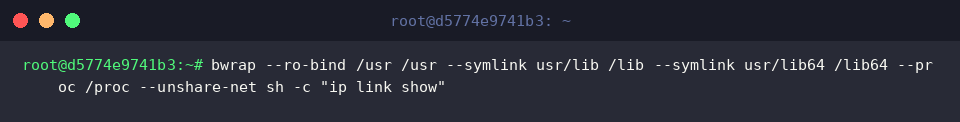
Incorporando --unshare-net, blindamos o contêiner contra qualquer troca de dados através da pilha TCP/IP do host.
O resultado da consulta de interfaces retorna totalmente vazio — nem mesmo a interface de loopback (lo) permanece inicializada —, garantindo isolamento de rede hermético para execuções sensíveis.
4. Áreas Temporárias Voláteis Baseadas em RAM com tmpfs
Ao instruir o parâmetro --tmpfs /tmp, entregamos à sandbox um volume em memória totalmente isolado, permitindo criar registros transitórios como /tmp/sandbox.log.
Internamente, fluxos de leitura e gravação comportam-se de maneira habitual durante o ciclo do processo.
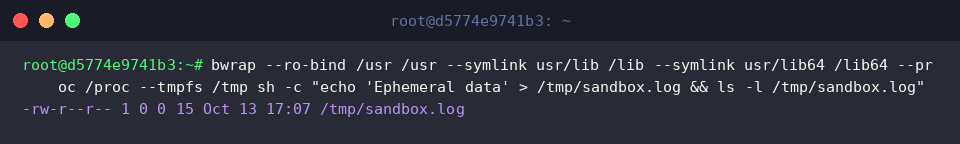
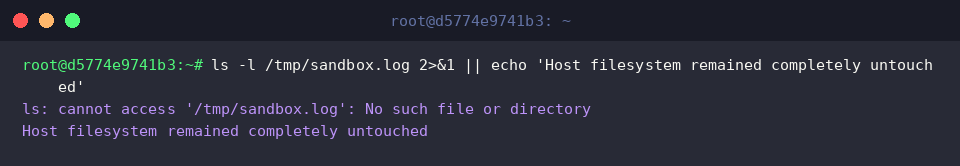
Após o encerramento da execução do Bubblewrap, inspecionamos o caminho correspondente na máquina real.
Como os registros residiam unicamente na memória alocada pelo descritor do contêiner, todas as informações são instantaneamente descartadas com o fechamento do shell, preservando o host livre de resíduos indesejados.
Dominar o Bubblewrap viabiliza a implementação de ambientes de execução altamente resilientes, leves e configuráveis.
Ajuste os filtros de rede, permissões de disco e isolamento de processos de acordo com suas demandas para consolidar uma camada de defesa sob medida em suas aplicações.